
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 ramzihafiz/cve-2025-49132
Proof-of-Concept-Exploit für CVE-2025-49132, der eine Reverse-Shell bereitstellt. Enthält anpassbare Host-/Listener-Variablen und saubere Ausgabe für…
 wiseep/cve-2025-48827
# Vbullettin RCE – CVE-2025-48827
 zr0n/cve-2025-48384-main
Ein Proof of Concept für Remote-Codeausführung
 nxploited/cve-2025-32206
WordPress Processing Projects Plugin <= 1.0.2 ist anfällig für beliebigen Datei-Upload
 nxploited/cve-2025-4190
CSV Mass Importer <= 1.2 - Admin+ Beliebiger Datei-Upload
 thefizzyfish/cve-2025-4138_tarfile_filter_bypass
CVE-2025-4138 - Python Beliebiges Dateischreiben außerhalb des Extraktionsverzeichnisses
 desertdemons/cve-2025-4138-4517-poc
CVE-2025-4138 / CVE-2025-4517 — Python tarfile PATH_MAX Symlink Filter Bypass
 nxploited/cve-2025-39596
Quentn WP <= 1.2.8 - Nicht authentifizierte Rechteausweitung
 nxploited/cve-2025-39436
WordPress I Draw Plugin <= 1.0 ist anfällig für das Hochladen beliebiger Dateien.
 nxploited/cve-2025-9209
RestroPress – Online-Bestellsystem für Lebensmittel 3.0.0 - 3.1.9.2 - Unbefugte Offenlegung von Informationen zu Authentifizierungsumgehung via…
 mrjhaxcore/cve-2025-34085
Simple File List – RCE-Exploit ohne Authentifizierung (CVE-2025-34085)
 devbuihieu/cve-2025-33053-proof-of-concept
CVE-2025-33053 Proof Of Concept (PoC)
 nxploited/cve-2025-32583
Das WordPress-PDF-2-Post-Plugin <= 2.4.0 ist anfällig für Remote Code Execution (RCE) +Subscriber
 nxploited/cve-2025-32579
WordPress Sync Posts Plugin <= 1.0 ist anfällig für das Hochladen beliebiger Dateien
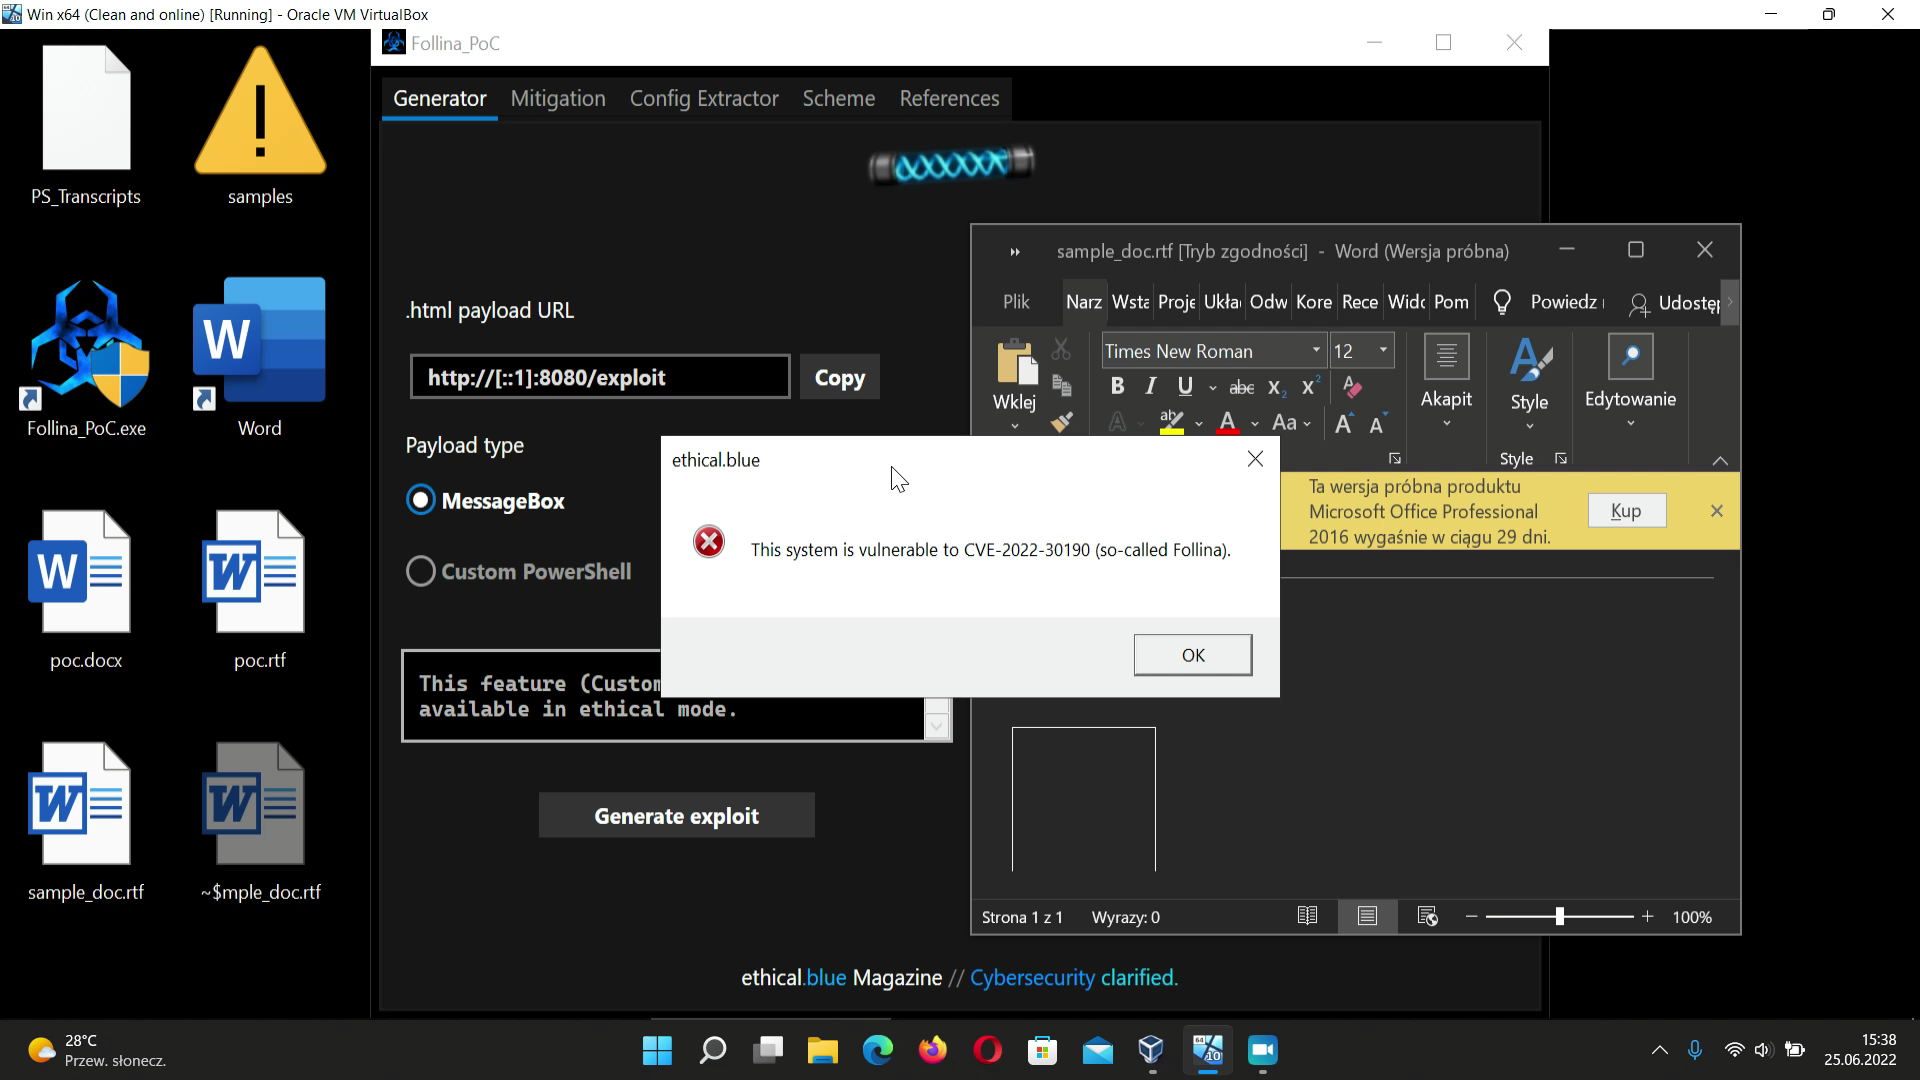 nyx2022/follina-cve-2022-30190-sample
Lehrreiches Follina-PoC-Tool
 mrdreamreal/cve-2025-32433
CVE-2025-32433 Zusammenfassung und Angriffsübersicht
 nxploited/cve-2025-32140
WordPress WP Remote Thumbnail Plugin <= 1.3.2 ist anfällig für Arbitrary File Upload.
 nxploited/cve-2025-32118
WordPress CMP – Coming Soon & Maintenance Plugin <= 4.1.13 - Remote Code Execution (RCE) Sicherheitslücke








