
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 iamvsm/msdt-follina
Microsoft MS-MSDT Follina (0-day-Schwachstelle) CVE-2022-30190 Angriffsvektor
 nicolasdamians/ms09-050-cve-2009-3103-exploit
Automatisierter Exploit-Wrapper für MS09-050 (CVE-2009-3103), der SMBv2 auf Windows Vista/Server 2008 angreift. Generiert Shellcode, erstellt den…
 sec13b/ms09-050_cve-2009-3103
CVE-2009-3103 ms09-050
 toorandom/moveit-payload-decrypt-cve-2023-34362
Dieses Shell-Skript parst bei Angabe des OrgKey 0 den Header der Base64-Artefakte aus MOVEit-Logs und entschlüsselt das serialisierte Objekt, das als…
 jun-5heng/cve-2021-22005
VMware vCenter Server Schwachstelle für beliebigen Dateiupload / Code By:Jun_sheng
 redteampentesting/moodle-rce-calculatedquestions
Skripte zur Analyse einer RCE in Moodle Berechnungsfragen (CVE-2024-43425)
 mohnad-al-saif/mohnad-al-saif-cve-2020-11107-xampp-local-privilege-escalation
CVE-2020-11107-Local-Privilege-Escalation-XAMPP-7.2.29-7.3.x-7.3.16-7.4.x-7.4.4
 jeromeyoung/mshtmhell
Böswilliger Dokumentenersteller für CVE-2021-40444
 subc0ol/microsoft-word-cve-2017-0199-
Exploit für Microsoft Word CVE-2017-0199, der Remote-Code-Ausführung über manipulierte HTA-Handler-Dateien ermöglicht und beliebige Befehlsausführung…
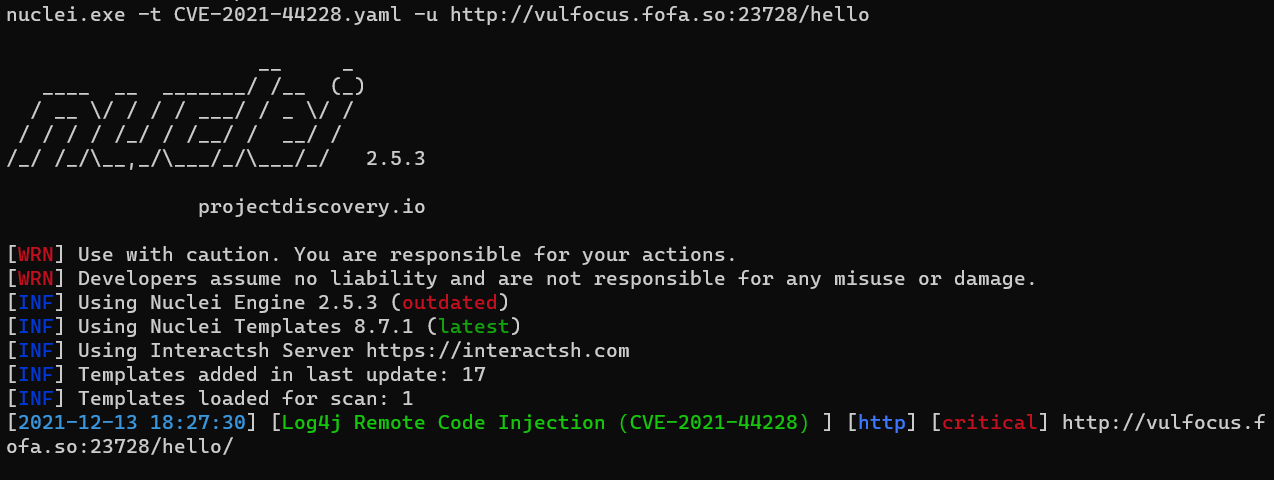 jiubansec/log4j-cve-2021-44228
Log4j Remote-Code-Injektion (Apache Log4j 2.x < 2.15.0-rc2)
 mbanyamer/mbanyamer-microsoft-powerpoint-use-after-free-remote-code-execution-rce
Dieses Repository enthält einen Proof-of-Concept (PoC)-Exploit für die **CVE-2025-47175**-Schwachstelle in Microsoft PowerPoint. Die Schwachstelle…
 johnhammond/cve-2021-34527
PowerShell-Skript zur lokalen Privilegienausweitung über PrintNightmare (CVE-2021-34527). Injiziert eine benutzerdefinierte DLL-Payload, um einen…
 r00thunter/log4shell
Generischer Scanner für Apache log4j RCE CVE-2021-44228
 thomaspatzke/log4pot
Ein Honeypot für die Log4Shell-Sicherheitslücke (CVE-2021-44228).
 mkhazamipour/log4j-vulnerable-app-cve-2021-44228-terraform
Ein Terraform zum Bereitstellen einer verwundbaren App und ein JDNIExploit für die Arbeit mit CVE-2021-44228
 puzzlepeaches/log4junifi
Ausnutzung von CVE-2021-44228 in der Unifi Network Application für Remote-Codeausführung und mehr.
 malwaretech/log4jtools
Werkzeuge zur Untersuchung von Log4j CVE-2021-44228
 joshuaprovoste/0-click-rce-exploit-for-cve-2023-51409
Nicht authentifizierter 0-Click-RCE-Exploit für CVE-2023-51409. Nutzt eine Schwachstelle beim beliebigen Datei-Upload im AI-Engine-WordPress-Plugin…








