
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 qurtidev/wsus-cve-2025-59287-rce
Exploit-Skript geschrieben in C# um das Erlangen einer Reverse Shell auf Zielen mit Windows Server Update Service (WSUS) CVE-2025-59287 zu…
 magicpipersec/wps-cve-2022-24934
PoC-Exploit-Server für CVE-2022-24934, der eine schädliche Nutzlast über einen gefälschten WPS-Update-Server bereitstellt und zu Forschungszwecken…
 hidden-investigations/wp2shell-scanner
WordPress-wp2shell-Scanner für die Schwachstellenkette CVE-2026-63030 und CVE-2026-60137, mit aktiver Erkennung, optionalem PoC und JSON-Export.
 ekomssavior/wp2shell
CVE-2026-63030 (RCE) + CVE-2026-60137 (SQLi)
 phankz/worpress-cve-2023-5360
Automatisierter Shell-Upload-Exploit für CVE-2023-5360, der das WordPress-Plugin Royal Elementor angreift und Remote-Code-Ausführung über…
 securelayer7/wordpresshell
Pre-Auth-RCE-PoC für CVE-2026-63030 / CVE-2026-60137 (WordPress-Core)
 f5-labs/parquet-canary-exploit-rce-poc-cve-2025-30065
Erzeugt schädliche Apache-Parquet-Dateien, um die RCE-Schwachstelle CVE-2025-30065 über einen SSRF-Callback zu testen. Entwickelt für autorisierte…
 fa1c0n35/cve-2023-38831-winrar-exploit
Python-basierter Exploit-Generator für die WinRAR-Schwachstelle CVE-2023-38831. Erstellt schädliche RAR-Archive mit Köderdateien (PDF, Bilder) und…
 lightningspeed221/winrar-exploit-cve-2023-38831
C#-Dienstprogramm, das die CVE-2023-38831-Archivstruktur-Ausnutzungstechnik für WinRAR-Versionen unter 6.23 demonstriert. Erstellt…
 xi0onamdev/winrar-cve-2025-8088-exploitation-toolkit
GUI-Tool zum Erstellen bösartiger RAR-Archive, die CVE-2025-8088 Path-Traversal-Schwachstelle ausnutzt. Verwendet NTFS-ADS-Tarnung und…
 folks-iwd/cve-2025-24071-msfvenom
Metasploit-Modul für CVE-2025-24071 - Windows-NTLM-Hash-Leak via .library-ms
 s4m98/winrar-cve-2023-38831-poc-gen
WinRAR cve-2023-38831-poc-generator
 h4xl0r/winrar_ace_exploit_cve-2018-20250
Dieses Programm ist ein in Python entwickeltes Skript, das die ACE-Sicherheitslücke bei WinRar ausnutzt – Sicherheitslücke CVE-2018-20250
 jasonjerry/whatsrce
Dies ist ein automatisierter Payload-Generator für CVE-2019-11932 (WhatsApp Remote Code Execution)
 landgrey/cve-2018-2894
CVE-2018-2894 WebLogic Check-Skript für unbeschränkten Datei-Upload, der zu RCE führt
 kre80r/webmin_cve-2019-12840_poc
Ein eigenständiger POC für CVE-2019-12840
 ludy-dev/weblogic_unauthorized-bypass-rce
Python-basiertes Exploit-Skript für Oracle WebLogic CVE-2020-14882 unbefugter Bypass RCE. Testet Authentifizierungs-Bypass und Remote-Code-Ausführung…
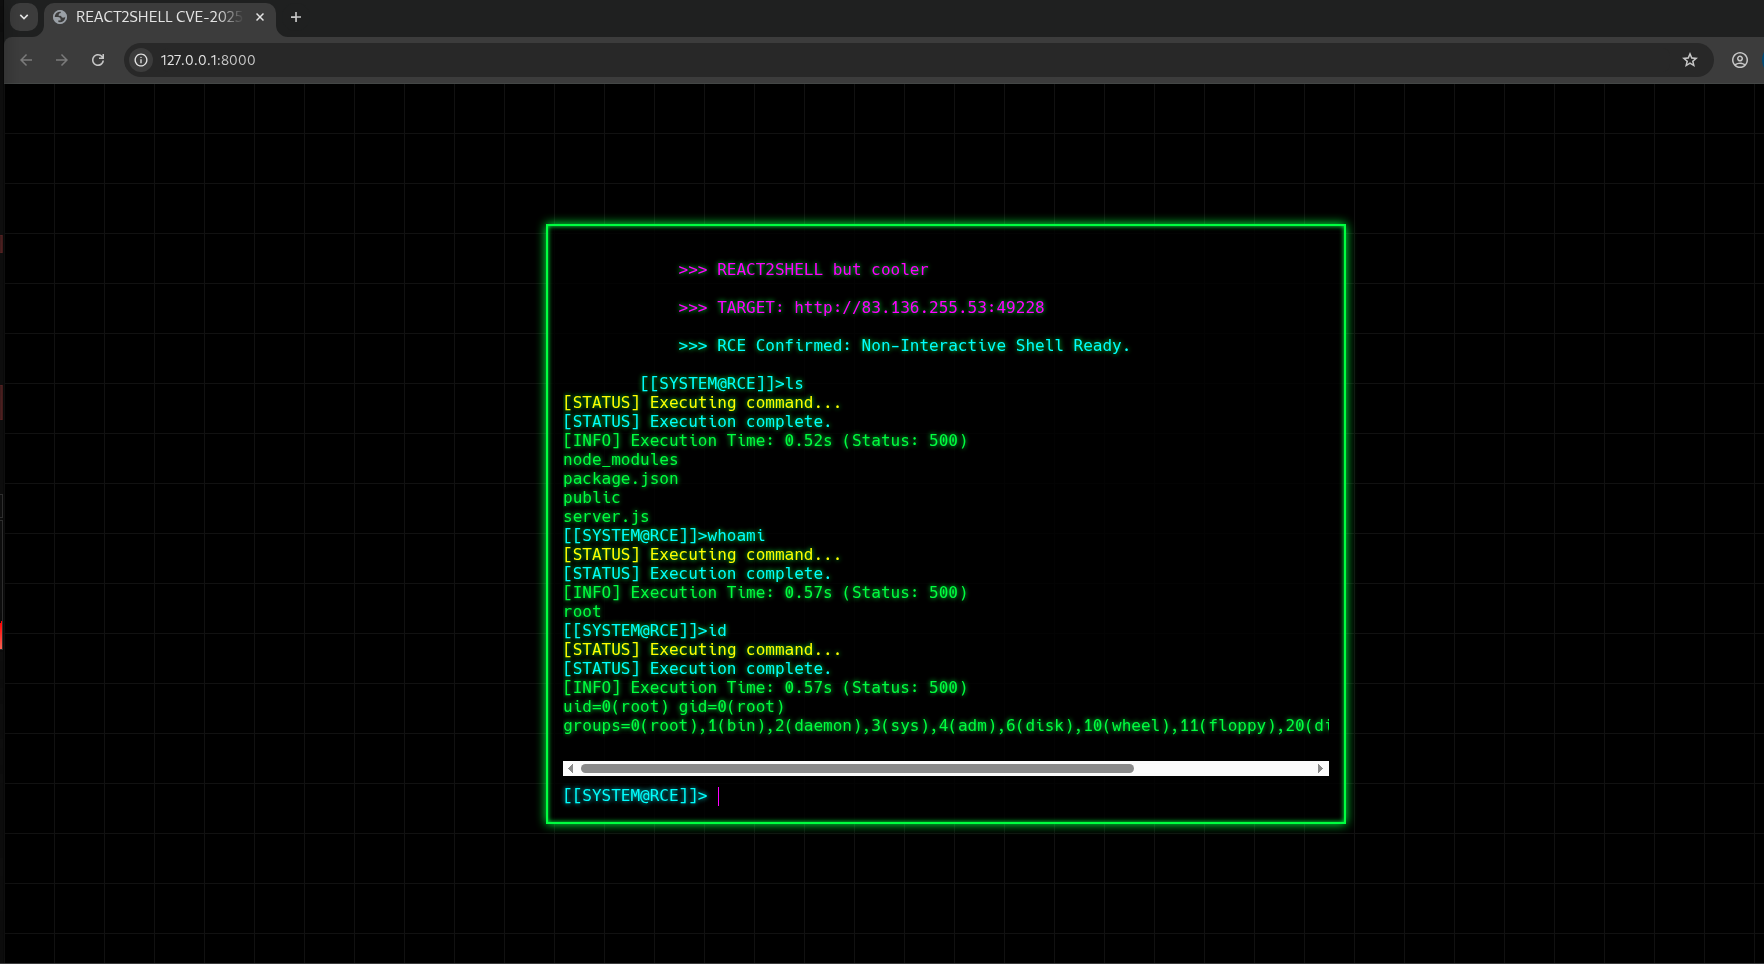 raivenlockdown/web-cli_rce_react2shell
WEB-CLI_RCE_React2Shell ist ein pädagogisches PoC-Exploit-Tool für CVE-2025-55182, eine kritische Prototype-Pollution-Schwachstelle in…








