
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 c5z54/cve-2026-62911-poc
CVE-2026-62911 — Exchange MRSProxy Pre-Auth-RCE-PoC | Scanner + Exploit | NTLM-Relay → Webshell → SYSTEM
 tc4dy/cve-2026-85097-toolkit
Python-Toolkit für CVE-2026-85097: nutzt die nicht authentifizierte Datei-Upload-Schwachstelle in Bricksforge WordPress aus, um über polyglotte…
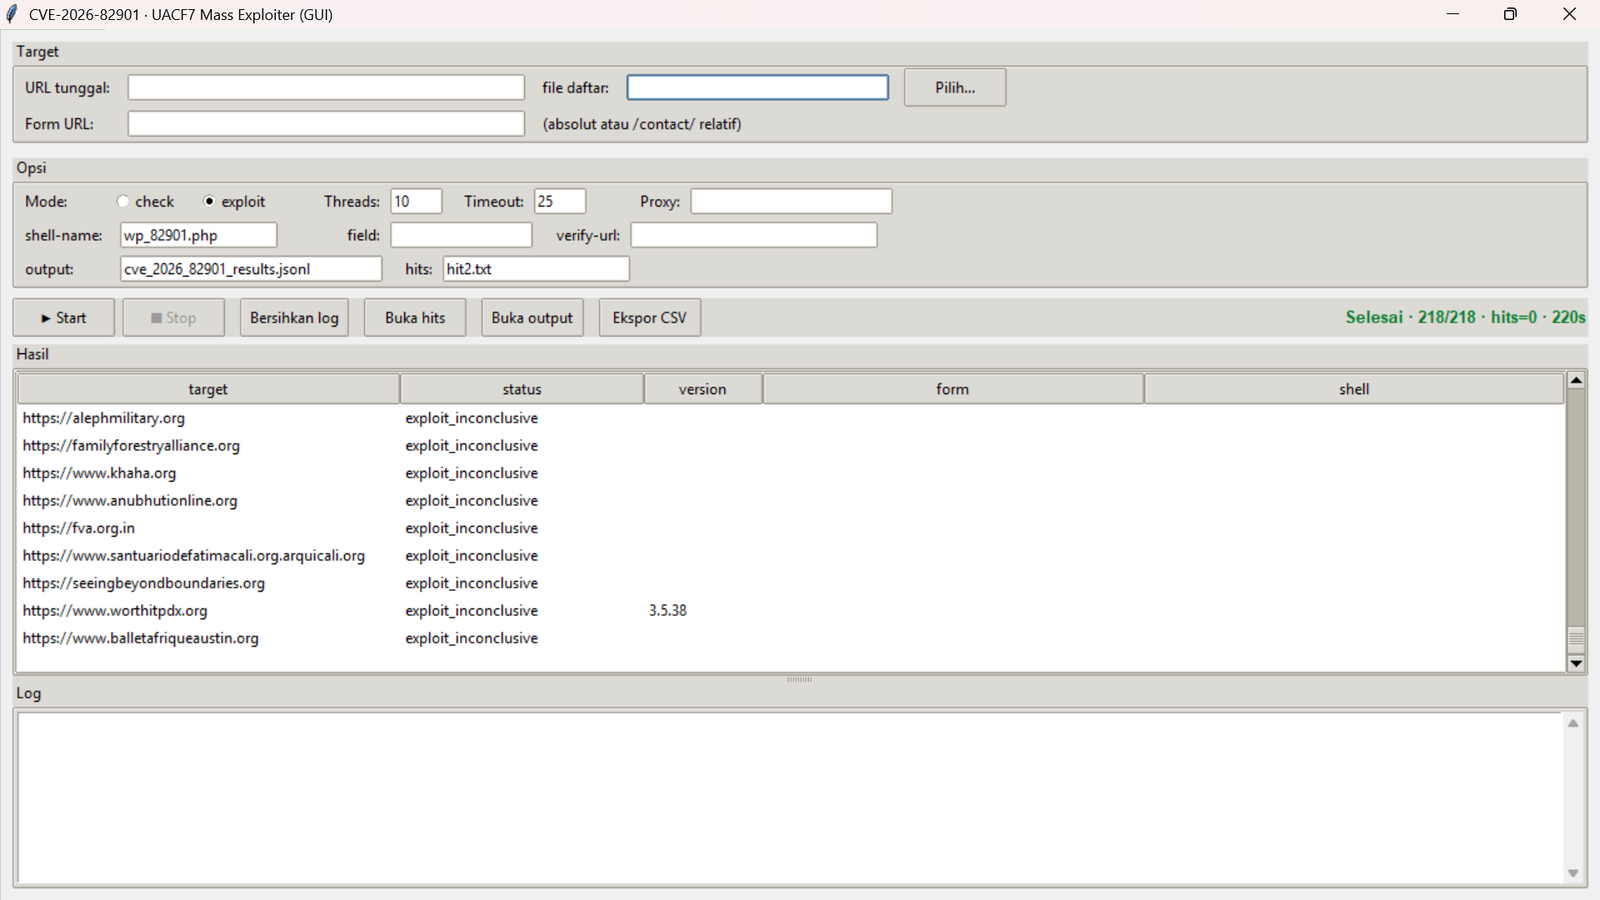 tonydelouvre/cve-2026-82901
GUI- und CLI-Massenscanner und Exploiter für CVE-2026-82901, einen nicht authentifizierten beliebigen Datei-Upload im WordPress-Plugin Ultra Addons…
 murrez/cve-2026-82531
Python-PoC und Exploit-Kette für CVE-2026-82531: Smarty-Template-Cache-Poisoning über gefälschte SmartyNocache-Marker, das zu PHP-Codeausführung…
 murrez/cve-2026-82384
Python-PoC für CVE-2026-82384: erkennt und nutzt unauthentifizierte XML-RPC-Java-Deserialisierung in Apache Roller 6.1.5 über ysoserial-Payloads aus,…
 hackfutsecroot/cve-2026-80428
ILIAS ≤ 9.21 / 10.9 / 11.2 — Nicht authentifizierte PHP-Object-Injection (RCE)
 y3g1/craftcms-cve-2026-79987
Unabhängiger öffentlicher PoC für CVE-2026-79987 — Craft CMS 5.9.0–5.10.12 authentifizierte RCE. Patch-Analyse-n-day-Implementierung, verifiziert in…
 tyranid/dotnettojscript
Ein Tool zum Erstellen einer JScript-Datei, die eine .NET v2-Assembly aus dem Speicher lädt.
 bc-security/empire-compiler
Kompiliert und obfuskiert .NET- und PowerShell-Payloads für die C2-Frameworks Empire und Covenant, mit konfigurierbaren Build-Profilen für…
 java99999/cve-2026-86950-poc
Erzeugt bösartige Dateien, die einen CVE-2026-86950-Out-of-Bounds-Write (CWE-787) mit Heap-Korruption auslösen, mit Optionen für Reverse Shell,…
 thiscitze/cve-2026-86596-poc
CVE-2026-86596 - s2Member <= 260927 template injection (lab PoC by thiscitze)
 aureels/cve-2026-86596
Einzeldatei-Exploit und Massenscanner für CVE-2026-86596, eine s2Member-Template-Injection-RCE über den PayPal-IPN-Parameter item_name, mit…
 lion9453/cve-2026-96889-nextjs-rce
Lab-PoC für CVE-2026-96889: Next.js Image Optimization, bei dem SVG als AVIF typisiert wird, erreicht librsvg UAF (RUSTSEC-2026-0305). Nicht…
 murrez/cve-2026-96349
Python-PoC und Massen-Exploit-Tool für CVE-2026-96349, eine nicht authentifizierte RCE im WordPress-Plugin SiteSkite ≤2.1.8 über API-Key-Autologin…
 canhieu/cve-2026-94597-poc
Python-PoC für die NukeViet 4.6.01 Image-Upload-RCE-Kette: erzeugt eine PHP-Polyglot-Payload und meldet sich in einem autorisierten Labor an, lädt…
 murrez/cve-2026-94132
Python-Check/Exploit-PoC für CVE-2026-94132: erkennt AcyMailing-Versionen für Joomla, prüft das Verzeichnis media/com_acym/upload und verifiziert die…
 josemour8/cve-2026-93399
Python-Massenexploit-Scanner für CVE-2026-93399 im Bookly-WordPress-Plugin: Versionserkennung, unauthentifizierte IDOR-Auftrags-Token-Enumeration,…
 godylockz/cve-2026-92592
Python-Proof-of-Concept-Exploit für CVE-2026-92592, eine authentifizierte RCE in Craft CMS, die signierte License-Shun-Cookies missbraucht, um…








