
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 lufeirider/cve-2019-2725
CVE-2019-2725 Kommando-Echo
 minhangxiaohui/activemq_cve-2023-46604
PY
 nu0l/cve-2022-22947
Spring-Cloud-Gateway-CVE-2022-22947
 mstxq17/cve-2021-1675_rdl_lpe
CS-Reflexionslade-Plugin für die PrintNightMare LPE-Privilegienausweitungsschwachstelle. Einsatzbereit, lädt über den Speicher, verschleiert den…
 xdnice/pcshare
PCShare ist eine leistungsstarke Remote-Control-Software, mit der Bildschirm, Registrierung (Registry), Dateisystem usw. des Zielrechners überwacht…
 welove88888/cve-2019-2725
Python-basierter Exploit für CVE-2019-2725 (Oracle WebLogic), der Befehlsausführung und Webshell-Upload für die Versionen 10.3.6 und 12.1.3…
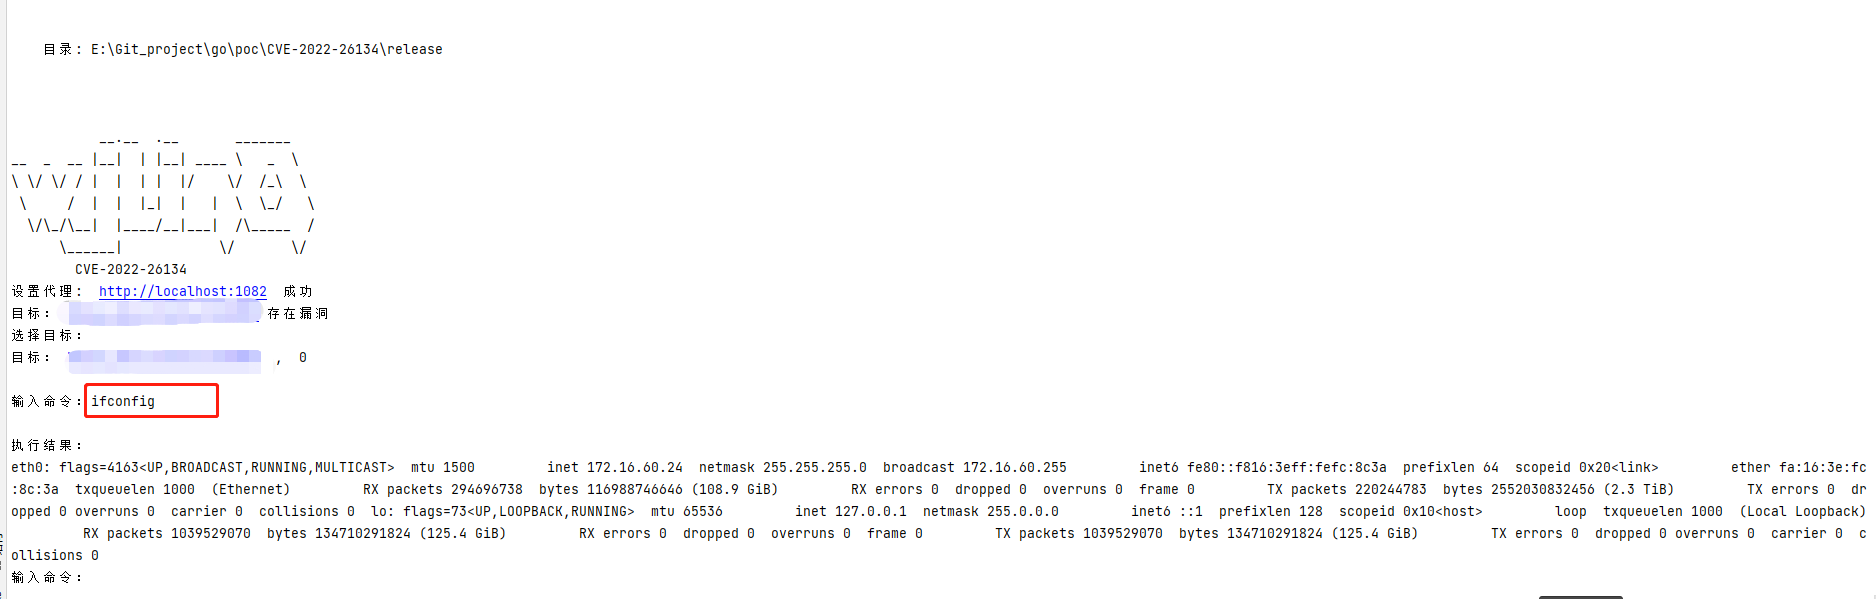 wjlin0/cve-2022-26134
CVE-2022-26134 GO POC Übung
 razureink/cve-2021-44228-log4shell_rce_reproduction
CVE-2021-44228 Log4Shell - Apache Log4j2 JNDI Injection RCE
 wsfengfan/cve-2020-14882
CVE-2020-14882 EXP Echo
 xmqaq/cve-2022-22963
CVE-2022-22963-poc
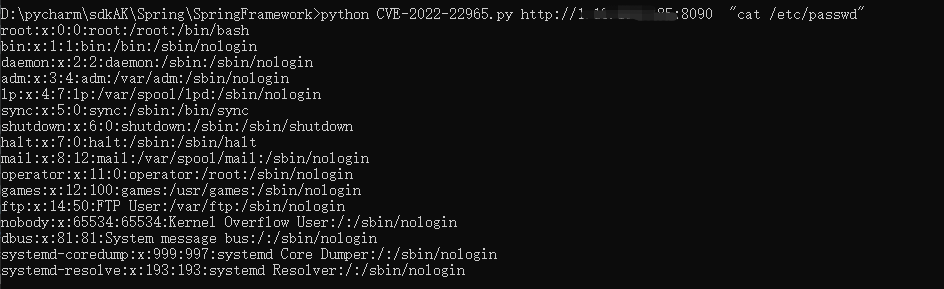 xsxtw/springframework_cve-2022-22965_rce
Python-Exploit für Spring Framework CVE-2022-22965 Remote Code Execution mit Webshell-Bereitstellung und Burp-Payload-Unterstützung für…
 youcannotseemeagain/cve-2023-22515_rce
Confluence-Backend-RCE
 zhzyker/cve-2021-3129
Laravel <= v8.4.2 Debug-Modus: Remote-Codeausführung (CVE-2021-3129)
 wjl110/cve-2022-22965_spring_core_rce
CVE-2022-22965\Spring-Core-RCE – ein RCE-One-Click-Exploit, vergleichbar mit dem nuklearen Schwachstellen-Exploit von Apache Log4j2.
 etocheney/javadeserialization
Ein Java-Deserialisierungs-Schwachstellenscanner für ähnliche Schwachstellen wie CVE-2017-10271
 ggyao/cve-2020-14882_all
CVE-2020-14882_ALL umfassendes Exploit-Tool mit Unterstützung für Befehls-Echo-Erkennung, Batch-Befehls-Echo, externe XML-Befehlsausführung ohne Echo…
 h1ng007/cve-2024-3640_wafbypass
CVE-2024-3640 – WAF umgehen, um Schwachstellen auszunutzen
 leadroyal/cve-2019-14540-exploit
CVE-2019-14540 Exploit








