
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 galaxy-sc/cve-2026-23830-sandbreak
# Generiert und liefert Exploit-Payloads für CVE-2026-23830, einen SandboxJS-Escape, mit Modi für blinde OOB-Exfiltration und lokalen Calc-PoC.…
 g01d3nw01f/cve-2021-4034
Automatisiert die Kompilierung und Bereitstellung des PwnKit-Exploits für CVE-2021-4034 und ermöglicht lokale Rechteausweitung auf verwundbaren…
 otakuliu/cve-2026-22807_range
# Pädagogische Python-Zielumgebung zur Simulation von CVE-2026-22807, einer RCE in der KI-Lieferkette über TOCTOU beim Laden von Modellen. Enthält…
 murrez/cve-2026-1306
# Multi-Target-PoC-Runner für CVE-2026-1306 im WordPress-midi-Synth-Plugin: Ruft Nonce ab, sendet Export-AJAX-Anfrage zum Hochladen von Dateien und…
 0xw1ld/cve-2026-29000
Rust-basierter Exploit-Generator für CVE-2026-29000, eine Authentifizierungsumgehung in pac4j-jwt über alg:none-JWT, das in JWE verschachtelt ist,…
 0x240x23elu/cve-2026-1529
Keycloak: Nicht autorisierte Organisationsregistrierung durch fehlerhafte Validierung von Einladungstokens
 keepwannabe/whatsrce
Dies ist ein automatisch generiertes Payload für CVE-2019-11932 (WhatsApp Remote Code Execution)
 cyber-niz/cve-2020-9496
Manueller Exploit für CVE-2020-9496, eine nicht authentifizierte Java-Deserialisierungs-RCE in Apache OFBiz XML-RPC, mit…
 yonliud/cve-2026-76904
One-Day POC | GeoServer nicht authentifizierte SQL-Injection bis hin zur vollständigen RCE
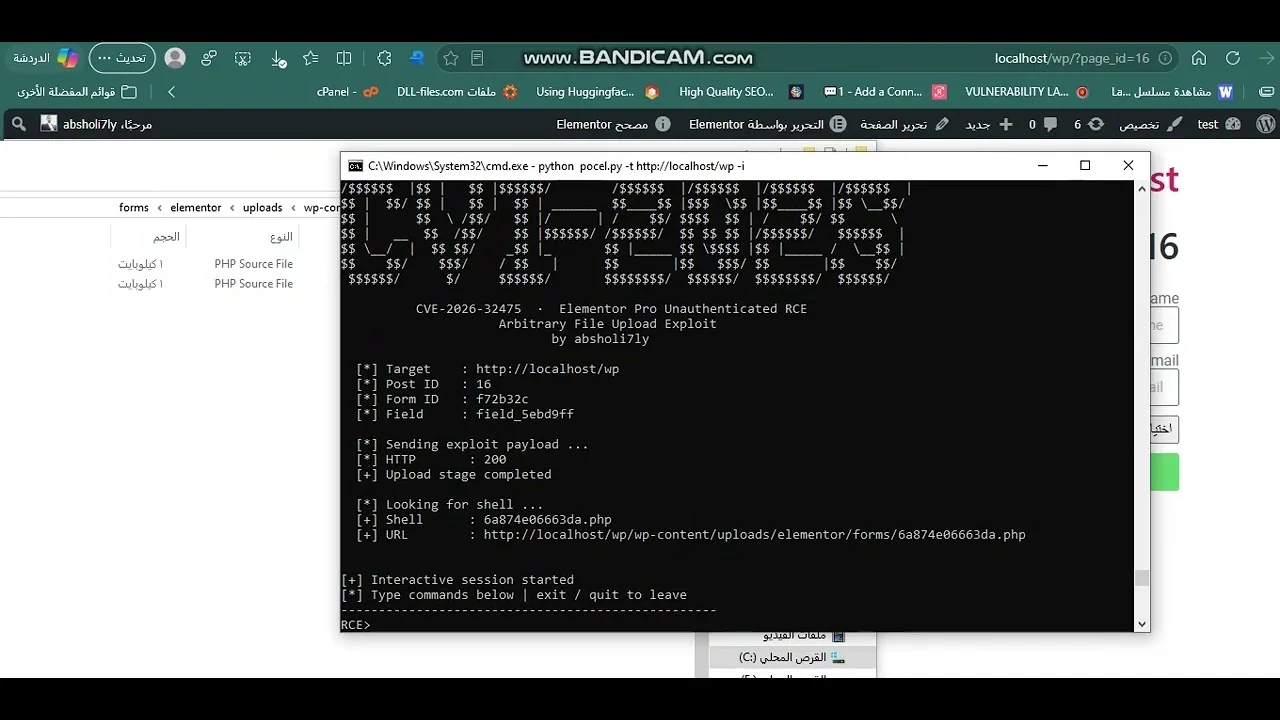 absholi7ly/elementor-pro-unauthenticated-arbitrary-file-upload-to-rce
CVE-2026-32475 Das Datei-Upload-Feld der Elementor-Pro-Formulare führt die Validierung und Dateiverarbeitung in zwei getrennten Schleifen mit…
 ccob/threadlessinject
Threadless-Prozessinjektion mittels Remote-Funktions-Hooking.
 nettitude/runpe
C#-Reflective-Loader für nicht verwaltete Binärdateien.
 mgeeky/shellcodefluctuation
Eine fortschrittliche In-Memory-Evasion-Technik, die den Speicherschutz von Shellcode zwischen RW/NoAccess und RX umschaltet und anschließend dessen…
 mrbrutti/cartero
Modulares Phishing-Framework mit CLI zum Klonen von Websites, Senden von E-Mails mit Vorlagen und Starten von Phishing-Kampagnen per E-Mail, SMS,…
 keystone-engine/keystone
Multi-Architektur-Assembler-Framework, das Assembler-Quellcode in Maschinencode für Arm, x86, MIPS, PowerPC, RISC-V und weitere Architekturen…
 liaomilk/cve-2025-69212-for-myself
Nur eine Notiz für mich selbst
 p4x1s/cve-2023-23638-tools
Exploit-Tool für CVE-2023-23638, das automatisierte Ausnutzung und Payload-Generierung für gezielte Schwachstellenbewertung und Penetrationstests…
 yyqxi/cve-2022-26134
CVE-2022-26134poc








