
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 jas502n/imagetragick_poc
ImageTragick_Poc
 lightsey/cve-2015-1592
Metasploit-Module und Dateien zur Payload-Erzeugung aus meinem Vortrag bei den Houston Perl Mongers über diese Schwachstelle.
 geniuszly/cve-2024-24919
Proof-of-Concept-Exploit-Skript für CVE-2024-24919, das Ziel-URLs über HTTP-POST-Anfragen scannt, Antworten auf unbefugten Zugriff oder Datenlecks…
 z92g/cve-2021-31805
S2-061/S2-062 Struts2 Schwachstelle für Remote-Codeausführung POC&EXP
 lennertdefauw/cve-2025-8088
WinRAR < 7.13 Path Traversal für Persistenz
 justin-p/psforgot2keyxchange
PoC für Forgot2kEyXCHANGE (CVE-2020-0688) geschrieben in PowerShell
 exfil0/cve-2025-53770
Ein hochentwickeltes, assistentengesteuertes Python-Exploit-Tool, das auf CVE-2025-53770 abzielt, eine kritische (CVSS 9.8) nicht authentifizierte…
 yuaneuro/cve-2021-2109_poc
weblogic CVE-2021-2109 Batch-Verifizierung poc
 shivshantp/cve-2025-5777-trendmicro-apexcentral-rce
PoC für CVE-2025-5777 – Auth-Bypass und RCE in Trend Micro Apex Central
 hood3drob1n/mysql-fu.rb
MySQL-Fu ist ein Ruby-basiertes MySQL-Client-Skript, das ich geschrieben habe. Es erledigt die meisten Dinge, die ein normaler MySQL-Client tun kann:…
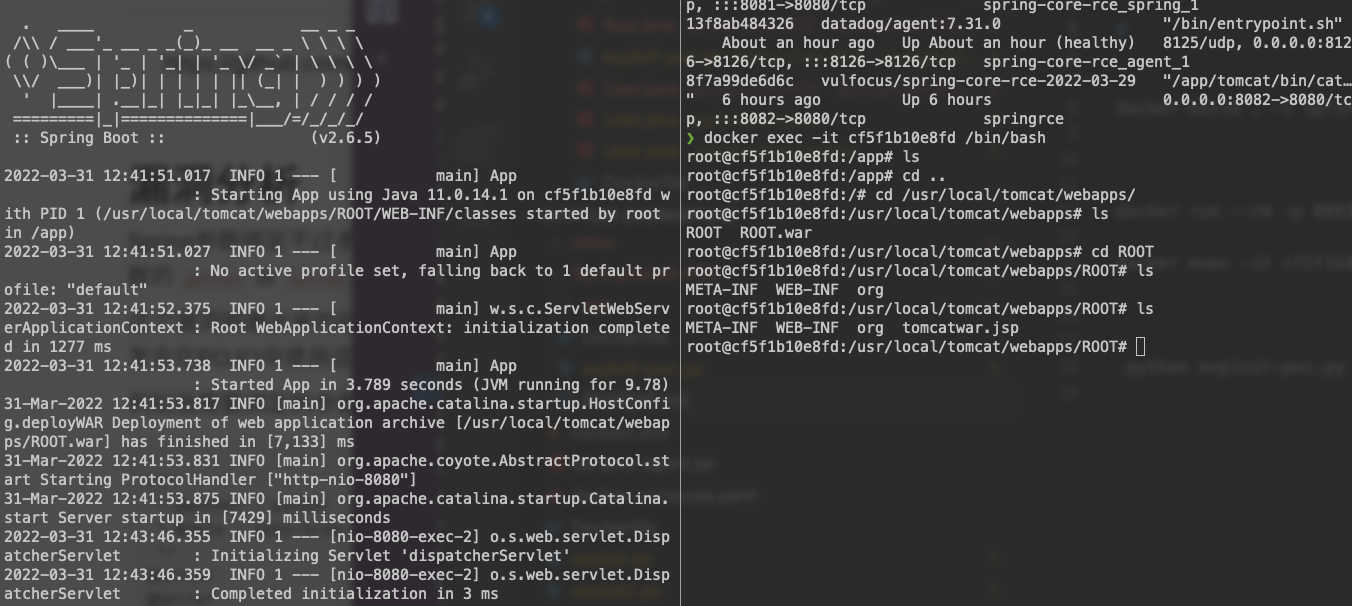 netcode/spring4shell-cve-2022-22965-poc
Ein weiterer spring4shell (Spring core RCE) POC
 ex-cal1bur/smb_cve-2025-24071
Ausgenutzte CVE-2025-24071 über SMB, indem eine .library-ms-Datei in einem .tar-Archiv gehostet wird. Mit tar x von smbclient wird die Nutzlast…
 akbartrilaksana/cve-2022-33891
Python-Proof-of-Concept für die Apache-Spark-Shell-Befehlsinjektion (CVE-2022-33891), mit schlafbasierter Erkennung, interaktiver Befehlsausführung…
 retx0/cve-2026-20660
Eigenständiger PoC-Exploit für CVE-2026-20660: Path Traversal im gzip-Decoder von Safari. Server liefert bösartige gzip-Daten aus, um beliebige…
 eremiel/cve-2018-0114
python2.7-Skript zur JWT-Generierung
 mkhazamipour/log4j-vulnerable-app-cve-2021-44228-terraform
Ein Terraform zum Bereitstellen einer verwundbaren App und ein JDNIExploit für die Arbeit mit CVE-2021-44228
 jisi-001/cve-2025-34040exp
Seeyon OA weist eine Datei-Upload-Schwachstelle auf, die zu RCE führt (CVE-2025-34040)
 jeffreybxu/five-nights-at-follina-s
Ein Cybersecurity-Projekt der Fullstack Academy, das den gesamten Zyklus der Follina-Sicherheitslücke (CVE-2022-30190) untersucht – vom Exploit über…








