
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 jas502n/log4j2-cve-2021-44228
CVE-2021-44228 Log4j2 Remote-Code-Injection-Exploit mit JNDI-Payload-Erzeugung, WAF-Bypass-Techniken und praktischer Exploitation-Anleitung für…
 hakivvi/cve-2022-29464
Python-Exploit für CVE-2022-29464, eine nicht authentifizierte Schwachstelle für das beliebige Hochladen von Dateien in WSO2-Servern, die die…
 mandatoryprogrammer/xssless
Ein automatisierter XSS-Payload-Generator, geschrieben in python.
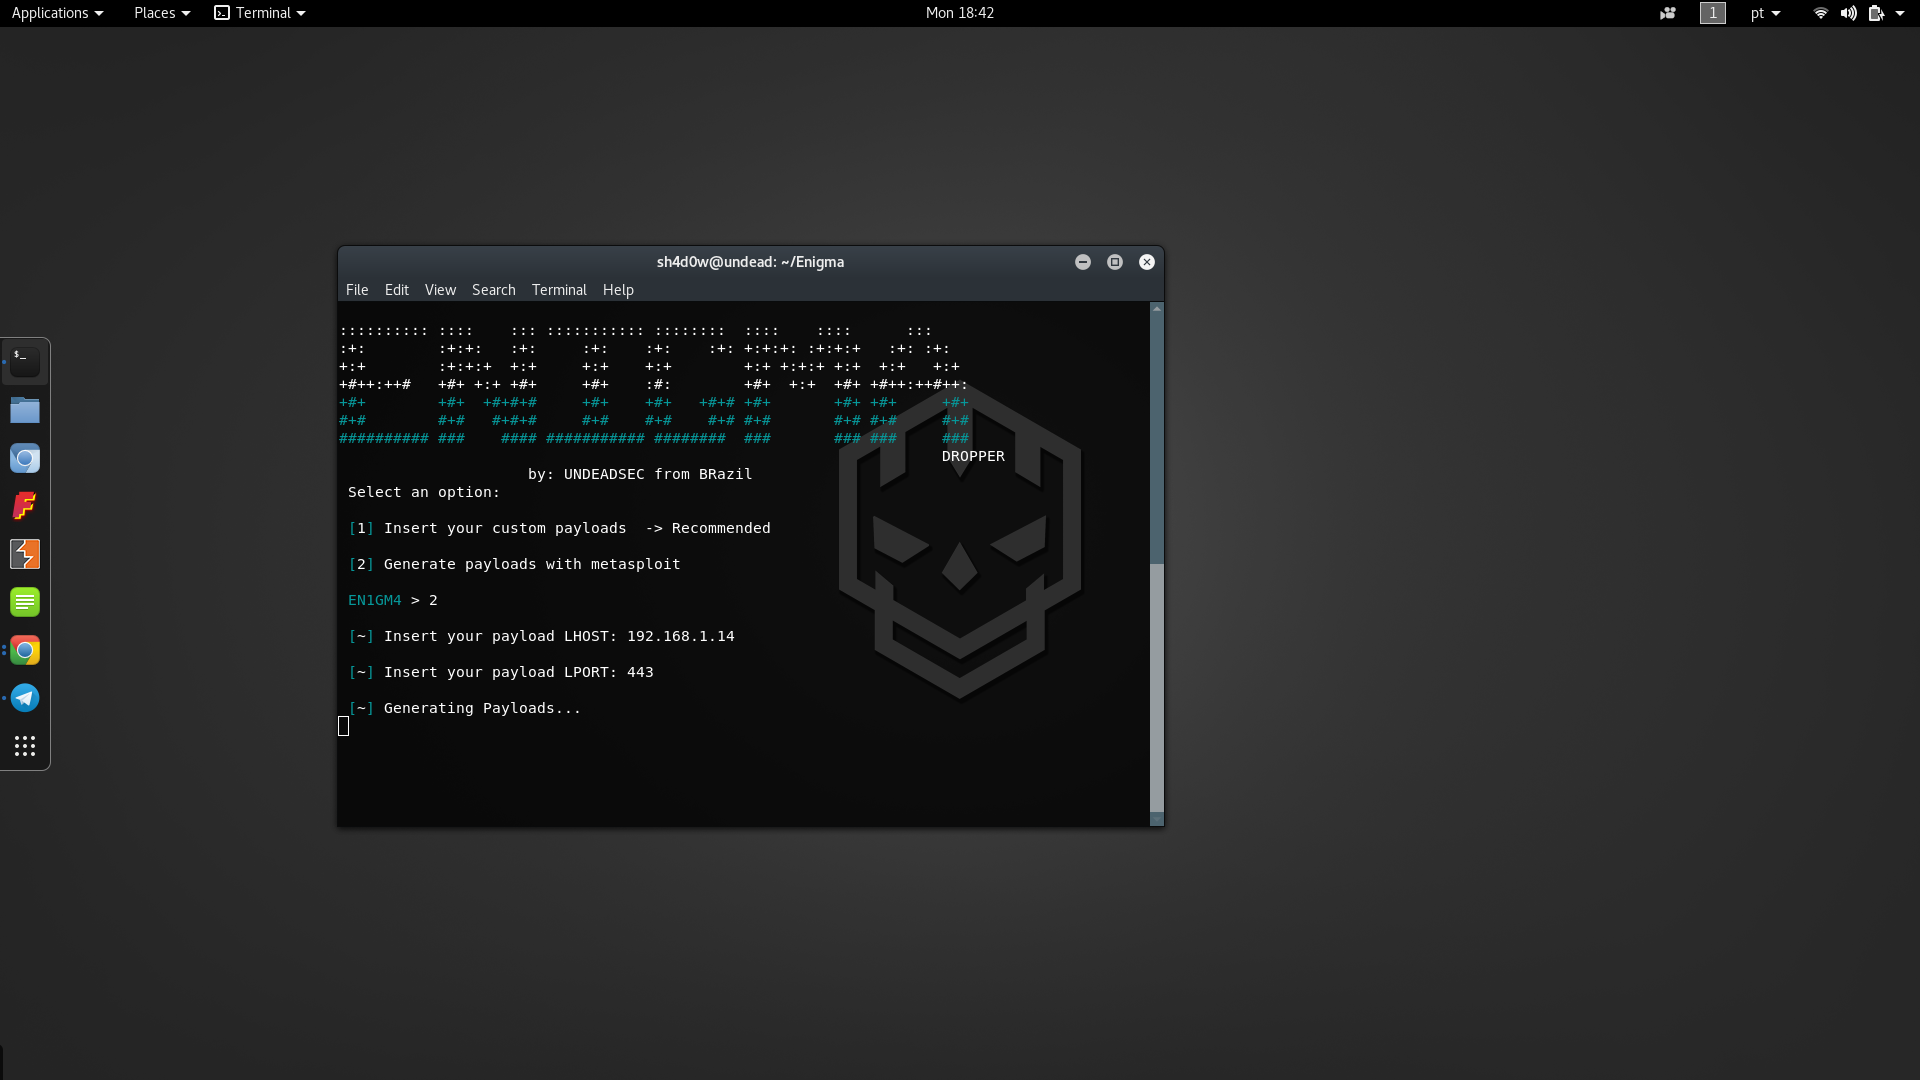 undeadsec/enigma
Multiplattform-Payload-Dropper
 forrest-orr/artifacts-kit
Pseudo-malicious Usermode-Memory-Artifact-Generator-Kit, das entwickelt wurde, um die von echter Malware auf einem infizierten Windows-Betriebssystem…
 aslitsecurity/cve-2021-40444_builders
Dieses Repository enthält Builder für CAB-Dateien, HTML-Dateien und DOCX-Dateien für den Exploit CVE-2021-40444.
 mstxq17/cve-2021-1675_rdl_lpe
CS-Reflexionslade-Plugin für die PrintNightMare LPE-Privilegienausweitungsschwachstelle. Einsatzbereit, lädt über den Speicher, verschleiert den…
 tangxiaofeng7/cve-2023-32315-openfire-bypass
rce
 landgrey/cve-2018-2894
CVE-2018-2894 WebLogic Check-Skript für unbeschränkten Datei-Upload, der zu RCE führt
 p0wershe11/proxylogon
ProxyLogon(CVE-2021-26855+CVE-2021-27065) Exchange Server RCE(SSRF->GetWebShell)
 jas502n/cve-2019-11580
Python-Exploit für CVE-2019-11580, eine Sicherheitslücke zur Remote-Code-Ausführung in Atlassian Crowd und Crowd Data Center. Lädt ein bösartiges…
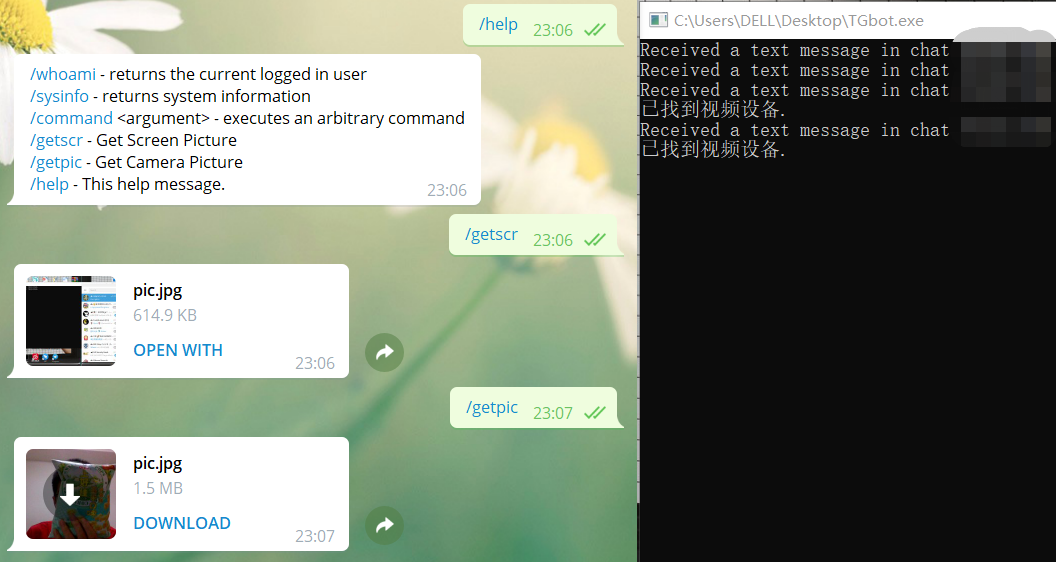 sf197/telegra_csharp_c2
Befehls- und Kontrollsystem für das Schreiben in C#
 mbanyamer/cve-2025-30397---windows-server-2025-jscript-rce-use-after-free-
Remotecodeausführung über Use-After-Free in JScript.dll (CVE-2025-30397)
 doocop/cve-2022-30190
Reproduktion der Remote-Codeausführung-Schwachstelle CVE-2022-30190 (Follina) in Microsoft Office Word über bösartige docx/rtf-Dateien mit…

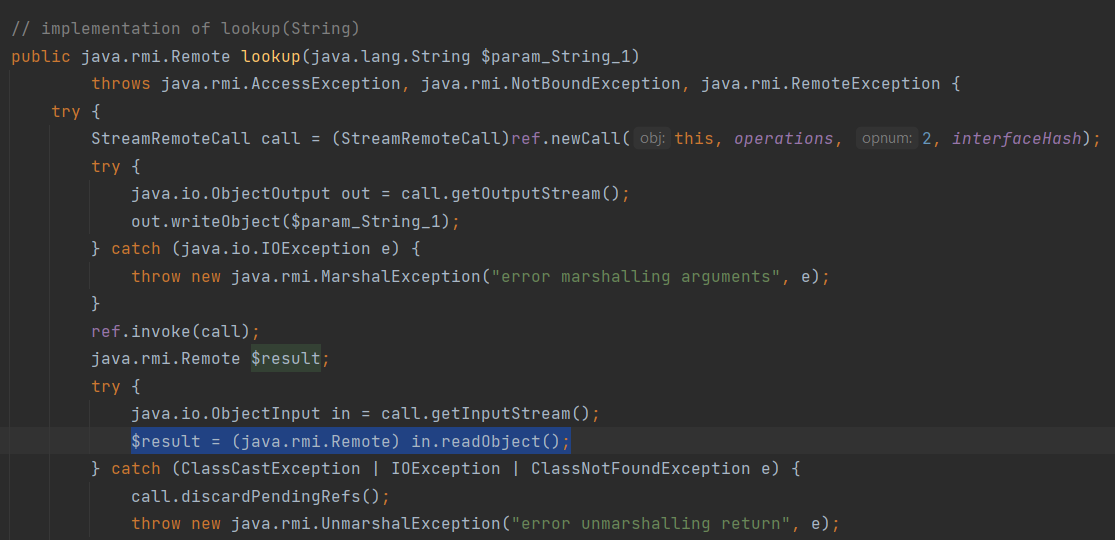 hakivvi/ermir
Rogue RMI Registry, der unsichere Java-Deserialisierung über list/lookup/bind-Methoden ausnutzt. Erzeugt und liefert Ysoserial-Gadgets, um…
 josexv1/cve-2022-27925
Zimbra CVE-2022-27925 PoC
 p33d/cve-2024-45519
SMTP-Schwachstellenscanner und Exploit-Skript, das auf CVE-2024-45519 prüft und auf anfälligen Servern eine Reverse Shell herstellt.








