
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 4minx/cve-2026-14266
CVE-2026-14266 - XZ Heap-Pufferüberlauf-PoC-Generator für 7-Zip
 s1ckb0y1337/cobalt-strike-cheatsheet
Einige Hinweise und Beispiele zur Funktionalität von Cobalt Strike
 mgeeky/packmypayload
Ein PoC, der Payloads in Ausgabecontainer verpackt, um das Mark-of-the-Web-Flag zu umgehen und die Risiken im Zusammenhang mit…
 inf0secrabbit/badassmacros
C#-Tool, das bösartige VBA-Makros mit Shellcode-Injektion, VBA-Bereinigung und Sandbox-Erkennung für Red-Team-Operationen generiert.
 jas502n/cve-2019-11581
Atlassian JIRA Template Injection Schwachstelle RCE
 asaurusrex/forblaze
Forblaze - Ein Python-Mac-Steganografie-Payload-Generator
 offsecginger/pythonaesobfuscate
Verschleiert ein Python-Skript und den dazugehörigen Shellcode.
 01rabbit/pakuri-thon
PAKURI-THON ist ein Tool, das Pentester mit verschiedenen Pentesting-Tools und einem C4-Server (Command & Control- und Chat & Communication-Server)…
 riftsandroses/cve-2024-50986
Ein Problem in Clementine v.1.3.1 ermöglicht es einem lokalen Angreifer, beliebigen Code über eine präparierte DLL-Datei auszuführen (DLL-Hijacking)
 sashs/ropper
Zeigt Informationen über Dateien in verschiedenen Dateiformaten an und findet Gadgets, um ROP-Ketten für verschiedene Architekturen (x86/x86_64,…
 hadi999/nxcrypt
NXcrypt - 'Python-Backdoor'-Framework

 tokyoneon/armor
Armor ist ein einfaches Bash-Skript, das entwickelt wurde, um verschlüsselte macOS-Payloads zu erstellen, die in der Lage sind, Antiviren-Scanner zu…
 urbanesec/zackattack
Enthüllt auf der DEF CON 20: NTLM-Relaying für ALLE DINGE!
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - für alle deine Fake-AP-Bedürfnisse!
 doudoudedi/hackembedded
Dieses Werkzeug wird verwendet für Verschlüsselung von Backdoors, Shellcode, Socks5-Proxy-Generierung, Informationsabruf und POC-Anordnung für Geräte…
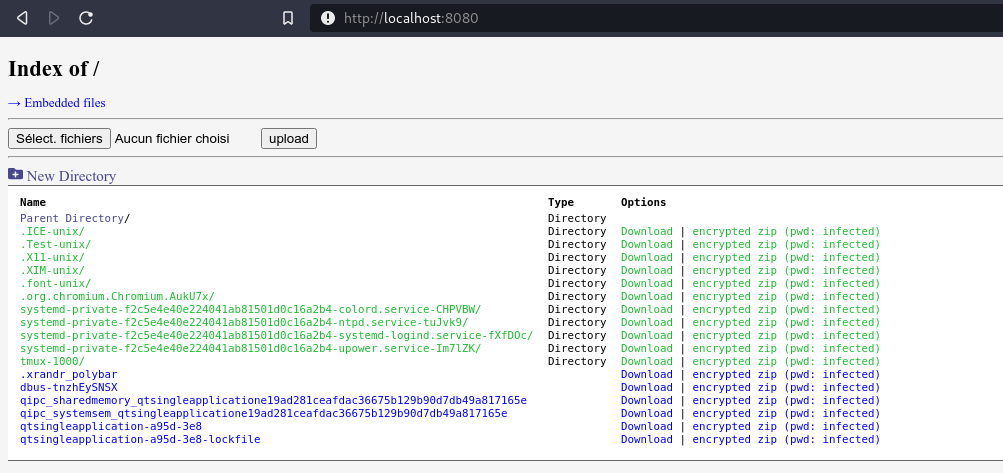 nodauf/swego
Schweizer Taschenmesser-Webserver in Golang. Behalte es einfach wie den Python SimpleHTTPServer, aber mit vielen Funktionen.
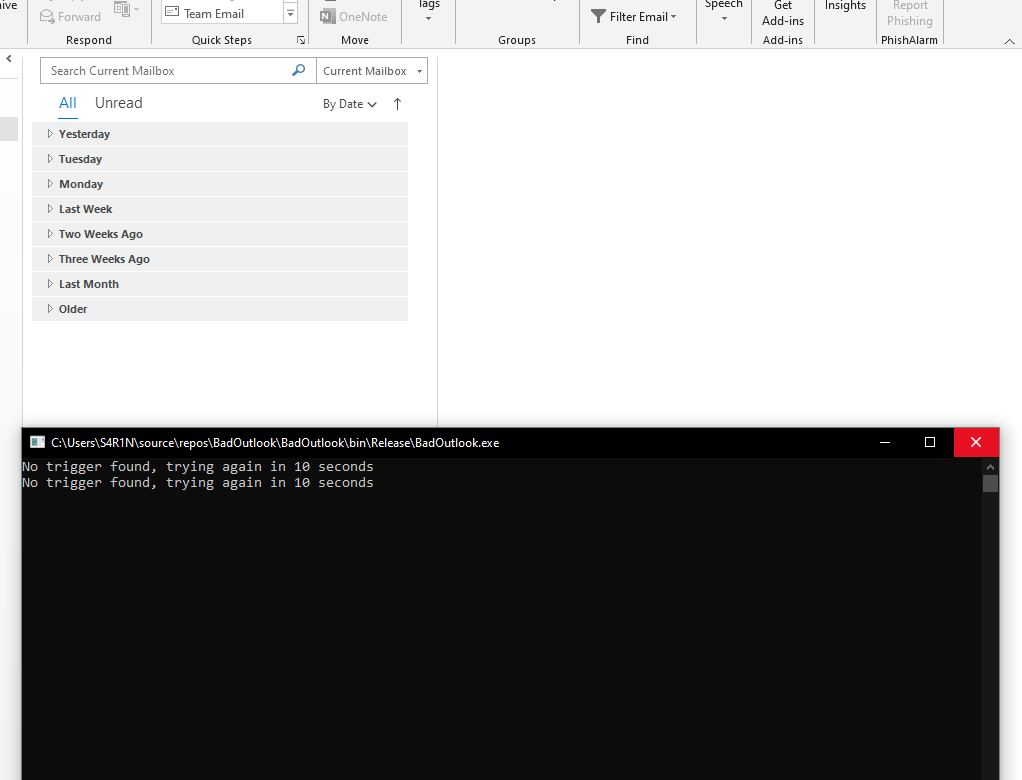 aahmad097/badoutlook
Proof-of-concept C#-Tool, das Outlook-E-Mails über die COM-Schnittstelle liest, base64-kodierten Shellcode aus Betreffzeilen von Auslösern extrahiert…








