
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
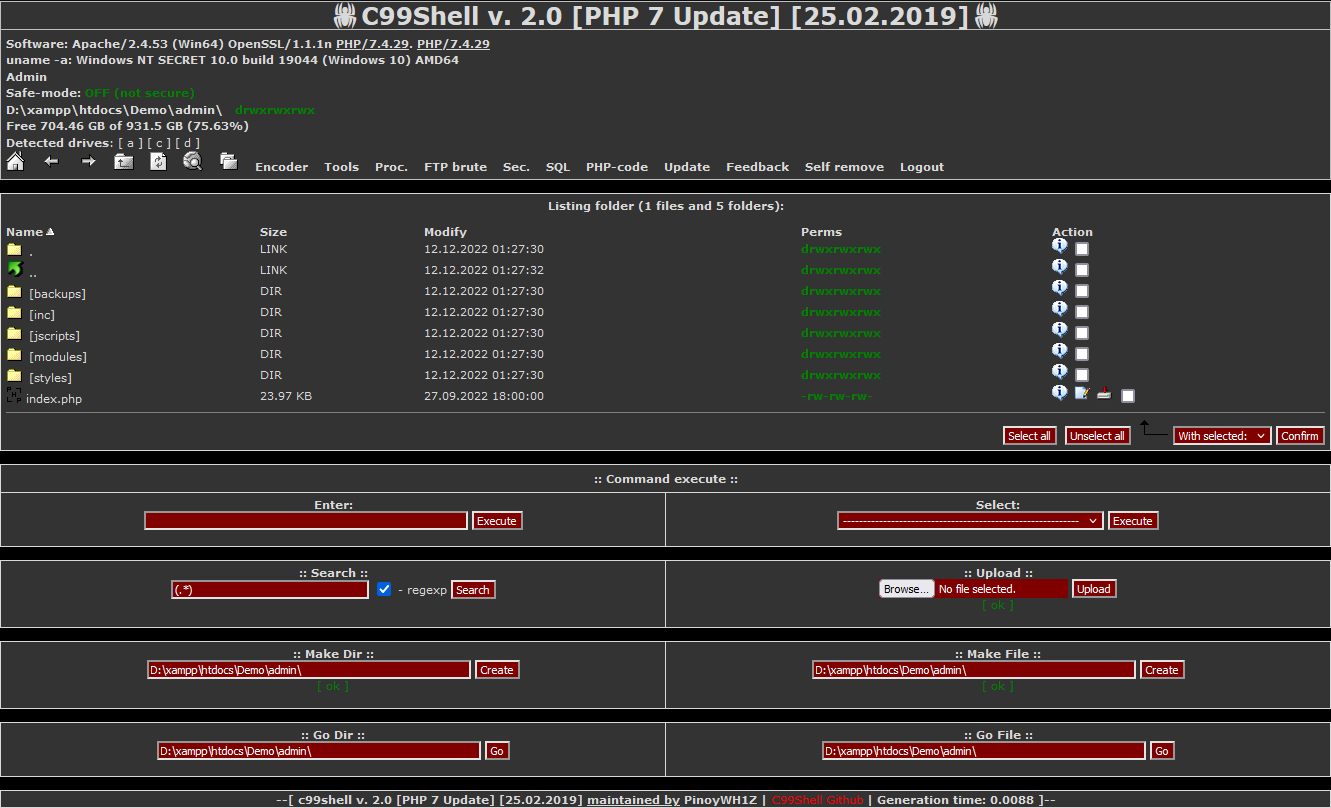
 pinoywh1z/c99shell-php7
PHP 7 und safe-build Update der beliebten C99-Variante der PHP Shell.
 faisal-p27/wareed-dns-c2
DNS-only Command-and-Control-Framework mit Windows-Agent, Payload-Generierung, Remote-Shell-Ausführung, Shellcode-Injektion und…
 machine1337/pyfud
PLATTFORMÜBERGREIFENDER TROJANER FÜR FERNZUGRIFF (RAT)
 karthikuj/cve-2022-42889-text4shell-docker
Dockerisierter Proof-of-Concept für CVE-2022-42889 (Text4Shell) mit Skript-, DNS- und URL-Lookup-basierten RCE-Payloads für Sicherheitstests und…
 frank2/blenny
Ein Payload-Zustellungssystem, das Payloads in die Symboldatei einer ausführbaren Datei einbettet!
 caesarovich/rome-webshell
Eine leistungsstarke und erfreuliche PHP WebShell
 dump-guy/sc2pe
Einfache dotnet Native AOT-App, die AsmResolver verwendet, um Shellcode in PE zu konvertieren.
 xalgord/react2shell
Erweitertes Exploitation-Toolkit für Next.js Server Actions (CVE-2025-55182)
 oldboy21/shgenob
Python-basiertes Tool zur Generierung von Shellcode aus PIC C
 sridhar-sec/evildroid
EvilDroid automatisiert die Ausnutzung von CVE-2024-0044, installiert schädliche Payloads auf einem Zielgerät und extrahiert sensible Daten. Es…
 gryfman/dlpwn
Red Team-Tool zur verdeckten Datei-Exfiltration über Bluetooth-Audioübertragung, das Binärdaten in FLAC-Signale codiert, um EDR-, XDR- und…
 jssngc/harpytools
Automatisiertes Post-Exploitation-Toolkit für Active Directory zur Extraktion von Kerberos-Tickets, NTLM-Relay-Angriffen und lateraler Bewegung via…
 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d
 r00thunter/log4shell
Generischer Scanner für Apache log4j RCE CVE-2021-44228
 encrypter15/cve-2025-50165-x64-exploit
Erzeugt weaponisierte JPEG-Dateien, die CVE-2025-50165 (Windows Graphics RCE) ausnutzen, mit benutzerdefiniertem x64-Shellcode, Heap-Spray, ROP-Kette…
 blue0x1/nimrm
Native Nim-WinRM-Shell mit NTLM, Kerberos, Dateiübertragung, In-Memory-Hilfsprogrammen und AD/OPSEC-Reporting
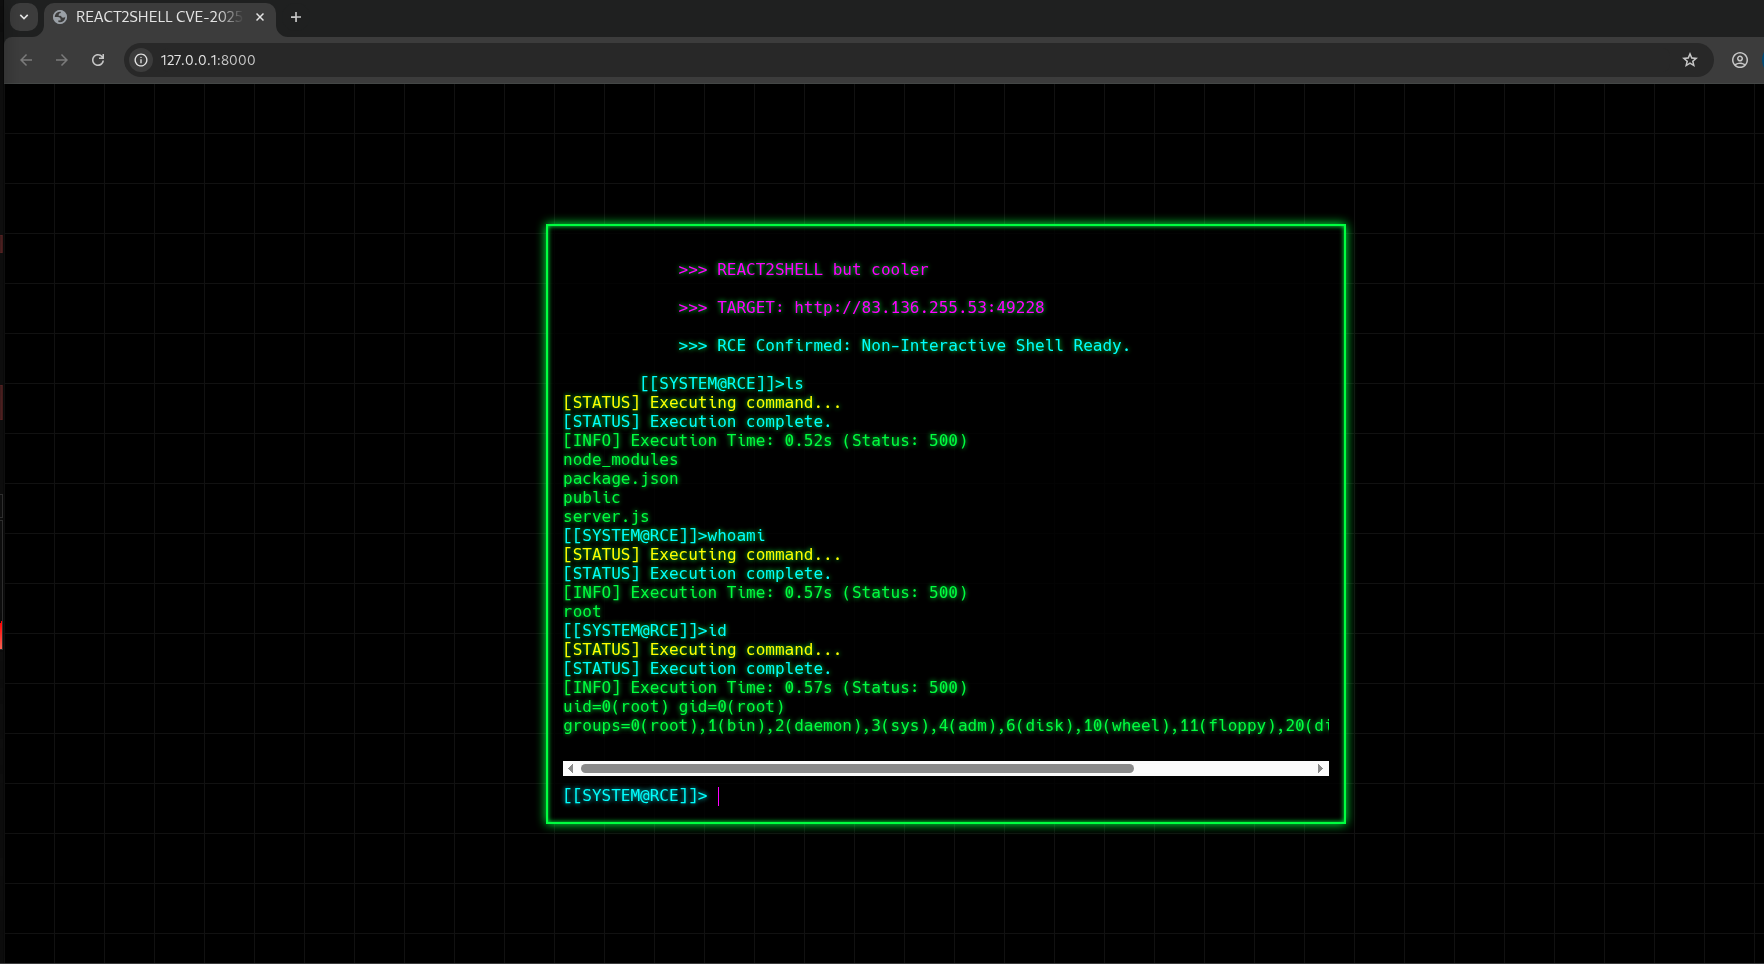 raivenlockdown/web-cli_rce_react2shell
WEB-CLI_RCE_React2Shell ist ein pädagogisches PoC-Exploit-Tool für CVE-2025-55182, eine kritische Prototype-Pollution-Schwachstelle in…
 tc4dy/cve-2026-60206-poc-exploit
👾 CVE-2026-60206 - Oracle WebLogic SAML Auth Bypass Exploit Framework ⚡Bash- & Python-Versionen. Funktionen: --detect sichere Prüfung, --exploit…








