
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 mvrozanti/rat-via-telegram
Windows-Fernverwaltungstool über Telegram
 ptresearch/inteltxe-poc
Intel Management Engine JTAG Proof of Concept
 chvancooten/nimpackt-v1
Nim-basierter Assembly-Packer und Shellcode-Lader für OpSec & Profit
 aaaddress1/skrull
Erzeugt Anti-Copy-Malware-Launcher mittels Process Ghosting, um AV/EDR-Signaturprüfungen zu umgehen und die automatische Beispielübermittlung zu…
 lexfo/sshimpanzee
SSHD-basiertes Implantat mit Unterstützung für Tunneling-Mechanismen zum Erreichen des C2 (DNS, ICMP, HTTP-Kapselung, HTTP/Socks-Proxies, UDP...)
 thundergunexpress/badministration
Offensives Tool zur Ausnutzung von Management-Anwendungen (SolarWinds Orion, McAfee ePO) über nicht-technische Schwachstellen. Ermöglicht…
 emcghee/payloadautomation
Automatisiert die Entwicklung, das Testen und die Bereitstellung von Cobalt-Strike-Payloads über eine Python-to-Sleep-Brücke; umfasst…
 thelicato/secbutler
Der perfekte Butler für Pentester, Bug-Bounty-Jäger und Sicherheitsforscher.
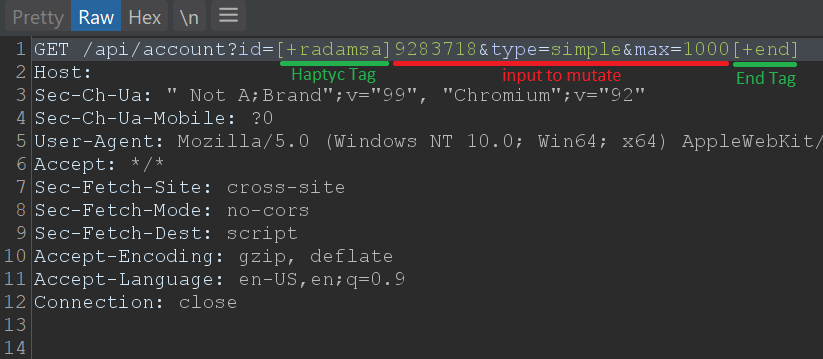 defparam/haptyc
Python-Bibliothek für Turbo Intruder, die Unterstützung für Payload-Positionen und die Angriffstypen Sniper/Clusterbomb/Pitchfork mit tag-basierter…
 jasmoon99/embedded-pdf
Dieses Demonstrationsvideo zeigt, wie wir das Gerät des Opfers steuern können, indem wir die harmlos aussehende PDF-Datei an das Ziel senden, die…
 destine21/zipfileraider
ZIP File Raider - Burp Extension für das Testen von ZIP-Datei-Payloads
 4n4nk3/tinkerershell
Eine einfache Python-Reverse-Shell, nur zum Spaß geschrieben.
 otsmane-ahmed/sliver-tor-bridge
Tor-Transportbrücke für Sliver C2 - anonyme Befehls- und Kontrollinstanz
 mephistolist/soviet
Ein Runtime Crypter in C für Linux-ELF-Binaries.
 bounteous17/libenom
CLI-Wrapper für MSFvenom, der die Payload-Erstellung mit Profilverwaltung, automatischer Listener-Generierung und organisierter Ausgabe für…
 mitre/caldera-agent
Windows-Dienst-Agent für die CALDERA-Adversary-Emulationsplattform. Wird auf Zielcomputern installiert, um mit dem CALDERA-Server zu kommunizieren…
 racerz-fighting/cve-2024-32113-poc
Apache OfBiz Schwachstellen
 yasinyilmaz/vuln-chm-hijack
Potenzielle Ausführung von Schadcode durch CHM-Entführung (CVE-2019-9896)








