
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
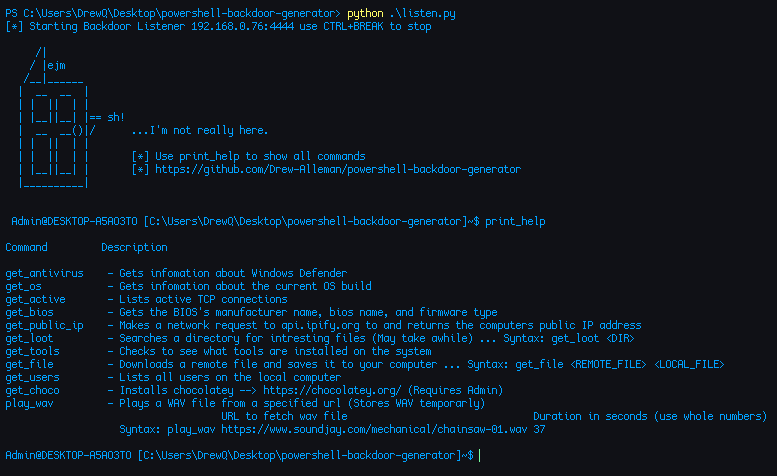
 drew-alleman/powershell-backdoor-generator
Reverse-Backdoor, geschrieben in PowerShell und mit Python verschleiert. Sie generiert Payloads für beliebte Hacking-Geräte wie Flipper Zero und Hak5…
wavestone-cdt/abaddonPlattform für die Verwaltung von Red-Team-Operationen, die die Bereitstellung von Infrastruktur, C2-Einrichtung, Phishing-Kampagnen und Aufklärung…
 d3lb3/keefarcereborn
Eine eigenständige DLL, die nach der Injektion in den KeePass-Prozess Datenbanken im Klartext exportiert.
 joelgmsec/http-shell
Multiplattform-HTTP-Reverse-Shell mit einer shell-ähnlichen Schnittstelle über HTTP, mit Datei-Upload/Download, Befehlsverlauf, automatischer…
 dviros/excalibur
Excalibur ist ein auf „Powershell“ basierender Eternalblue-Exploit-Payload für das Bashbunny-Projekt.
 v-p-b/pecloakcapstone
Plattformunabhängiger peCloak-Fork basierend auf Capstone
 esmog/nodexp
NodeXP - Ein Tool zur serverseitigen JavaScript-Injection, das Node.js-Schwachstellen erkennen und ausnutzen kann.
 desertdemons/cve-2025-4138-4517-poc
CVE-2025-4138 / CVE-2025-4517 — Python tarfile PATH_MAX Symlink Filter Bypass
 youmulijiang/evil-winrar
evil-winrar,CVE-2023-38831 Schwachstellen-Exploitation- und Social-Engineering-Angriffsframework (evil-winrar, CVE-2023-38831…
 sorcerio/code-roulette
Code Roulette ist ein terminalbasiertes (TUI), Online-Mehrspieler-Russisch-Roulette-Spiel, bei dem der Verlierer die Python-Payload-Datei des…
 dtrizna/quasarnix
Reverse Shell Erkennung mit maschinellem Lernen
 kosmokato/bad-dicom
Exploitation-Framework für CVE-2019-11687
 rburrito/payloadgenerator
Ein Wrapper für MSFvenom, der eine einfache Generierung von Payloads ermöglicht.
 asal1n/cve-2025-24813
einfacher Exploit für CVE-2025-24813
 safarchand/cve-2024-25641
PoC für CVE-2024-25641 authentifiziertes RCE auf Cacti v1.2.26
 thelostworldfree/cve-2019-17558_solr_vul_tool
CVE-2019-17558 Solr Template-Injection-Schwachstelle grafisches Ein-Klick-Erkennungstool. CVE-2019-17558 Solr Velocity Template Vul POC Tool.
 darnabin/cve-2022-36446-webmin-rce
Authentifizierter Remote-Code-Execution-Exploit für Webmin < 1.997 über das Modul für Software-Paketupdates. Injiziert beliebige Befehle als Root…
 ccievoice2009/cve-2023-46604
Exploit für CVE-2023-46604 in Apache ActiveMQ, der Remote-Codeausführung über manipulierte XML-Payloads und Reverse-Shell-Einrichtung ermöglicht.









