
 #1
Tools zur Erstellung und Anpassung von bösartigem Code oder Anweisungen zur Ausführung nach der Exploitation.
Kitploit empfohlen
 aeroot/wp-gdpr-compliance-plugin-exploit
Exploit der Privilegieneskalations-Schwachstelle des WordPress-Plugins "WP GDPR Compliance" von "Van Ons"…
 jeanback1/cve-2025-2304-exploit
Python-Exploit-Skript für CVE-2025-2304, eine Massenzuweisungs-Privilegieneskalation in Camaleon CMS. Automatisiert CSRF-Token-Parsing und…
 1beelze/cve-2026-5118
Automatisierter Exploit- und Massen-Scanner für CVE-2026-5118, eine nicht authentifizierte Privilegienausweitung in WordPress Divi Form Builder…
 superman-l/cve-2026-16723
Reproduziert fastjson 1.2.83 @JSONType RCE mit einem verwundbaren Spring-Boot-Ziel und einem ASM-basierten Payload-Generator, der HTTP- oder…
 nyan-x-cat/asyncrat-c-sharp
Open-Source-Remoteverwaltungstool für Windows C# (RAT)
 zux0x3a/dns-black-cat
Plattformübergreifendes Toolkit für die interaktive Exfiltration von Shell-Befehlen über DNS. Mit DNS-Cat können Sie Systembefehle im Shell-Modus…
 kira2040k/avbypass
Golang-Skript zur Umgehung von AV, das nur unter Windows funktioniert.
 jimidk/better-cve-2022-29464
Proof-of-Concept-Exploit für CVE-2022-29464, der uneingeschränkten Datei-Upload und Remote-Code-Ausführung auf verwundbaren WSO2-Produkten…
 smallfunction/cve-2019-0708-poc
Funktionierender Proof of Concept für CVE-2019-0708, startet eine Remote-Shell.
 bc-security/empire-compiler
Kompiliert und obfuskiert .NET- und PowerShell-Payloads für die C2-Frameworks Empire und Covenant, mit konfigurierbaren Build-Profilen für…
 nathanlopez/stitch
Python-Fernverwaltungstool (RAT)
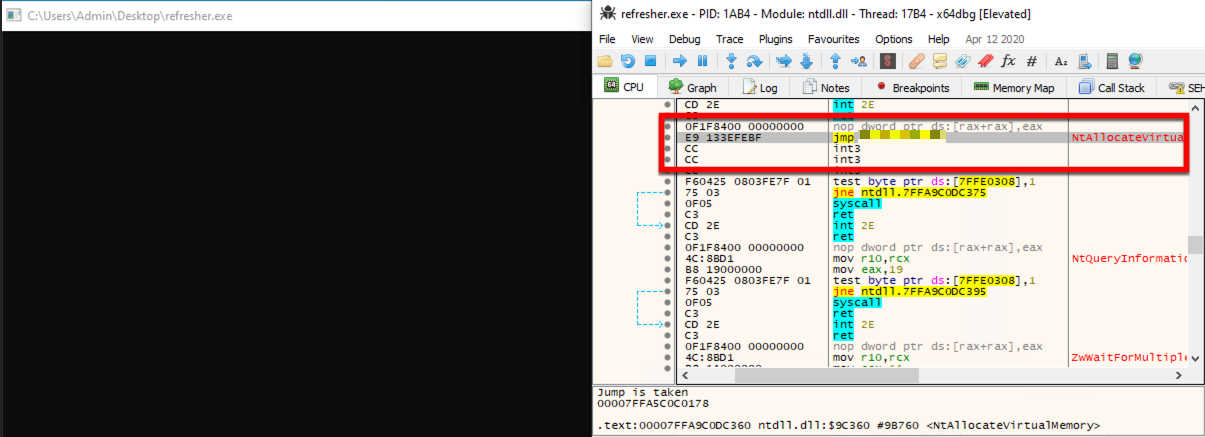 optiv/scarecrow
ScareCrow - Payload-Erstellungsframework, das für EDR-Bypass entwickelt wurde.
 dana-at-cp/backdoor-apk
backdoor-apk ist ein Shell-Skript, das den Prozess des Hinzufügens einer Backdoor zu einer beliebigen Android-APK-Datei vereinfacht. Benutzer dieses…
 bytecode77/r77-rootkit
Dateiloses Ring-3-Rootkit mit Installer und Persistenz, das Prozesse, Dateien, Netzwerkverbindungen usw. verbirgt.
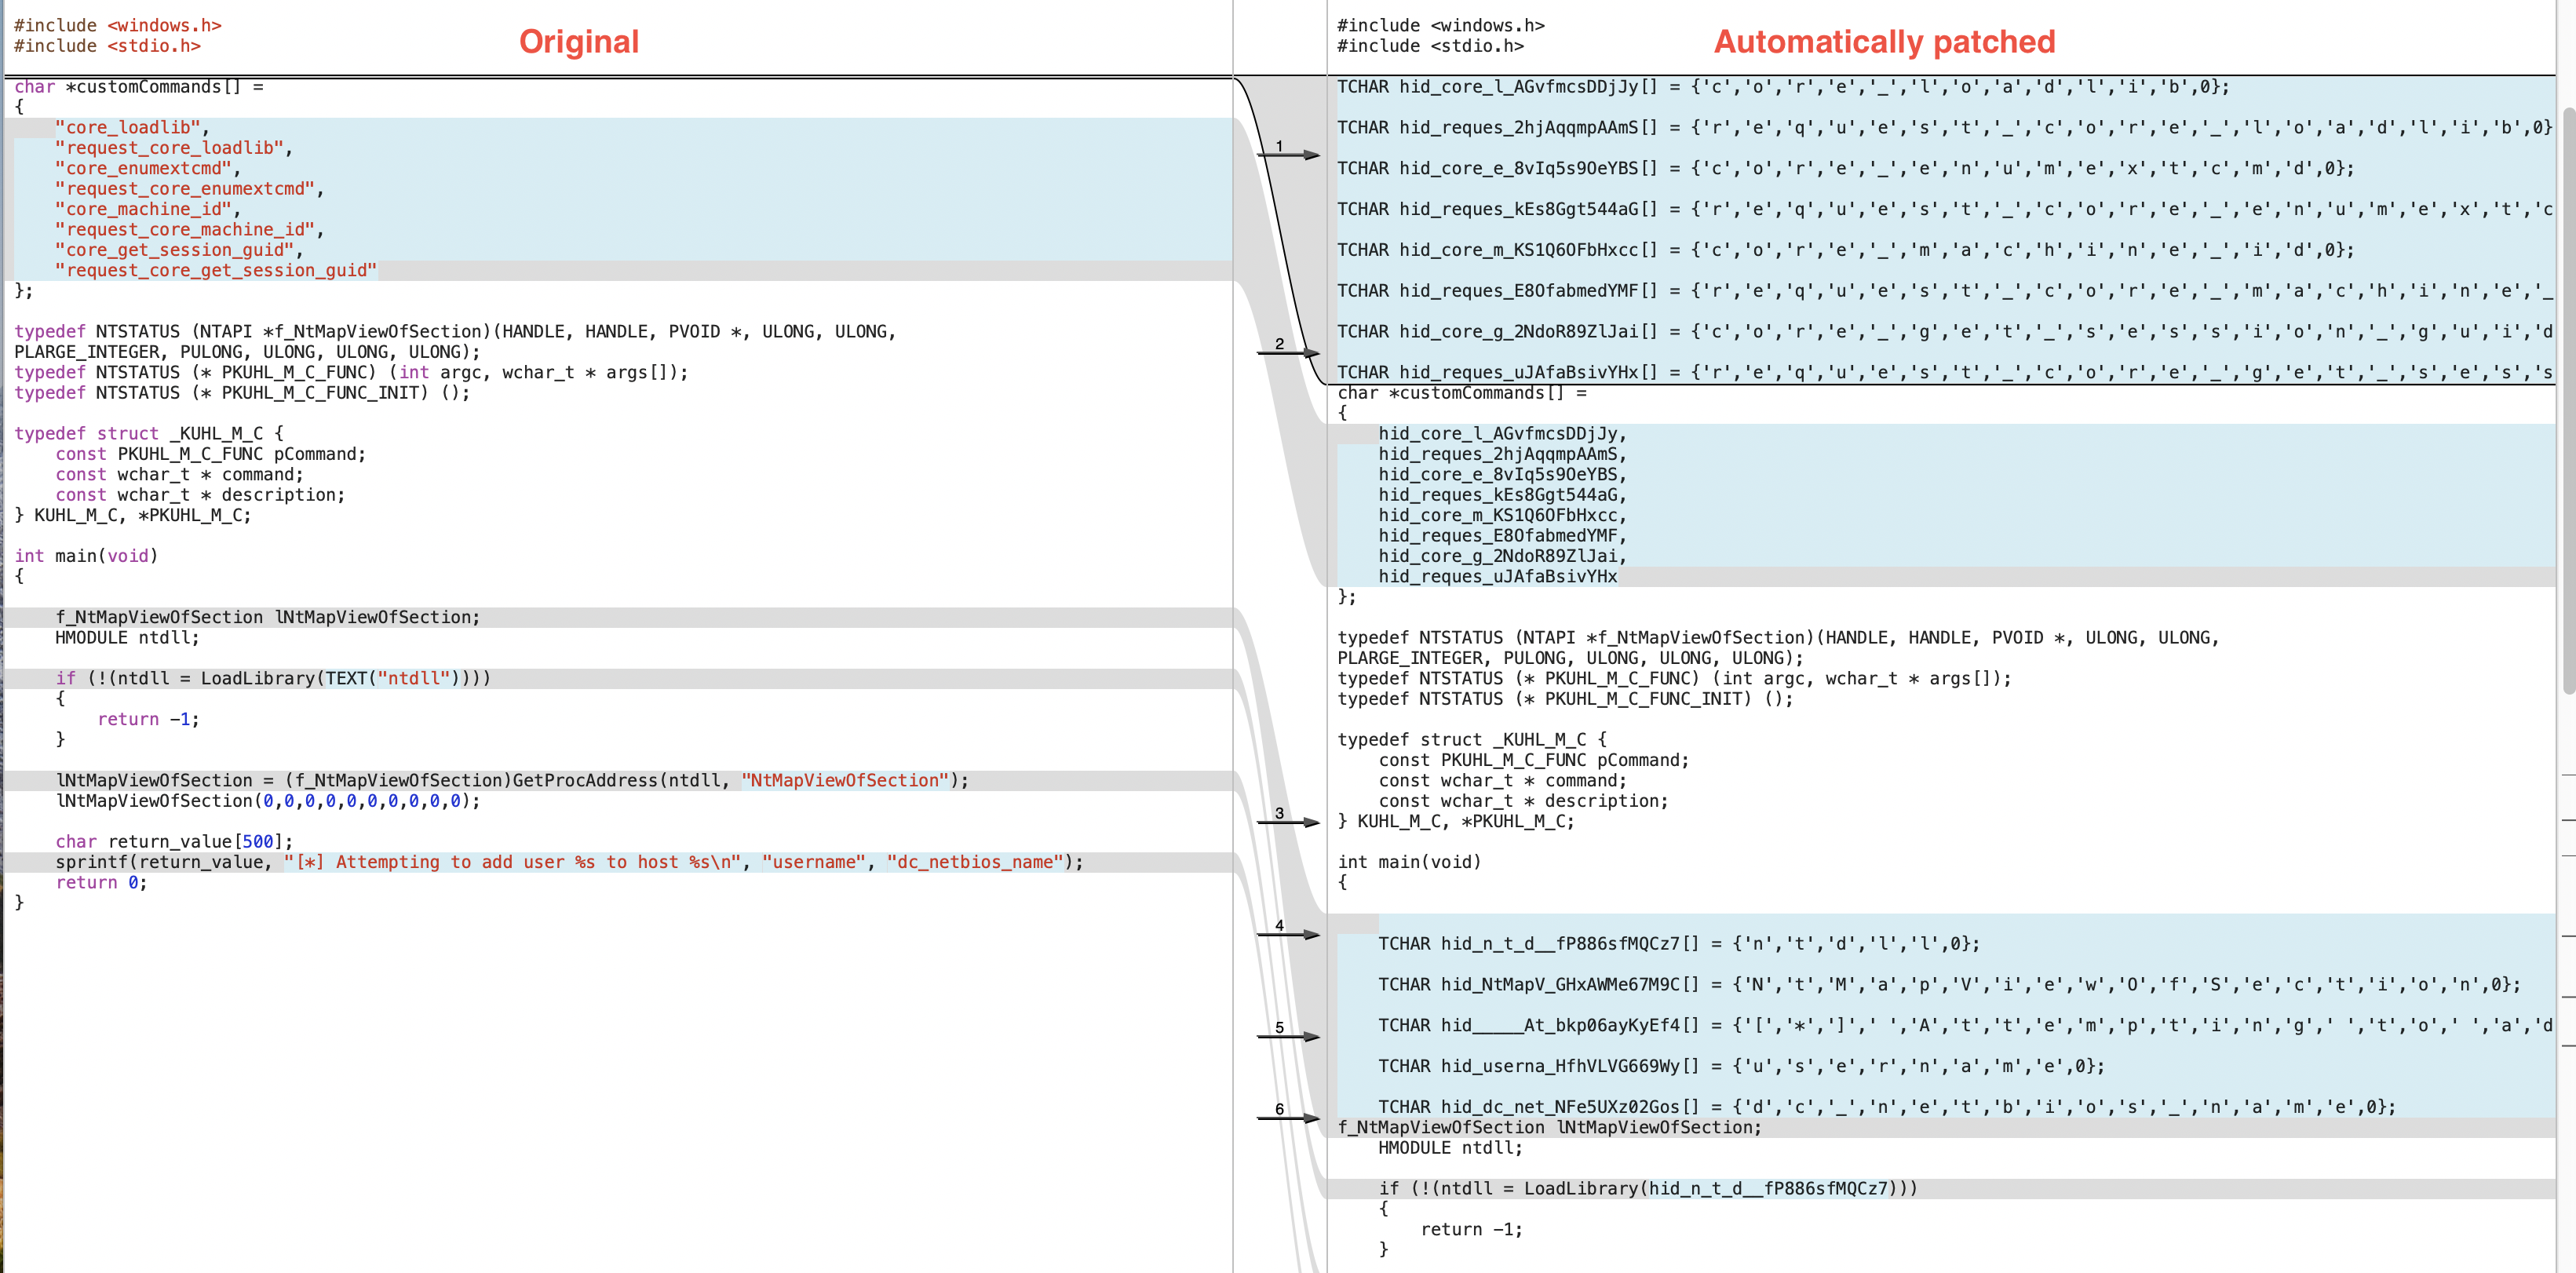 scrt/avcleaner
C/C++-Quellcode-Obfuscator zur Umgehung von Antivirensoftware
 sensepost/kwetza
Python-Skript zum Injizieren eines Meterpreter-Payloads in bestehende Android-Anwendungen.
 whispergate/infraguard
InfraGuard ist ein Command & Control-Umleitungsproxy und -Manager, der Ihre Red-Team-Infrastruktur vor Attribution schützt.
 black-mirror/weblogic
Weblogic CVE-2019-2725 CVE-2019-2729 Getshell Befehlsausführung








