
 #1

 taurusomar/psobf
PowerShell-Verschleierer
 tuhinshubhra/shellstack
Ein PHP-basiertes Tool, das Ihnen hilft, alle Ihre mit Backdoor versehenen Websites effizient zu verwalten.
 joelgmsec/kitsune
Polymorphes C2-Framework mit grafischer Oberfläche, automatischer Wiederverbindung, Payload-Generierung und integrierten Hacking-Tools für…
 lufeirider/ingressnightmare-poc
Ein-Klick-Proof-of-Concept-Exploit-Skript für die IngressNightmare-Sicherheitslücken (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514, CVE-2025-1974),…
 s-index/cve-2021-43811
awslabs/sockeye Code-Injection durch unsicheres YAML-Laden CVE-2021-43811
 peewpw/invoke-psimage
Kodiert ein PowerShell-Skript in den Pixeln einer PNG-Datei und generiert einen Einzeiler zur Ausführung.
 mscholtes/ps2exe
Modul zum Kompilieren von PowerShell-Skripten in ausführbare Dateien
 saumyajeetdas/godgenesis
Ein Python3-basierter C2-Server, der das Leben von Red Teamern etwas einfacher macht. Das Payload ist in der Lage, alle bekannten Antivirenprogramme…
 ahhh/reverse_dns_shell
Ein Python-Reverse-Shell, die DNS als C2-Kanal verwendet.
 machine1337/gmailc2
Ein vollständig unerkennbarer C2-Server, der über Google SMTP kommuniziert, um Antiviren-Schutzmaßnahmen und Netzwerkverkehrsbeschränkungen zu…
 bobtheshoplifter/spring4shell-poc
Spring4Shell Proof of Concept/Und verwundbare Anwendung CVE-2022-22965
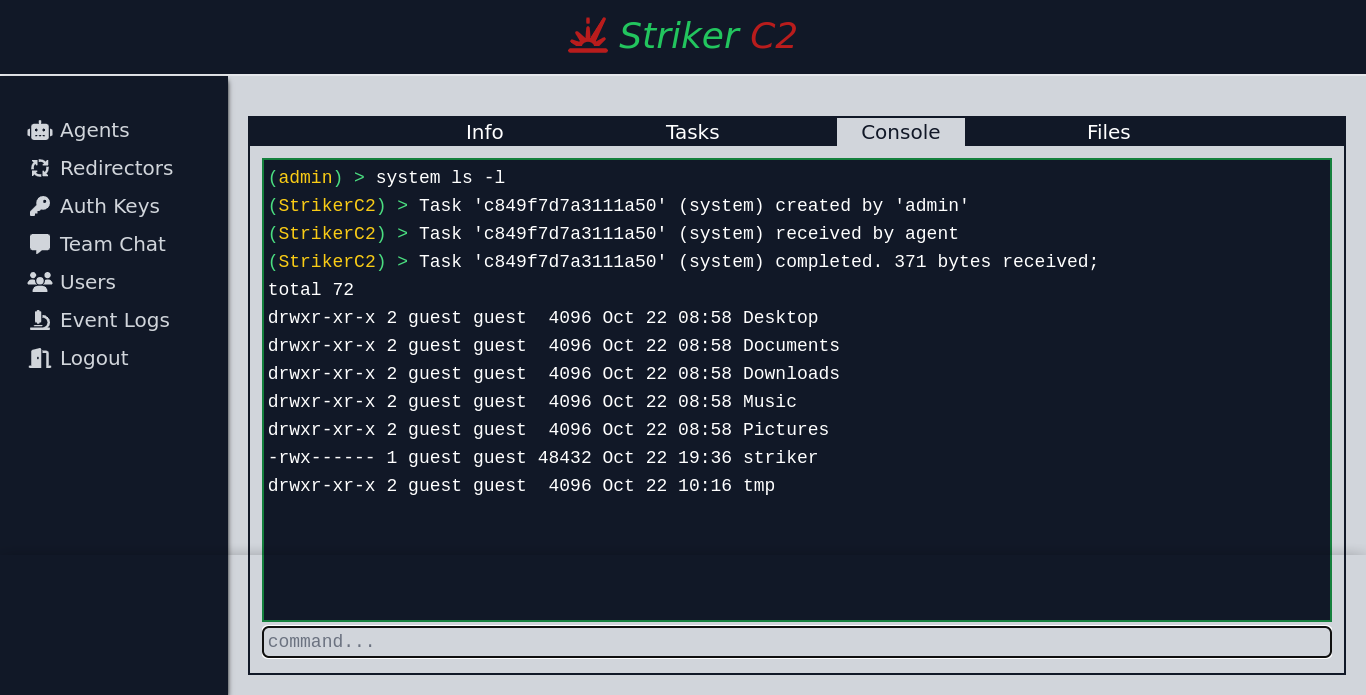 4g3nt47/striker
Multi-Operator-C2-Framework mit nativen C- und Python-Agenten, HTTP(S)-Kanälen, asynchronem Tasking und einer reaktiven Weboberfläche für…
 sid6224/cve-2025-66516-poc
Ein POC für die CVE-2025-66516 Apache Tika Vulnerability nur zu Bildungszwecken
 xpltive/cve-2023-50564
Pluck-CMS v4.7.18 RCE-Exploit
 preemware/langflow-exploit
PoC für CVE-2025-3248: unauthentifizierte RCE in Langflow < 1.3.0 über /api/v1/validate/code.
 rippsec/cve-2025-24893-xwiki-ssti-rce
CVE-2025-24893 – XWiki SSTI nicht authentifizierter RCE-Exploit (HackTheBox CTF)
 trustedsec/meterssh
MeterSSH ist eine Methode, um Shellcode zu nehmen, in den Speicher zu injizieren und dann einen beliebigen Port über SSH zu tunneln, um jegliche Art…









