
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen

 joshuaprovoste/deserializer
AST-basierter statischer Code-Analysator mit agentischer, LLM-gestützter Beziehungszuordnung zur Entdeckung von Python-RCE-Pfaden und tiefen…
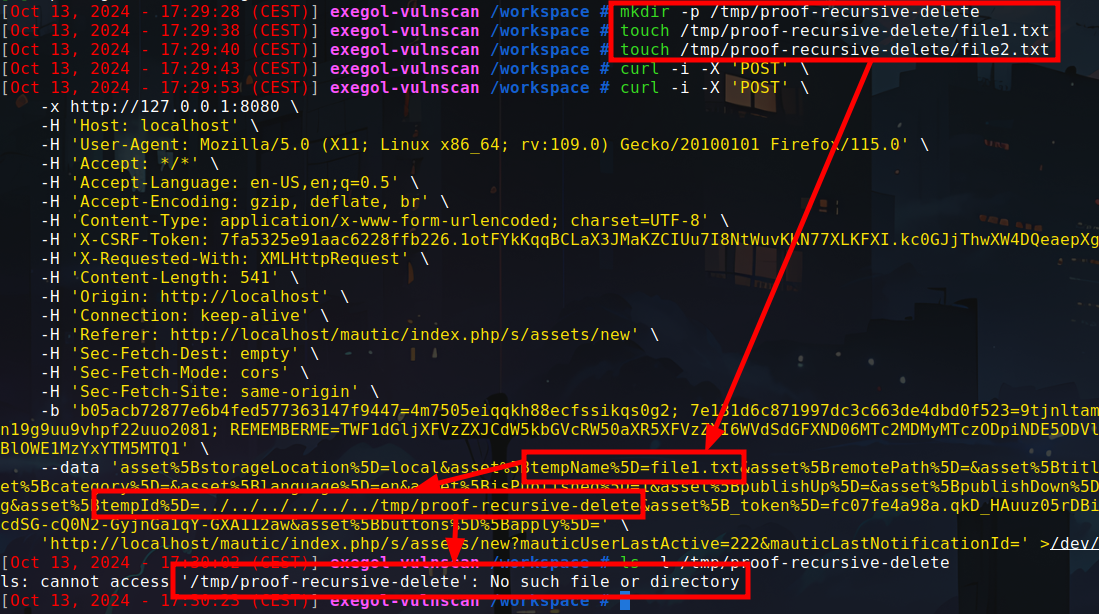 mallo-m/cve-2024-47051
Mautic < 5.2.3 Authentifizierte RCE
 nanwinata/nginxrift-cve-2026-42945
Proof-of-Concept-Exploit für CVE-2026-42945 (NGINX Rift) mit Multi-Mode-RCE, Blind-Verifizierung, Reverse Shell und Batch-Scanning-Fähigkeiten für…
 biitts/roundcube-cve-2025-49113
Proof-of-Concept für CVE-2025-49113
 ekkoo-z/cve-2019-18935-bypasswaf
Exploit für CVE-2019-18935 (Telerik UI) mit WAF-Umgehung durch verschlüsselte Cookie-Payload-Injektion und Bereitstellung einer benutzerdefinierten…
 ghostoverflow/cve-2024-28397-command-execution-poc
Diese Schwachstelle resultiert aus unvollständigem Sandboxing in js2py, bei dem manipulierte JavaScript-Code Python's internes Objektmodell…
 lennertdefauw/cve-2026-24291
Verschleierter Windows-Privilege-Escalation-Exploit für CVE-2026-24291, der automatisch einen lokalen Administrator mit generierten…
 xerxes-2/cve-2026-31431-rs
Rust-basiertes Proof-of-Concept für CVE-2026-31431, das AF_ALG und splice ausnutzt, um /bin/su zu überschreiben und eine Root-Shell zu starten.…
 alchemist3dot14/cve-2024-30270-poc
Das Skript nutzt Mailcow-Sicherheitslücken über XSS und RCE aus und unterstreicht die Notwendigkeit robuster Sicherheitsmaßnahmen sowie…
 segura2010/lenovo-dispatcher-poc
PoC zum Ausnutzen des Lenovo Dispatcher-Treibers (LnvMSRIO.sys) (CVE-2025-8061)
 spaceplant/fortilpe
Lokaler Privilegienausweitungs-Exploit für CVE-2025-62676.
 ymh001/meizu21-ghostlock-root
MEIZU 21 Runtime-Root bei gesperrtem Bootloader über CVE-2026-43499 und KernelSU Late-Load
 alsaut1/react2shell-lab
CVE-2025-55182 React2Shell PoC Labor
 kondukto-io/vulnerable-next-js-poc
Proof-of-Concept-Exploit für CVE-2025-55182 (React2Shell), eine kritische RCE-Schwachstelle in React Server Components durch unsichere…
 john-doe-code-a11/cve-2026-0920
Erläuterung und Payload der kürzlich entdeckten Schwachstelle im LA-Studio Element WordPress-Plugin.
 kasem545/cve-2025-54123-poc
CVE-2025-54123 Hoverfly Authentifizierte Middleware Befehlsinjektion RCE
 linnemanlabs/glimmer
Adversary-Emulation und C2-Framework für Sicherheitsforschung








