
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen
 teutekeune/ibssloader
Forschungswerkzeuge zum Booten von Linux auf dem iPad mini 1 über checkm8, gepatchte iBSS/iBEC und benutzerdefinierte Bare-Metal-Payloads,…
 al1ex/remotedllinjector
RemoteDLLInjector
 sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.
Verketteter Chrome V8 Renderer-Escape-Proof-of-Concept, der vier CVEs ausnutzt: Float64Array-Korruption, Wasm-Überschreibung,…
 lsr00ter/cve-2024-21412_water-hydra
POC-Code gemäß der Forschung von trendmicro.
 jazho76/house_of_apple_2
Interaktiver GDB-Walkthrough der House-of-Apple-2-FSOP-Technik auf glibc 2.43, mit einer reproduzierbaren Sandbox, die Vtable-Bypass, Stack-Pivoting…
 shinthink/cve-2026-58025
CVE-2026-58025 — MediaWiki-Deserialisierungs-RCE über Log-Eintrag-Import. LogEntryBase::extractParams() führt unserialize() auf benutzerkontrollierte…
 hvictor/shellcode-x64
Shellcodes für Windows >= 11 x64
 nathanhimself/cve-2026-38526-poc
CVE-2026-38526 | Krayin CRM v2.2.x Authentifizierte RCE – Uneingeschränkter PHP-Datei-Upload über TinyMCE
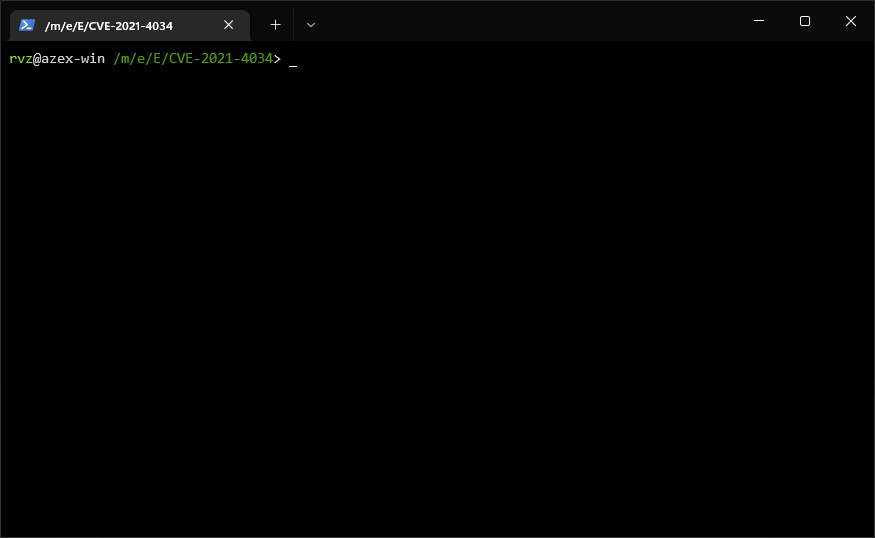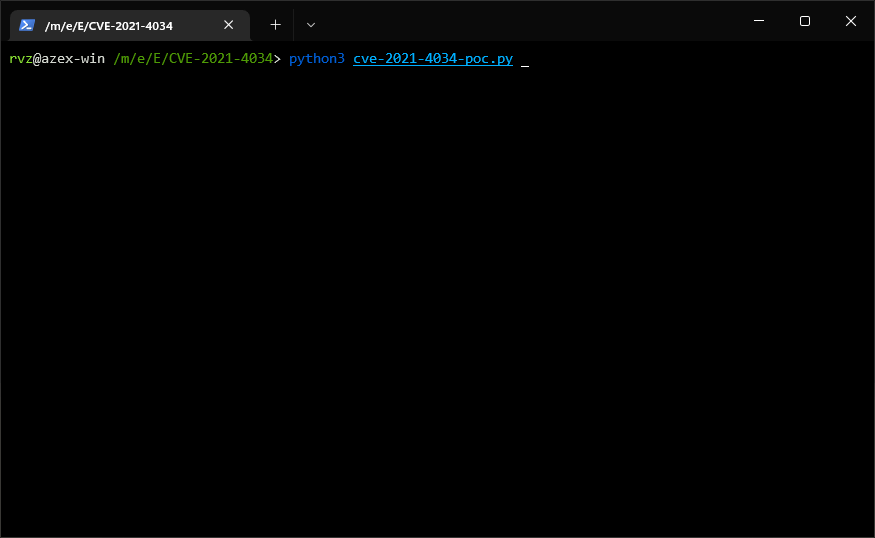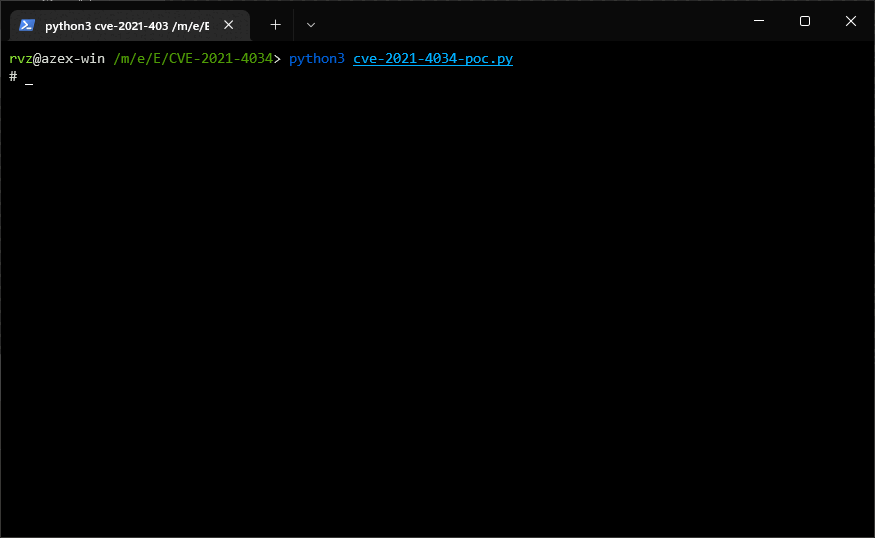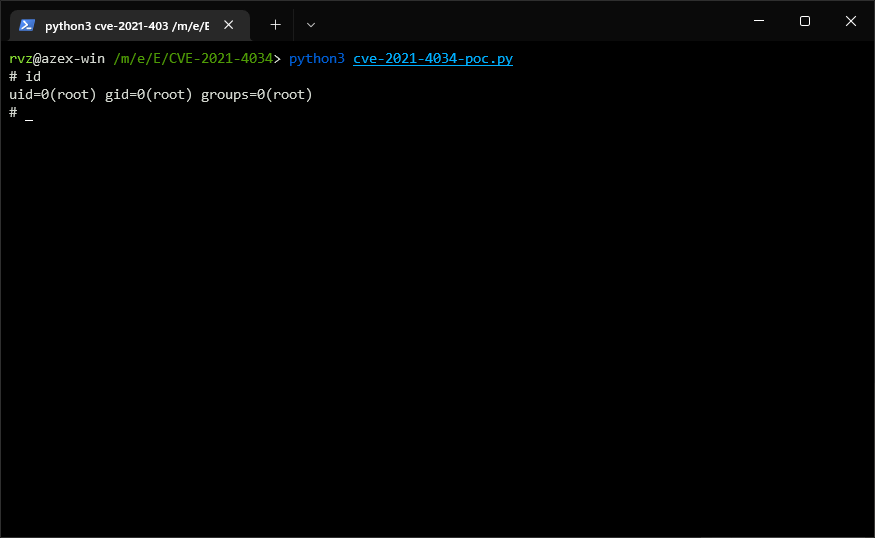 rvzsec/cve-2021-4034
PoC für PwnKit: Lokale Schwachstelle zur Privilegieneskalation in pkexec von polkit in Python
 sak110/cve-2025-69219
Proof-of-Concept-Exploit für CVE-2025-69219, der Remote-Codeausführung in Apache Airflow Providers HTTP über unsichere Pickle-Deserialisierung…
 killswitch-gui/flask_pythonanywhere_redirector
Flask PythonAnywhere C2-Redirector-Vorlage
 2932796375github/cve-2026-43499_oppo-mt6835
Proof-of-concept-Exploit-Kette für CVE-2026-43499, die auf OPPO MT6835 Android-Geräte abzielt, mit Preload-Payload, Build-System und Analyse-Notizen…
 b0ysie7e/openstamanager-rce-exploit-cve-2026-38751
OpenSTAManager-RCE-Exploit-CVE-2026-38751
 sho-luv/react2shell
CVE-2025-55182 Sicherheitstest-Kit: CLI-Scanner + Chrome-Erweiterung + Nuclei-Templates + Docker-Lab.
 hackyangwen-lgtm/rmg-s9180-fzg1
# Root für mein Galaxy SM-S9180 (dm3q) S9180ZHS8FZG1 Payload-Port – CVE-2026-43499 + KernelSU LKM
 dangokyo/cve-2017-3000
Ein vollständiger Exploit für CVE-2017-3000 in der Constant-Blinding-PRNG von Flash Player
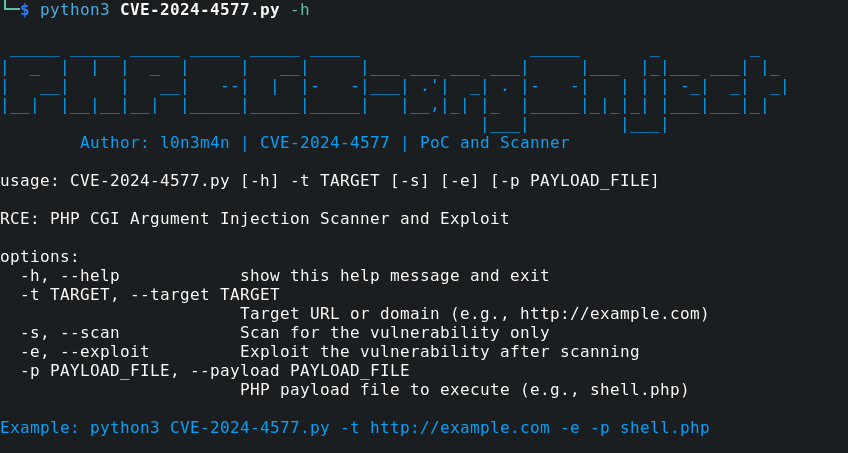 l0n3m4n/cve-2024-4577-rce
PoC - PHP CGI Argument-Injektion CVE-2024-4577 (Scanner und Exploit)
 mustgundogdu/research
Zero-Day- und Exploit-Code einiger Anwendungen








