Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-87575-CVE-2026-87606-CVE-2026-87491-and-CVE-2026-85046.-Escape-the-v8-carcass. — Verketteter Chrome V8 Renderer-Escape-Proof-of-Concept, der vier CVEs ausnutzt: Float64Array-Korruption, Wasm-Überschreibung, Popup-Navigations-Retargeting und Aktivierungs-Fehlzuordnung. | Kitploit
Tools/GitHubGitHub/sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.
SchwachstellenanalyseExploitationReverse EngineeringShellcodeWebanwendungs-ExploitationPapers & ForschungPayload-EntwicklungBinary-Exploitation
GitHub
sneakynachos/cve-2026-87575-cve-2026-87606-cve-2026-87491-and-cve-2026-85046.-escape-the-v8-carcass.

CVE-2026-87575-CVE-2026-87606-CVE-2026-87491-and-CVE-2026-85046.-Escape-the-v8-carcass.

Verketteter Chrome V8 Renderer-Escape-Proof-of-Concept, der vier CVEs ausnutzt: Float64Array-Korruption, Wasm-Überschreibung, Popup-Navigations-Retargeting und Aktivierungs-Fehlzuordnung.

Repository anzeigen
511vor 11 TagenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2026-85046 + CVE-2026-87491 + CVE-2026-87606 + CVE-2026-87575

Man spricht von einem riesigen Schmerz, einen Pfad aus dem Renderer herauszuschmuggeln.

550 mg Koffein und die ganze Nacht Chrome-CVEs rauf und runter, und auch du kannst aus dem Renderer herausspringen.

  • CVE-2026-85046 korrumpiert ein Float64Array für V8-Cage-Lese-/Schreibzugriff.
  • CVE-2026-87491 überschreibt kompiliertes Wasm und führt nativen Renderer-Code aus.
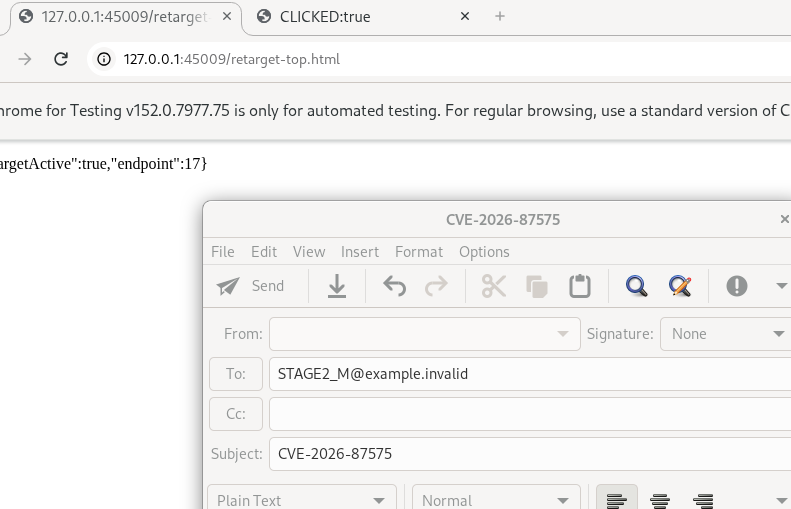
  • CVE-2026-87606 richtet eine Navigation auf das sandboxed Popup neu aus.
  • Das Popup erhält einen echten Benutzerklick.
  • CVE-2026-87575 schreibt diese Aktivierung fälschlich der Navigation zu.
  • Chrome startet den vorhandenen Evolution-Mail-Handler außerhalb des Renderers.

Weitere Anmerkungen:

  • V8 hat eine ziemlich wackelige Laufzeit und bewegt sich gerne rauf und runter
  • Der Cage kann sich selbst manchmal Informationen preisgeben wegen des Slides (Spectre-artiges seitliches Beobachten via js)
  • Der Renderer ist der Renderer, sobald du herausspringst, standardmäßiges Umherschauen und nach Sprüngen suchen
  • Suche einfach nach fehlausgerichteten Berechtigungen und rolle je nach Ziel einfach aus

Chipset:

  • PKU-Chips können die Chance auf eine Startbahn erhöhen und RWX-Seiten erzeugen, andernfalls müsstest du die Startbahn modifizieren
Pasted Graphic 71
root@kitploit:~
python3 run.py vulnerable
python3 run.py fixed --attempts 1

image

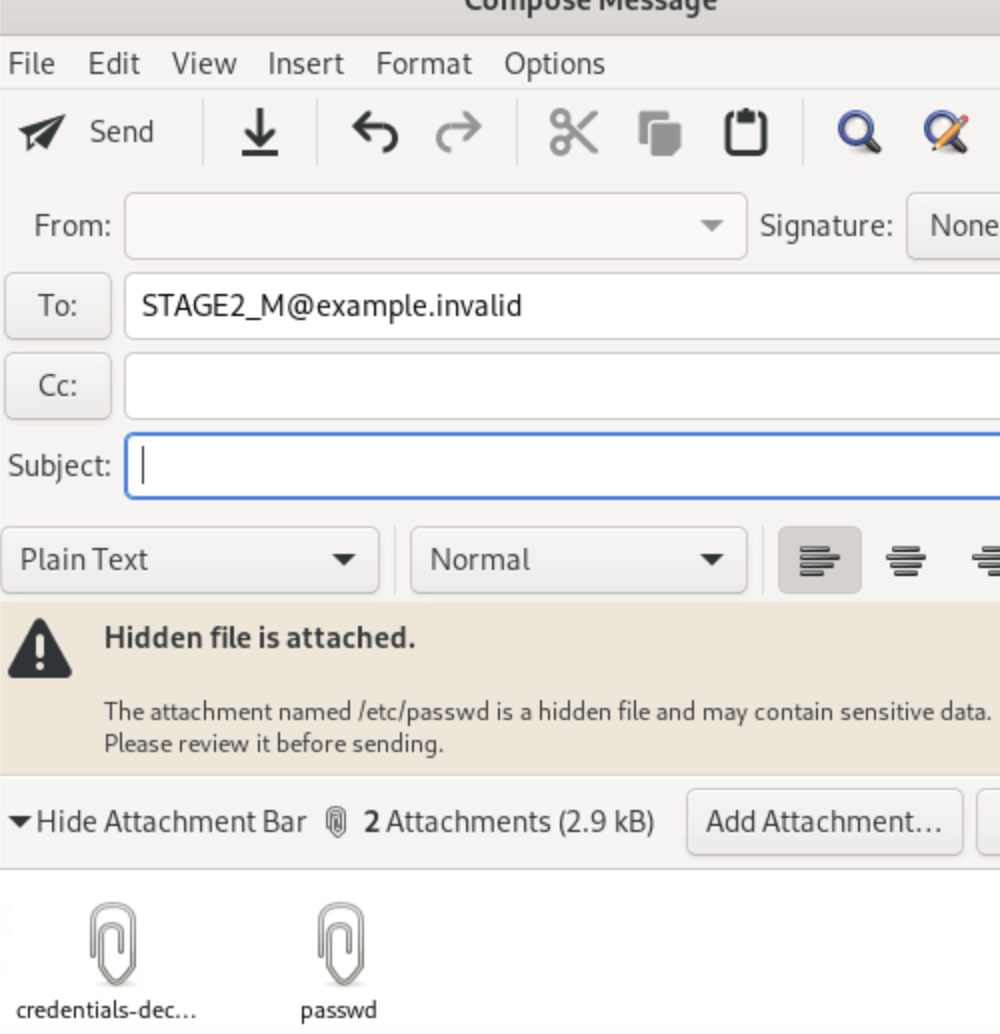
Außerdem gibt es einen 0-Day in Evolution und du kannst einfach Dateien an E-Mails an dich selbst anhängen

image
Tool herunterladen