
 #1
Tools für benutzerdefinierte Payload-Erstellung, Verschleierung, AV-Umgehung und Bereitstellungsmechanismen.
Kitploit empfohlen
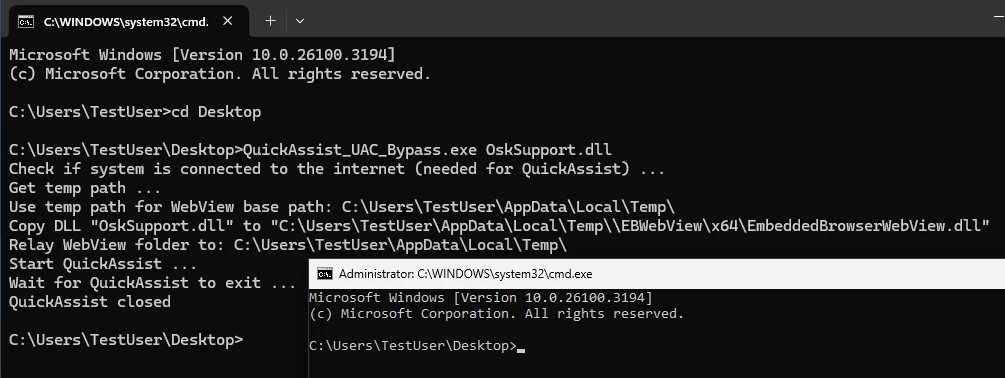
 r41n3rzuf477/quickassist_uac_bypass
UAC-Bypass-PoC, der die UIAccess-QuickAssist-Binärdatei missbraucht, um eine vom Angreifer kontrollierte DLL über WebView2 BrowserExecutableFolder zu…
 mythicagents/xenon
Ein in C geschriebener Mythic-Agent für Windows
 a2333c/dfroot
Android-Root-Tool für das Samsung Galaxy S25 Ultra (SM-S938B), das DirtyFrag CVE-2026-43284 und CVE-2026-43499 verkettet, um beim Booten automatisch…

 exploit-database/exploitdb
exploitdb // Das offizielle Exploit-Database-Repository
 asarr22/root-my-galaxy-s938b
KSU-Installer für unterstützte Samsung-Galaxy-Firmware mit CVE-2026-43499
 mythicc2profiles/httpx
Konfigurierbares, community-getriebenes HTTP-C2-Profil
 a23bc/op13-cve-2026-64560
Gerätespezifischer Android-Kernel-Exploit für CVE-2026-64560 auf OnePlus 13 Builds, der temporären Root-Zugriff über die ADB-Shell mit verifizierten…
 nil0x42/phpsploit
Voll ausgestattetes C2-Framework, das mit einem einzeiligen PHP-Backdoor unbemerkt auf einem Webserver persistiert
 dagowda/notrdp
Havoc-C2-Plugin, das einen versteckten Windows-Desktop erstellt, ihn an einen Browser-Viewer streamt und Maus-/Tastatureingaben für verdeckte…
 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 amiraliuks/ip-camera-research
Sicherheitsforschung an einer Consumer-IP-Kamera auf Basis des Fullhan FH8626V100 SoC (Modell AJL30PG0803).
 theflink/deepsleep
Eine Variante von Gargoyle für x64, um Speicherartefakte zu verstecken, die nur ROP und PIC verwendet
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 its-a-feature/mythic
Ein kollaboratives, plattformübergreifendes Red-Teaming-Framework
 jazho76/house_of_apple_2
Interaktiver GDB-Walkthrough der House-of-Apple-2-FSOP-Technik auf glibc 2.43, mit einer reproduzierbaren Sandbox, die Vtable-Bypass, Stack-Pivoting…
 kleiton0x00/redditc2
Missbrauch der Reddit-API zum Hosten des C2-Verkehrs.
 racoten/reflectivepluginloader
Reflektierender PE-Mapper und evasionsgehärtete Module-Stomping-Engine für Windows x64
 asset-group/ghostsplice
# Ghostsplice-Repository: PoC für den Cross-Channel-Trust-Fragmentierungsangriff








