
 #1
Tools zum Wiederherstellen von Passwörtern aus Hashes, verschlüsselten Quellen oder durch Brute-Force-/Wörterbuchangriffe.
Kitploit empfohlen

 jeevananand1202/penetration-test
Vollständiger Penetrationstestbericht gegen `IP` (Ubuntu VM). Angriffskette: Verzeichnis-Enumeration → Backup-Datei-Entdeckung → Passwort-Knacken →…
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Eine Fallstudie zu CVE-2024-21413. Verwendet als Parameter den Raum TryHackMe Moniker Link (CVE-2024-21413). Es wurden Bearbeitungen mit claude code…
 sallocinavalcante/lab-smb-responder-cve-2024-21413
Labor erstellt für PenTest der Schwachstelle CVE 2024-214113 (MONIKER LINK).
 securenetexpert/cve-2024-21413-moniker-link-writeup
Technischer Bericht zu CVE-2024-21413 (Moniker-Link-Schwachstelle)
 karimelsheikh1/htb-facts-writeup
HackTheBox Facts Maschinen-Writeup — CVE-2025-2304, MinIO S3 Enumeration, SSH-Schlüsselknacken und facter Privilegieneskalation.
 fbm31/audit-blackbox-web-to-root
Black-Box-Sicherheitsaudit eines Drupal-7-Servers. Demonstration einer vollständigen Kill Chain: SQL-Injection (CVE-2014-3704) ➔ RCE ➔ Reverse Shell…
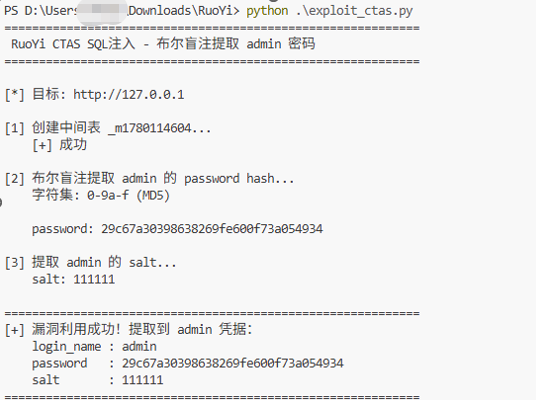 chinesespeople/cve-2026-52614
Im Backend von Ruoyi v4.8.3 besteht eine SQL-Injection-Schwachstelle.
 user6400/cve-2026-39031-lansweeper-lsrunase2-lsencrypt2
CVE-2026-39031 — Offline-Wiederherstellung von Klartextpasswörtern für Lansweeper lsrunase 2.0 / lsencrypt 2.0 über einen hartcodierten…
 cspanias/rconfig_rce
Kombinierte PoCs für rConfig: SQL Injection (CVE-2020-10220) & Command Injection (CVE-2020-10879)
 kalidas-7/cve-2019-9053
Nicht authentifizierter zeitbasierter Blind-SQL-Injection-Exploit für CMS Made Simple <= 2.2.9. Extrahiert Administrator-Anmeldedaten und knackt…
 seecret.it/seecret.it
Seecret.it ist ein sicherer Dienst zum Teilen sensibler Informationen über verschlüsselte und einmalige Links. Ideal zum Übermitteln von Passwörtern,…
 kyomahooin/cve-2008-6970
Blinde SQL-Injection per Brute-Force.
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 rahultb-sec/cve-2026-33829-writeup
Sicherheitslücken-Fallstudie: CVE-2026-33829 (Windows Snipping Tool NTLM Coercion)
 f4dee-backup/cve-2025-24071
Exploit-Skript für CVE-2025-24071, das NTLM-Hashes von Windows leakt, indem eine präparierte ZIP/RAR-Datei extrahiert wird und die Verarbeitung von…
 caelumisme/cve-2019-9053-poc
Python 3-Exploit für CVE-2019-9053, eine nicht authentifizierte zeitbasierte Blind-SQL-Injection in CMS Made Simple < 2.2.10, die Admin-Anmeldedaten…
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Proof-of-concept-Exploit für CVE-2024-21413 unter Verwendung von Moniker Link in HTML-E-Mails, um eine SMB-Verbindung auszulösen und netNTLMv2-Hashes…
 maikneysm/autopwn-titanic.htb
Dies ist ein automatisiertes Exploit-Skript für die Hack-The-Box-Maschine *Titanic*. Es extrahiert Gitea-Benutzer-Hashes über LFI, unterstützt beim…








