
 #1
Tools zum Wiederherstellen von Passwörtern aus Hashes, verschlüsselten Quellen oder durch Brute-Force-/Wörterbuchangriffe.
Kitploit empfohlen

 dampedcoast/exploiting-a-vulnerability-using-reverse-shell
Dieses Projekt simuliert ein realistisches Angriffs- und Verteidigungsszenario über zwei virtuelle Maschinen hinweg. Sie werden eine kritische…
 yen223/hotpot
Ein einfaches und sicheres Kommandozeilen-Tool für die Verwaltung von TOTP-basierten Zwei-Faktor-Authentifizierungscodes.
 helviojunior/knowsmore
Korreliert NTLM-Hashes, BloodHound-Daten und geknackte Passwörter für Active Directory Penetrationstests. Importiert NTDS.dit, synchronisiert mit…
 moloch--/leakdb
Web-Scale NoSQL Idempotent Cloud-Native Big-Data Serverless Klartext-Zugangsdaten-Suche
 duy-31/cve-2024-21413
Microsoft Outlook Schwachstelle zur Offenlegung von Informationen (leakt Passwort-Hash) - Expect-Skript POC
 laokoon-security/cortex-xdr-config-extractor
Analysiert die Datenbanksperrdateien des Cortex XDR-Agenten, um Agenteneinstellungen, Passwort-Hash/Salt für die Deinstallation sowie…
 noob-hackers/p-gen
Generiere zufällige und starke Passwörter in Termux mit diesem Tool
 qax-a-team/mscache
ein Werkzeug zum Manipulieren von dcc (zwischengespeicherte Domänenanmeldeinformationen) in der Windows-Registrierung, hauptsächlich basierend auf…
 frizb/wordlistgen
Super Einfacher Python-Wortlisten-Generator für Fuzzing und Brute Forcing in Python
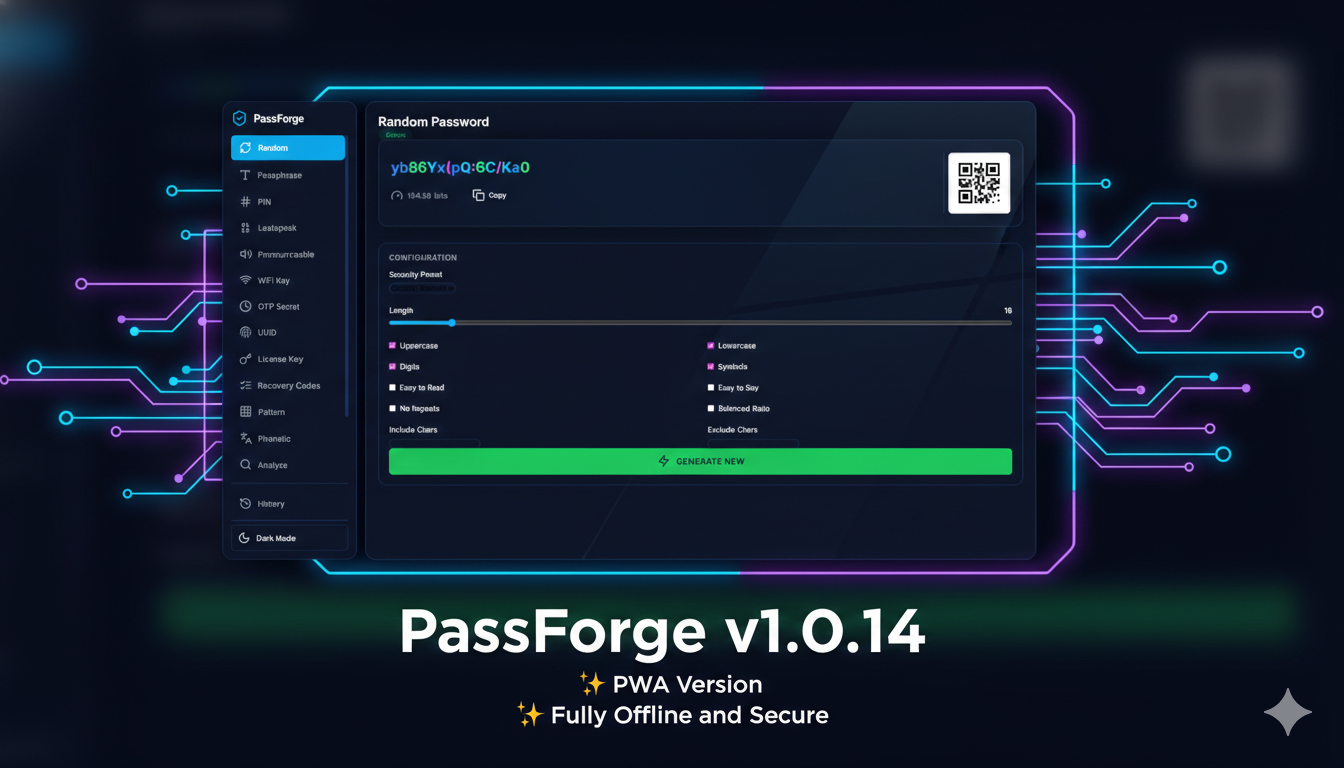 krishnakanthb13/password_generator
Ein produktionsreifer, kryptographisch sicherer Passwortgenerator-CLI mit 17 Generierungsmodi, Entropie-Transparenz und umfassenden…
 fm4dd/viper
Viper ist ein Brute-Force-Passwortknacker.
 0xcccc666/cve-2020-1472_tool-collection
cve-2020-1472 Tool-Sammlung
 deshanfer94/cve-2025-24071-poc-ntlmhashdisclosure-
CVE-2025-24071: Offenlegung von NTLMv2-Hashes über .library-ms-Dateien
 matthiasmaes/cve-2020-27688
CVE-2020-27688
 yobing1/cve-2023-40924
SolarView vuln
 kaihaochen04/monikerlinktest
cve-2024-21413
 hackheart-tech/-exploit-lab
Python-Exploits für cve-2019-9053– von HackHeart
 fomovet/cve-2025-24071
POC für CVE-2025-24071








