#1
 oldboy21/ldap-password-hunter
Automatisiertes Tool, das nach weltweit lesbaren Passwörtern in Active Directory LDAP-Datenbanken sucht, indem es Kerberos-Authentifizierung und…
 dmontgomery40/pentest-mcp
Nicht für Bildungszwecke: Ein MCP-Server für professionelle Penetrationstester mit STDIO/HTTP/SSE-Unterstützung, nmap, go/dirbuster, nikto, JtR,…
 k8gege/ciscoexploit
Cisco Exploit (CVE-2019-1821 Cisco Prime Infrastructure Remote Code Execution/CVE-2019-1653/Cisco SNMP RCE/Dump Cisco RV320 Passwort)
 synacktiv/captaincredz
CaptainCredz ist ein modulares und unauffälliges Tool für Password-Spraying-Angriffe.
 tw1sm/spraycharles
Langsames und leises Password Spraying-Tool, das in Intervallen über einen langen Zeitraum sprayt.
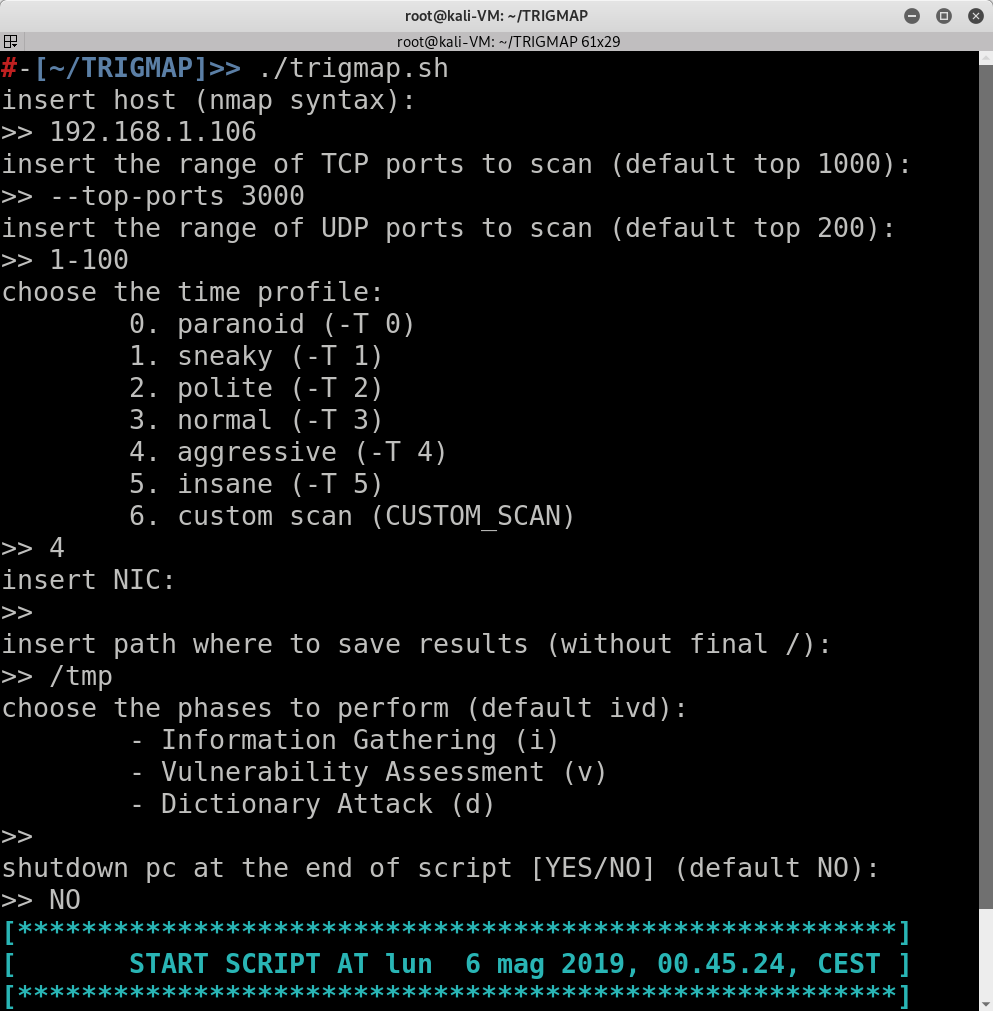 leviathan36/trigmap
Ein Wrapper für Nmap, um schnell Netzwerkscans durchzuführen
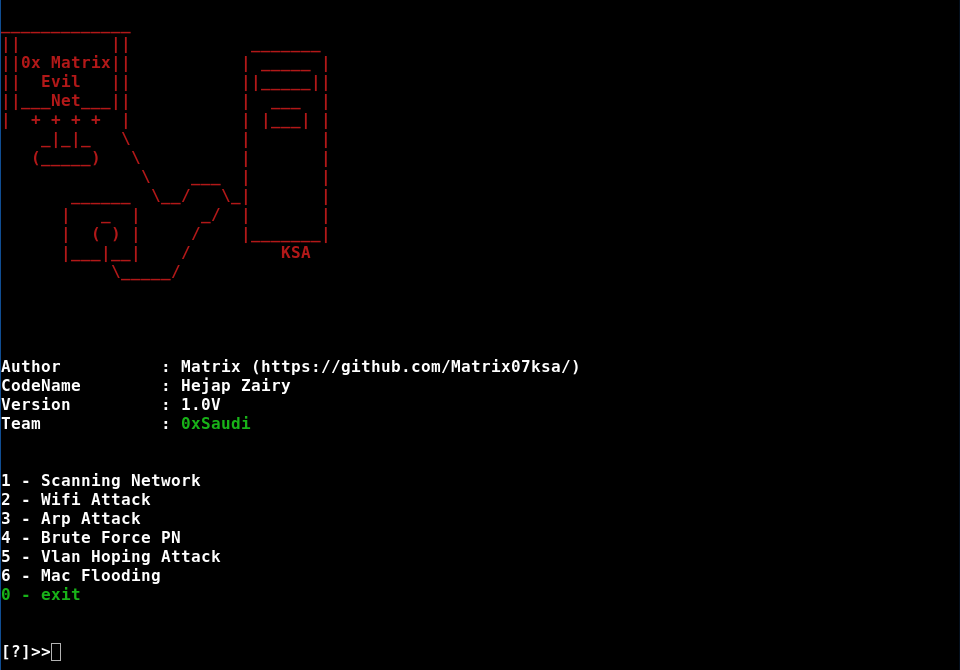 matrix07ksa/evilnet
Netzwerkangriff WLAN-Angriff VLAN-Angriff ARP-Angriff MAC-Angriff Angriff enthüllt usw..
 va5c0/steghide-brute-force-tool
Führen Sie einen Brute-Force-Angriff mit Steghide auf eine Datei mit versteckten Informationen und festgelegtem Passwort durch.
 viralmaniar/xposedornot
XposedOrNot (XoN) Tool dient der Suche in einem aggregierten Repository von kompromittierten Passwörtern, das etwa 850 Millionen Echtzeit-Passwörter…
 jehadalqurashi/blackdir-framework
Webanwendungs-Schwachstellenscanner
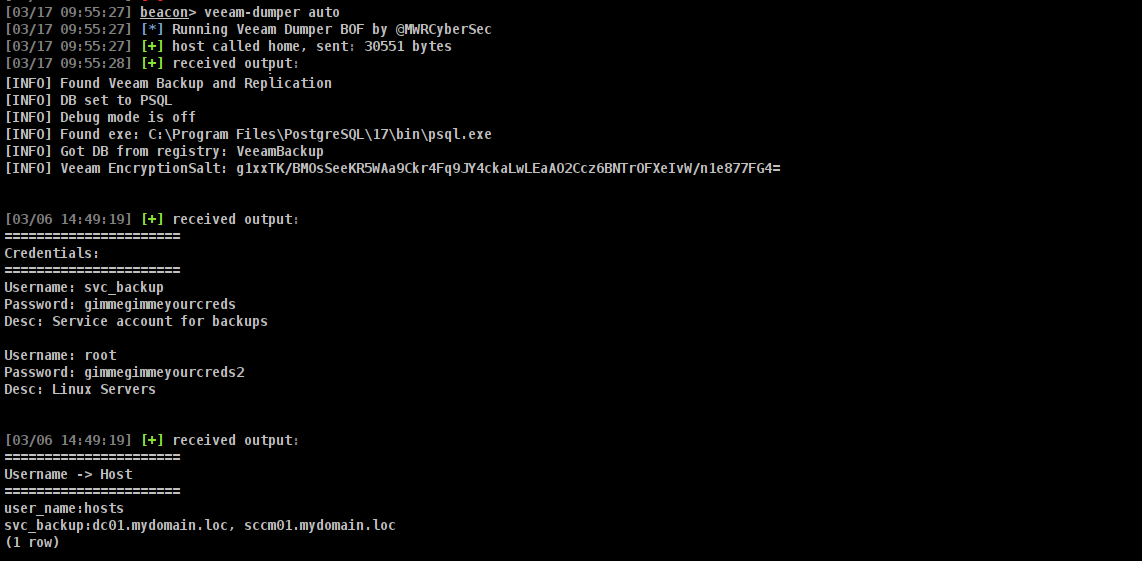 mwr-cybersec/veeamdumper-bof
Ein BOF zur Extraktion von Anmeldeinformationen für Veeam Backup and Replication und Veeam One
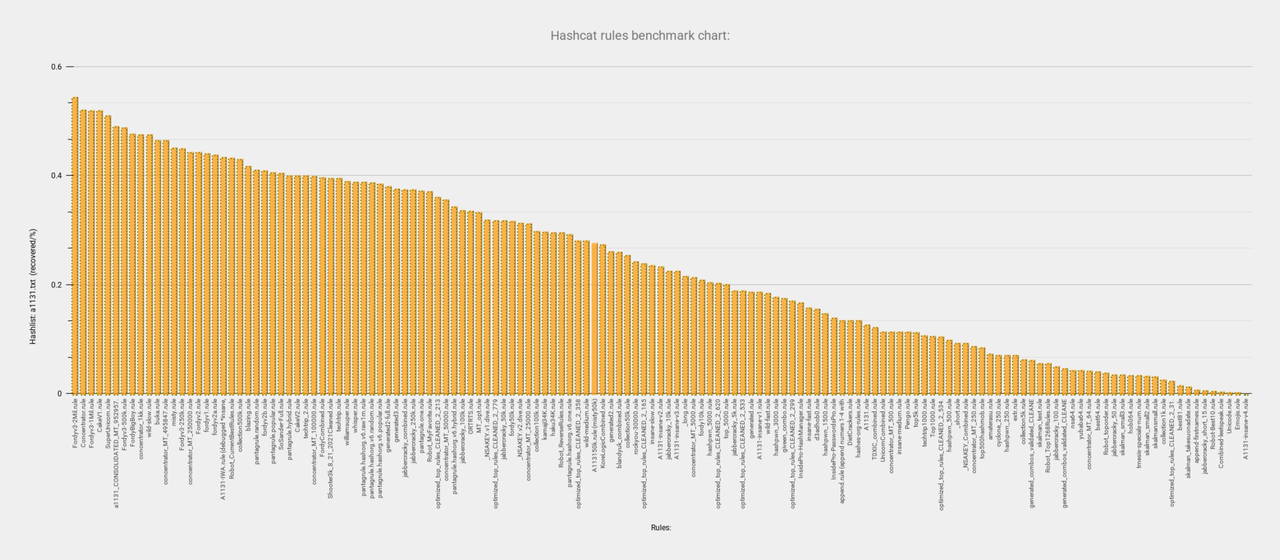 ibnaleem/rules
Kuratierte Sammlung von Hashcat-Passwortknackregeln mit Benchmark-Daten, die Red Teams und Penetrationstestern dabei hilft, komplexe Passwörter…
 ad0nis/ntlm_relay_gat
Automatisiert die NTLM-Relay-Ausnutzung mit ntlmrelayx.py für die SMB-Freigabe-Enumeration, Shell-Ausführung, Geheimnis-Dumping und…
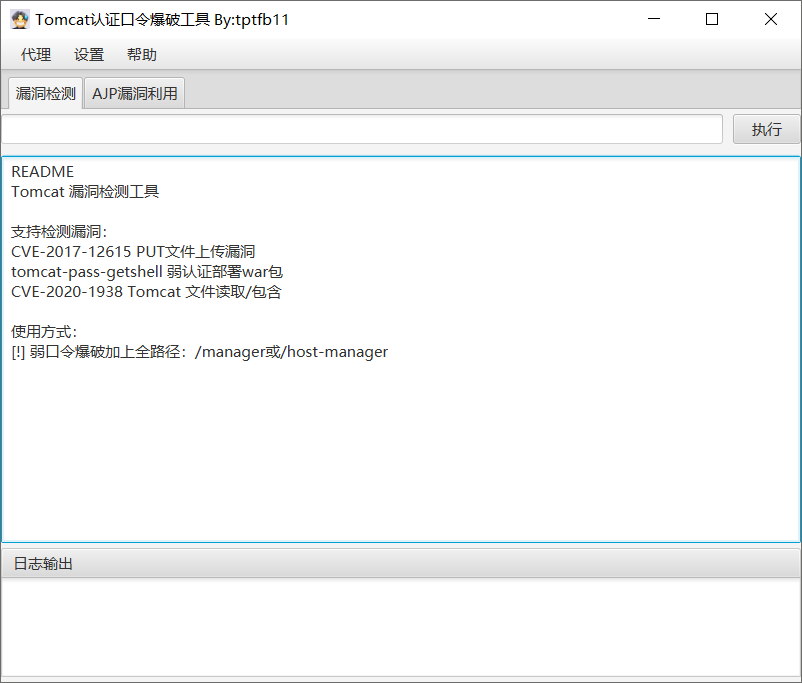 tpt11fb/attacktomcat
GUI-Tool zur Ausnutzung häufiger Tomcat-Schwachstellen. CVE-2017-12615 PUT-Datei-Upload-Schwachstelle, tomcat-pass-getshell schwache…
 mr-un1k0d3r/redteamscripts
Sammlung von offensiven Red-Team-Skripten, einschließlich Prozessbeendigung, SPF-Bypass für Phishing, Password Spraying und…
 its-a-feature/bifrost
Objective-C-Bibliothek und Konsole zur Interaktion mit Heimdal-APIs für macOS Kerberos
 adepts-of-0xcc/vba-macro-experiments
Sammlung von VBA-Makros, veröffentlicht auf unserem Twitter / Blog