
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen

 azilrababe/cve-2026-46300
Technische Analyse von CVE-2026-46300 (Fragnesia), einer Linux-Kernel-Schwachstelle im Page-Cache-Schreibpfad, die eine lokale Privilegieneskalation…
 0xzerosec/cve-2025-55887
Proof of Concept für CVE-2025-55887, eine XSS-Schwachstelle im ARD-Mahlzeitenreservierungsdienst über den Parameter transactionID, mit…
 alixiacf/rep-openai-artifactory
Forensische Analyse und lokale Replikation des OpenAI-Artifactory-Rechteausweitungsvorfalls (CVE-2026-65616)
 seymanurmutlu/cve-2022-24086-cve-2022-24087
# Analyse zu Magento- und Adobe-Commerce-RCE-Schwachstellen CVE-2022-24086 und CVE-2022-24087 Pädagogische Analyse der Magento- und…
 vardhan0257/upb-any-recursion-audit
Audit-Harness, das testet, ob die CVE-2026-0994-Rekursionsfehlerklasse beim Any-Unwrapping den C-Kern von upb in Ruby- und PHP-Protobuf-Bindings…
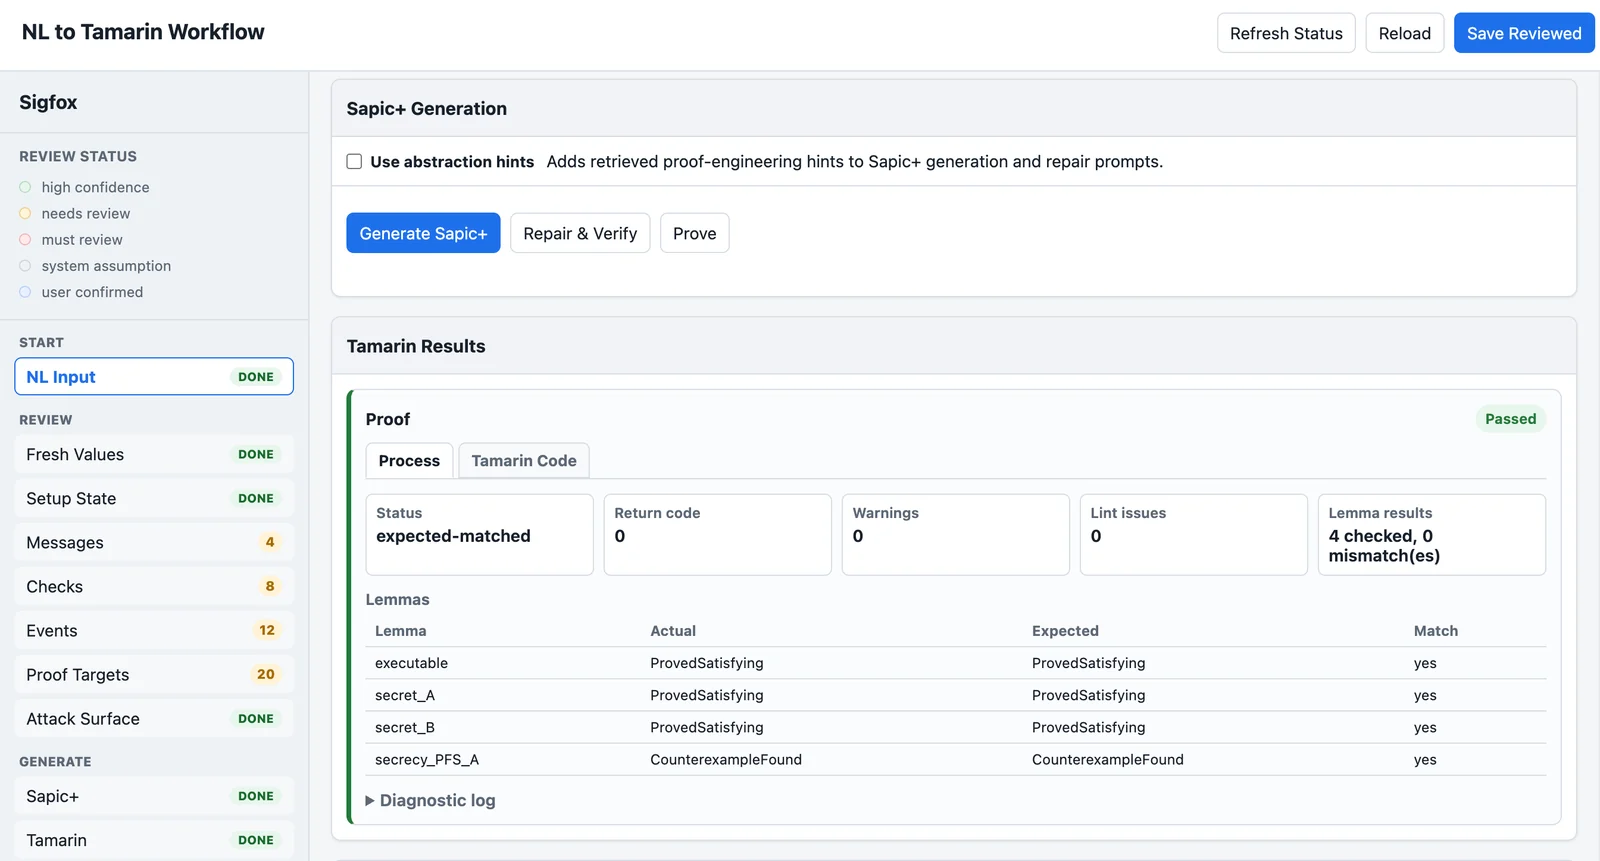 laplace1002/tamarinagent
Human-in-the-loop-UI, die natürlichsprachliche oder C/C++-Protokollbeschreibungen in eine überprüfbare Protocol IR umwandelt und anschließend…
 0xblackash/cve-2026-86950
Verteidigungsforschungsdokumentation für CVE-2026-86950, einen Out-of-Bounds-Schreibvorgang in Apple CoreGraphics, mit Abdeckung von…
 chewkeanho/research-cve-2026-85649
[MIRROR] Die Veröffentlichung der Sicherheitsforschung zu CVE-2026-85649.
 pwntoday/cve-2025-6554
Proof-of-Concept-Exploit für eine Schwachstelle in der V8-JavaScript-Engine (CVE-2025-6554), der eine TDZ-Umgehung demonstriert, die den 'The…
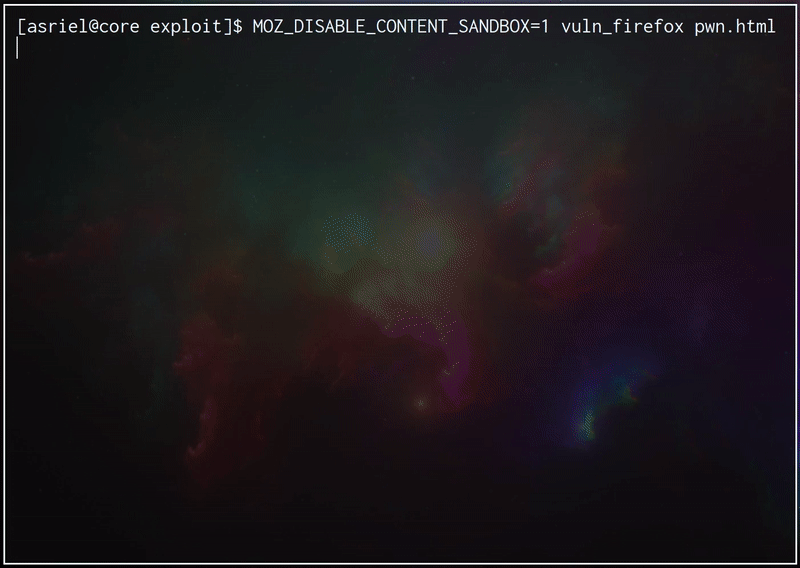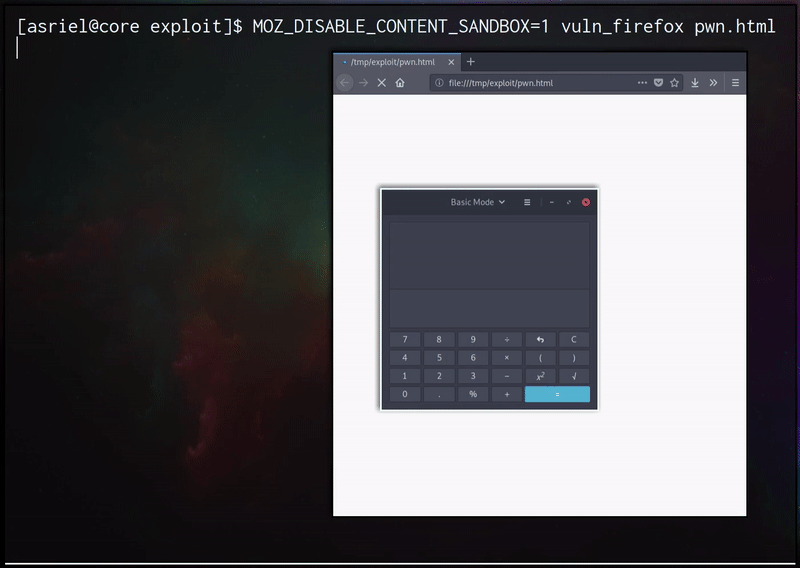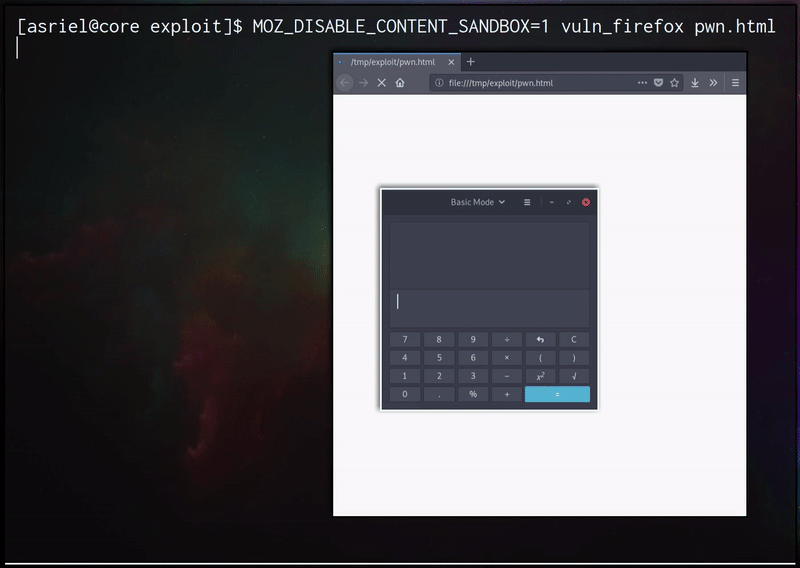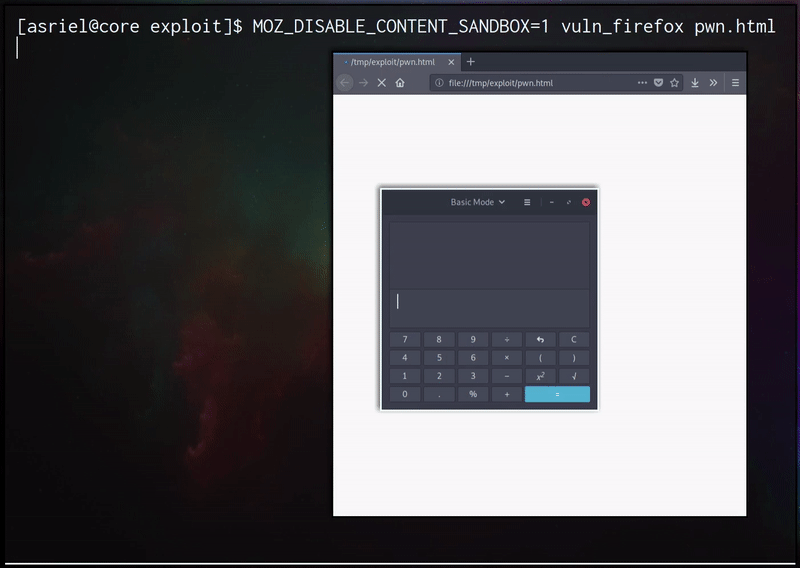 hydra3evil/cve-2018-12386
- CVE-2018-12386 - Firefox-Sandbox-RCE-Exploit für Linux (Firefox <v62.0.3)
 promasu/cve-2026-73786
Platzhalter-Repository, das dazu gedacht ist, Proof-of-Concept-Code und Forschungsergebnisse für CVE-2026-73786 zu hosten; enthält derzeit keinen…
 c3r34lk1ll3r/cve-2017-11176
Proof-of-Concept-Exploit für CVE-2017-11176, eine Use-after-Free-Schwachstelle in der mq_notify-Funktion des Linux-Kernels, die eine lokale…
 izdiwho/cve-2022-40317
Stored XSS proof-of-concept für den OpenKM Notizen-Bereich, der einen javascript:-Bypass der Sanitisierungsregeln demonstriert, mit CVSS 3.1…
 fazilbaig1/cve-2021-23383
Das Paket handlebars vor Version 4.7.7 ist anfällig für Prototype Pollution, wenn bestimmte Kompilierungsoptionen zum Kompilieren von Templates aus…
 ibm/pgp-client-checker-cve-2021-33560
Werkzeug zum Überprüfen, ob ein PGP-Client von CVE-2021-33560 betroffen ist
 snailsploit/cve-2025-9776
CVE-2025-9776 — CatFolders WordPress Plugin: Authentifizierte SQL-Injection über CSV-Import | POC + Walkthrough
 madexploits/cve-2025-40271
CVE-2025-40271 Modifiziert von MadEploits
 w5m1n9/cisco-unified-communications-manager-server-side-forgery-request-vulnerability-cve-2026-20230
Analysiert CVE-2026-20230 SSRF zu beliebigem Dateischreiben und RCE in Cisco Unified Communications Manager, bietet PoC-Ableitung, Erkennungslogik…








