
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen

 munshi007/aura-state
Python-Framework zum Erstellen von LLM-Workflows als Zustandsmaschinen mit formaler Verifikation durch Z3-Theorembeweise, CTL-Modellprüfung und…
 ethiack/cve-2023-29007
Proof-of-Concept-Exploit für CVE-2023-29007, eine Git-Schwachstelle für beliebige Konfigurationsinjektion. Demonstriert die Ausnutzung über ein…
 knight0x07/winrar-code-execution-vulnerability-cve-2023-38831
Lehrreiche Analyse der WinRAR-Codeausführungsschwachstelle CVE-2023-38831, die Exploitation-Mechanismen und Gegenmaßnahmen anhand strukturierter…
 divagr18/gpu-instance-fingerprint
Fingerprinte die exakte GPU, auf der du läufst, selbst unter identischen GPUs, anhand der Reihenfolge, in der ihre Atomic Adds eintreffen. 99,1 %…
 bitdefender/swapgs-attack-poc
Dieses Repository enthält die Quellen und die Dokumentation für den SWAPGS-Angriffs-PoC (CVE-2019-1125)
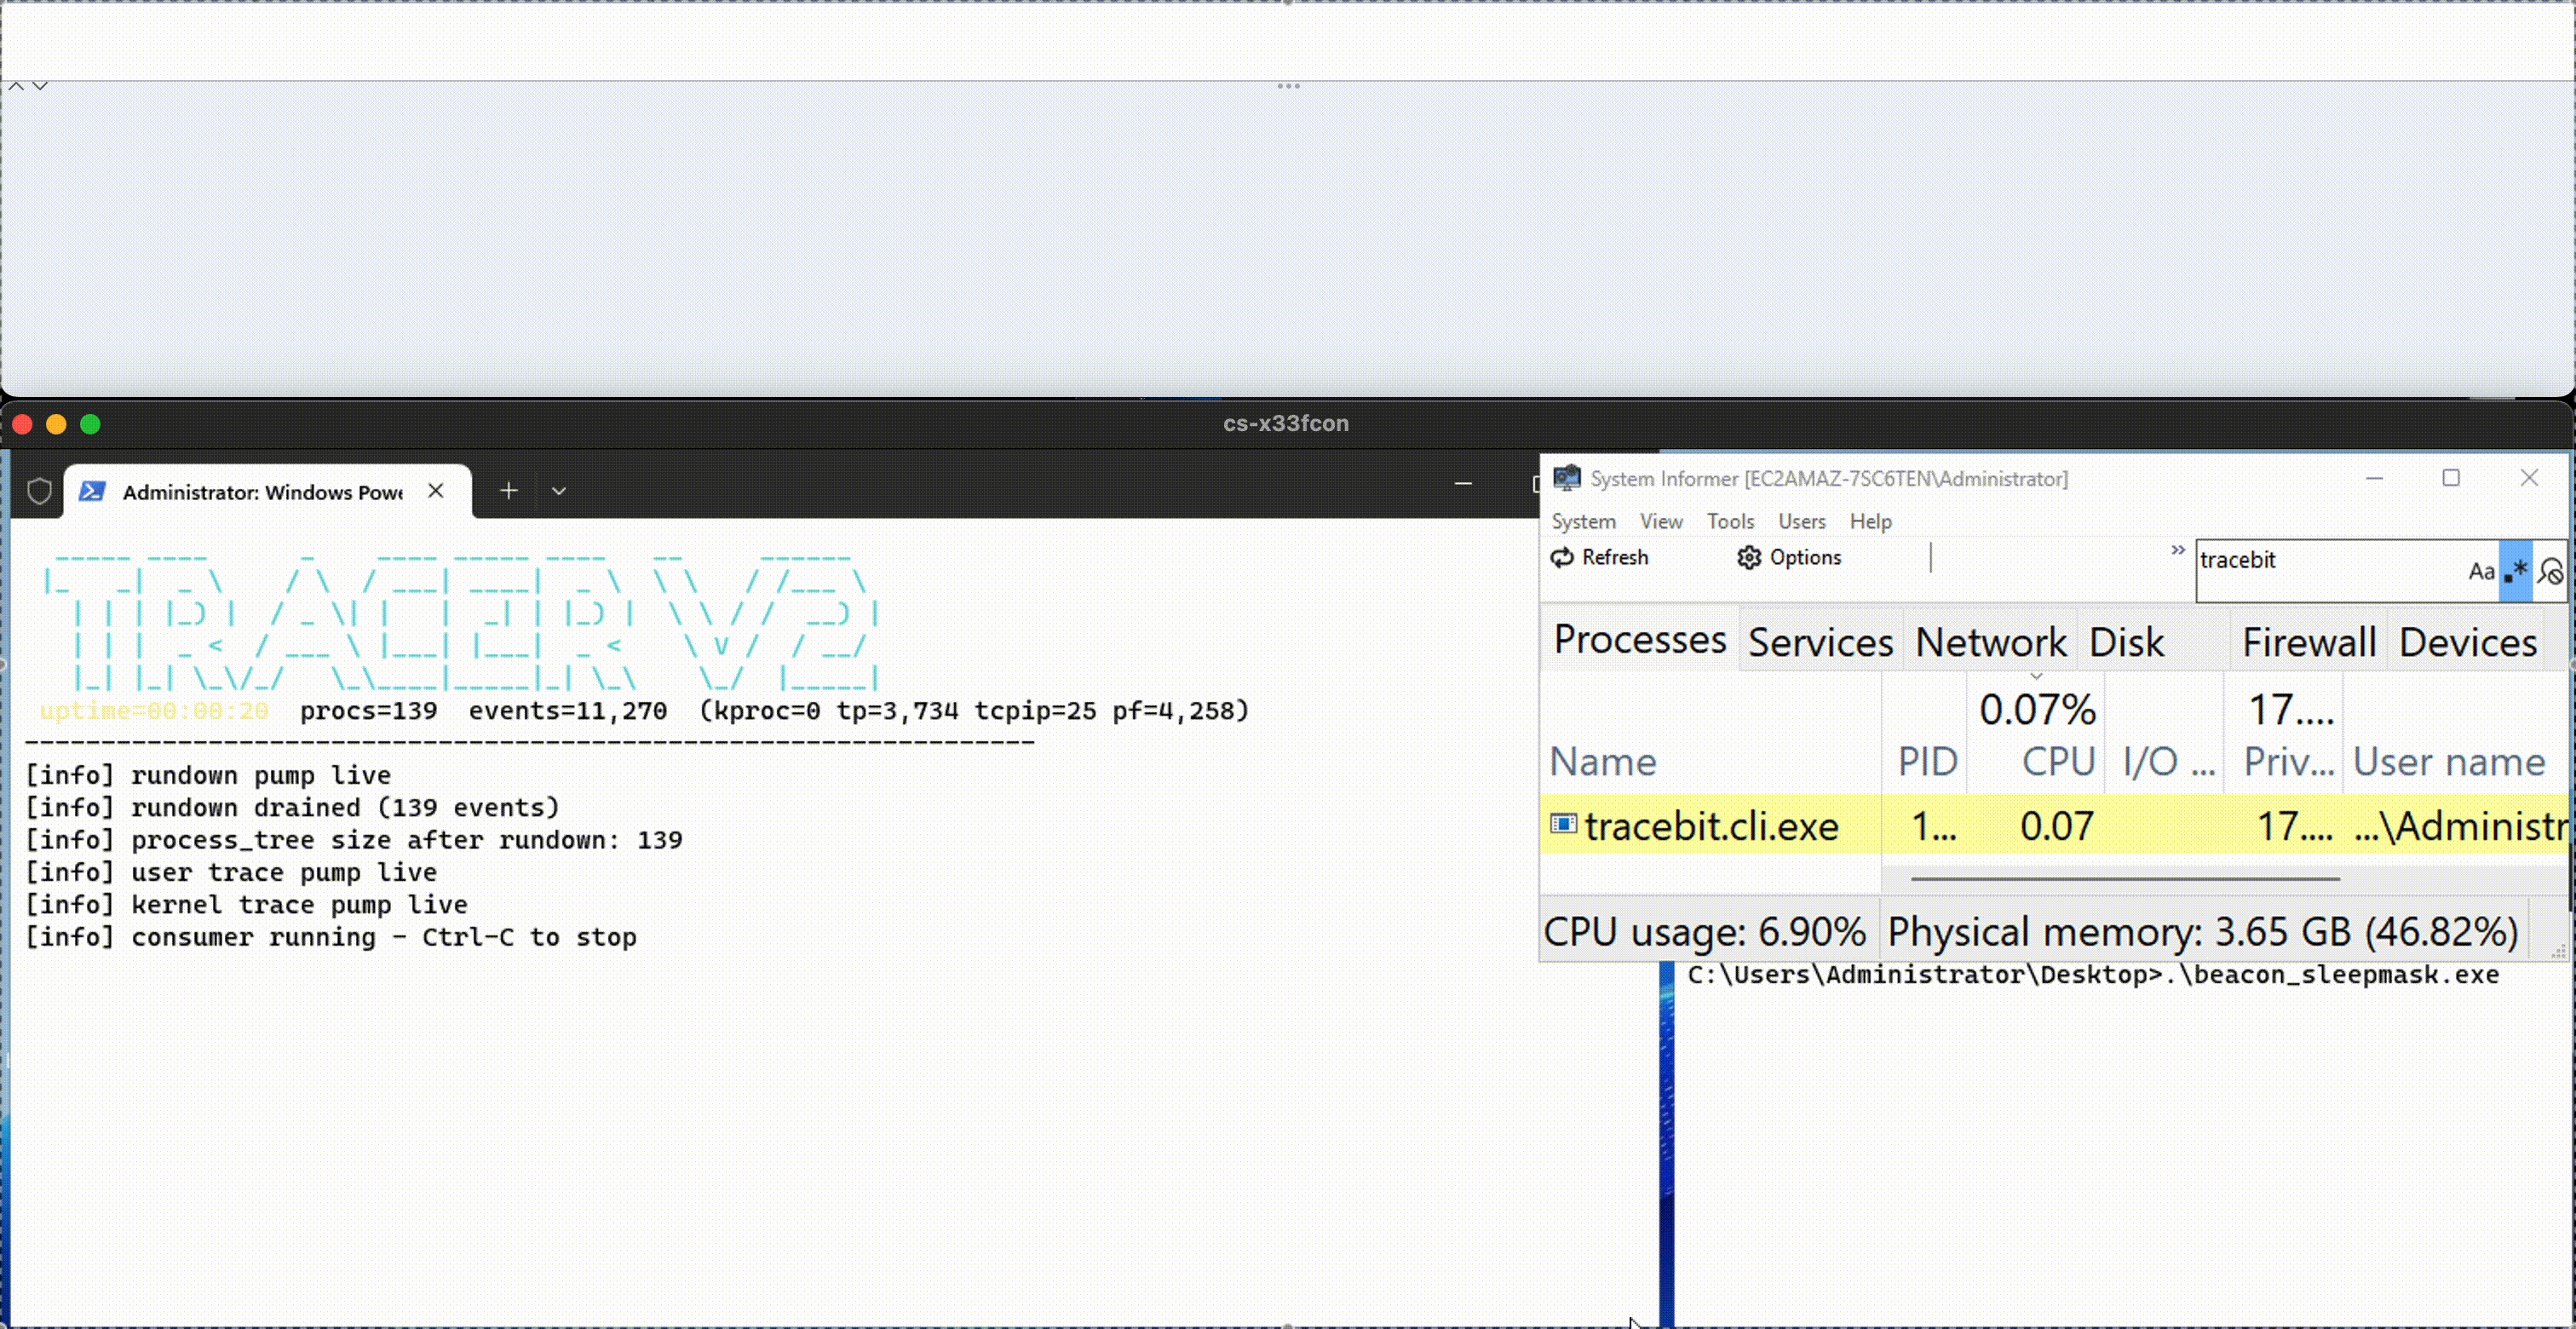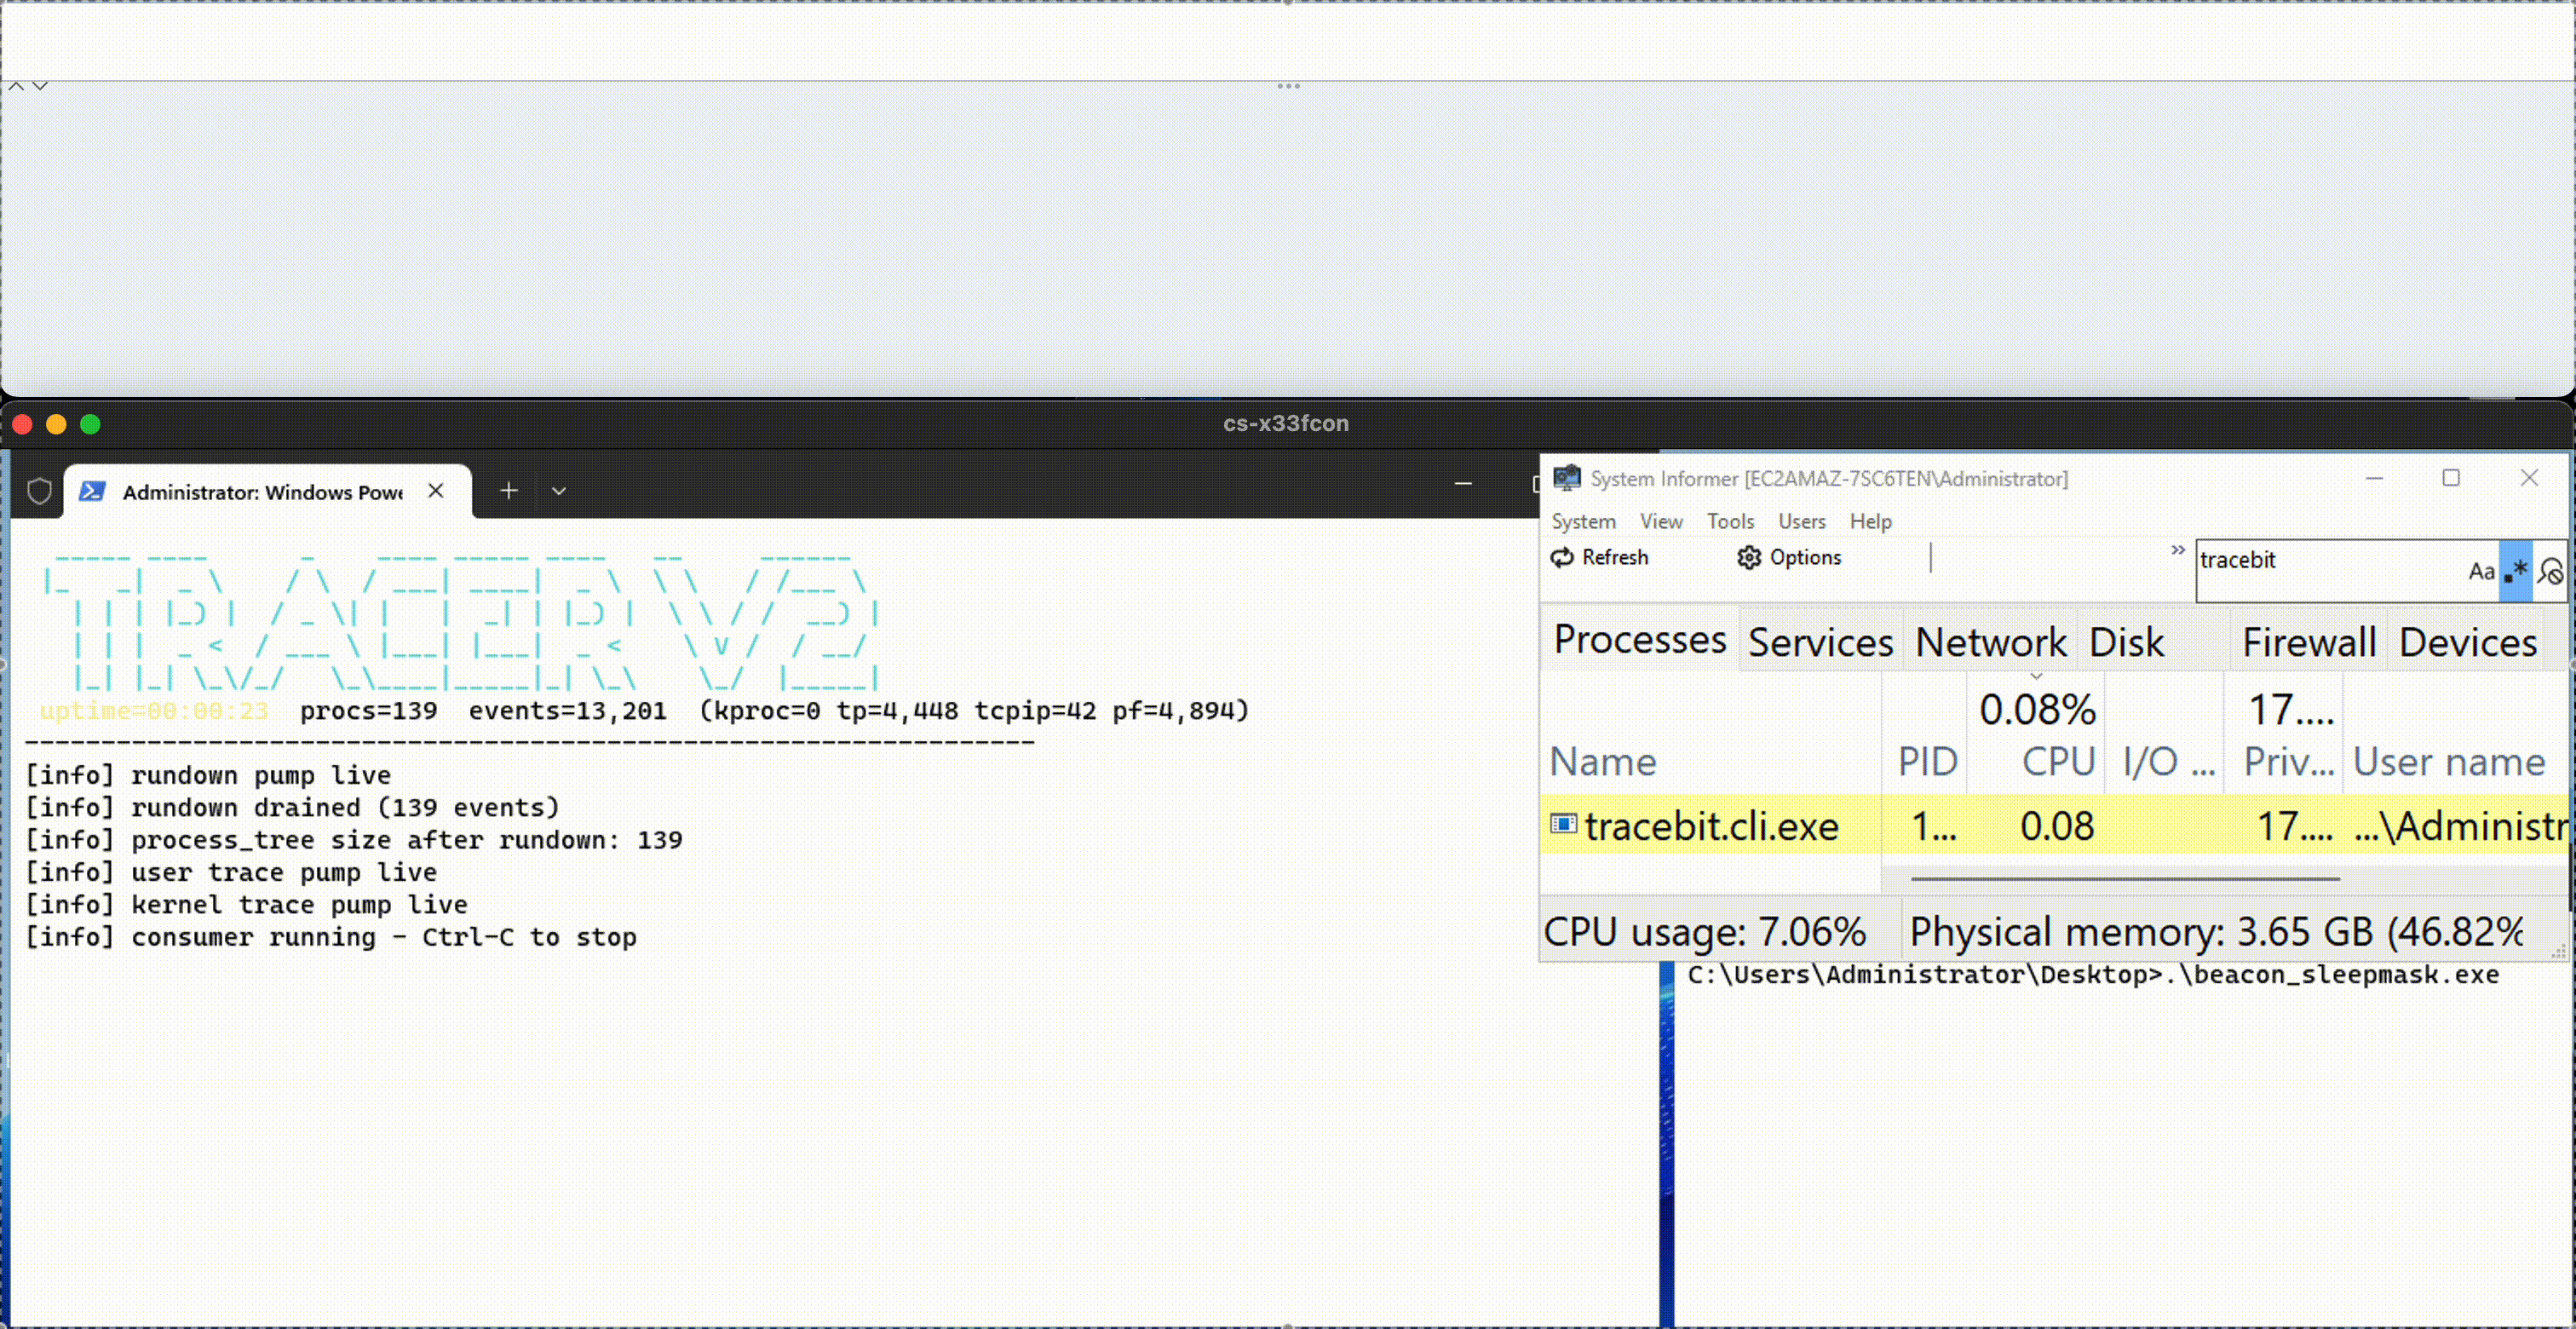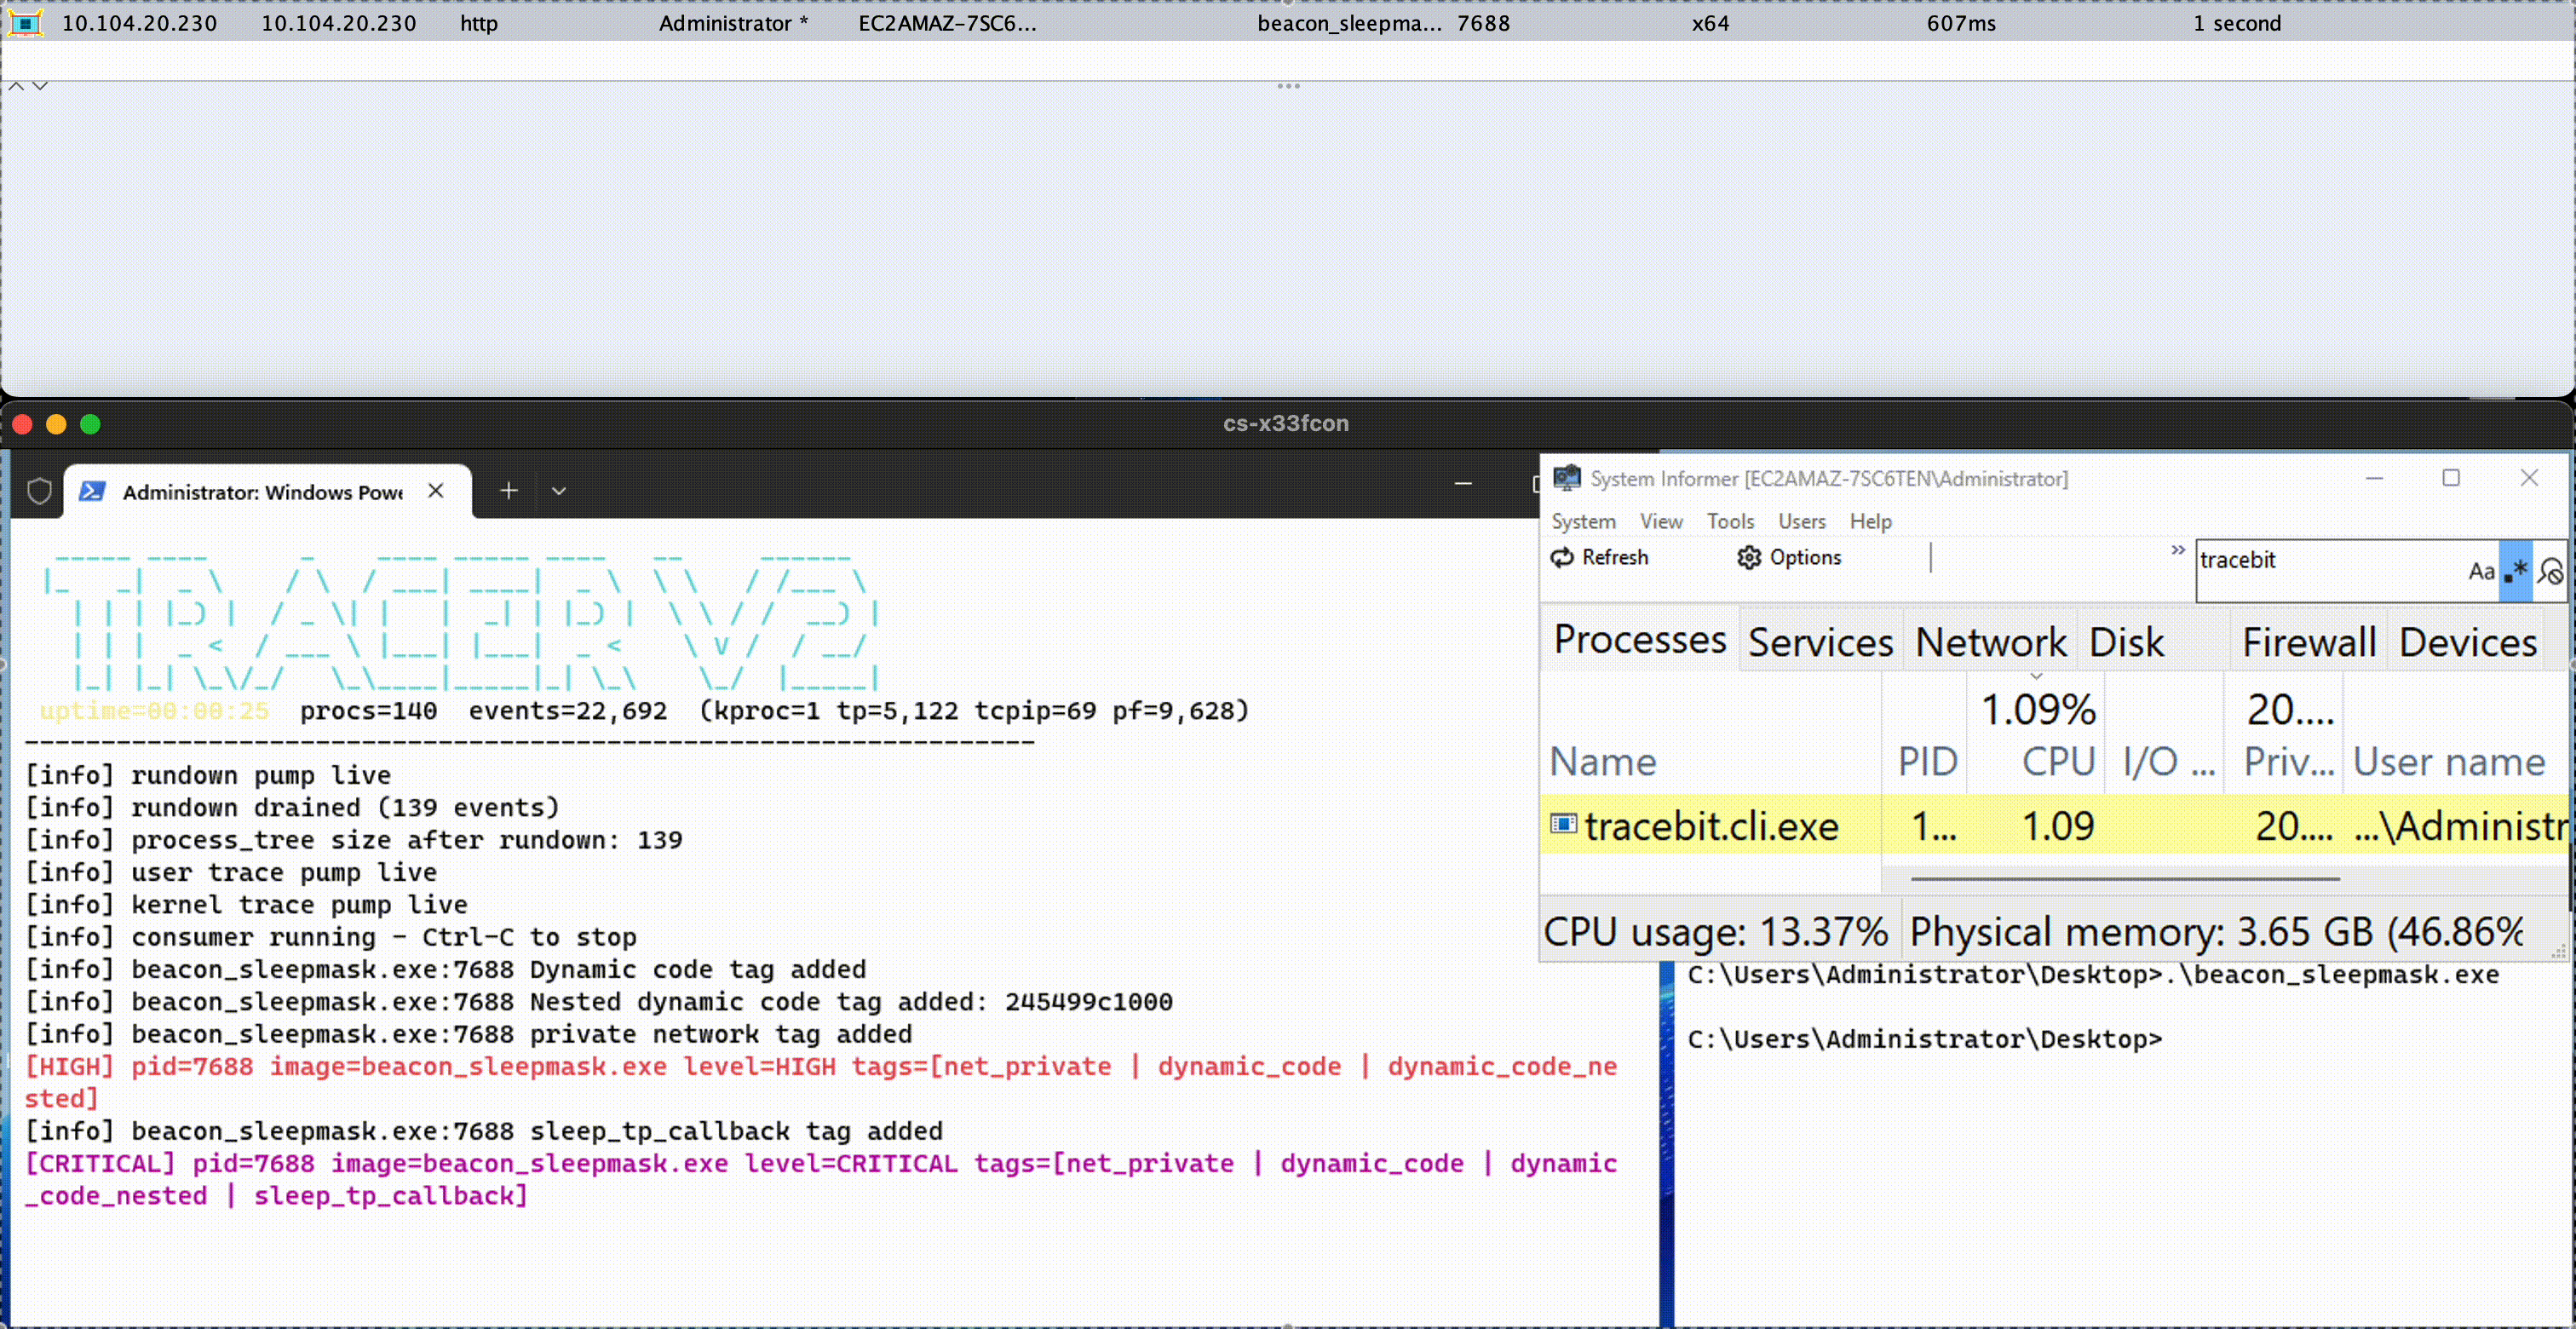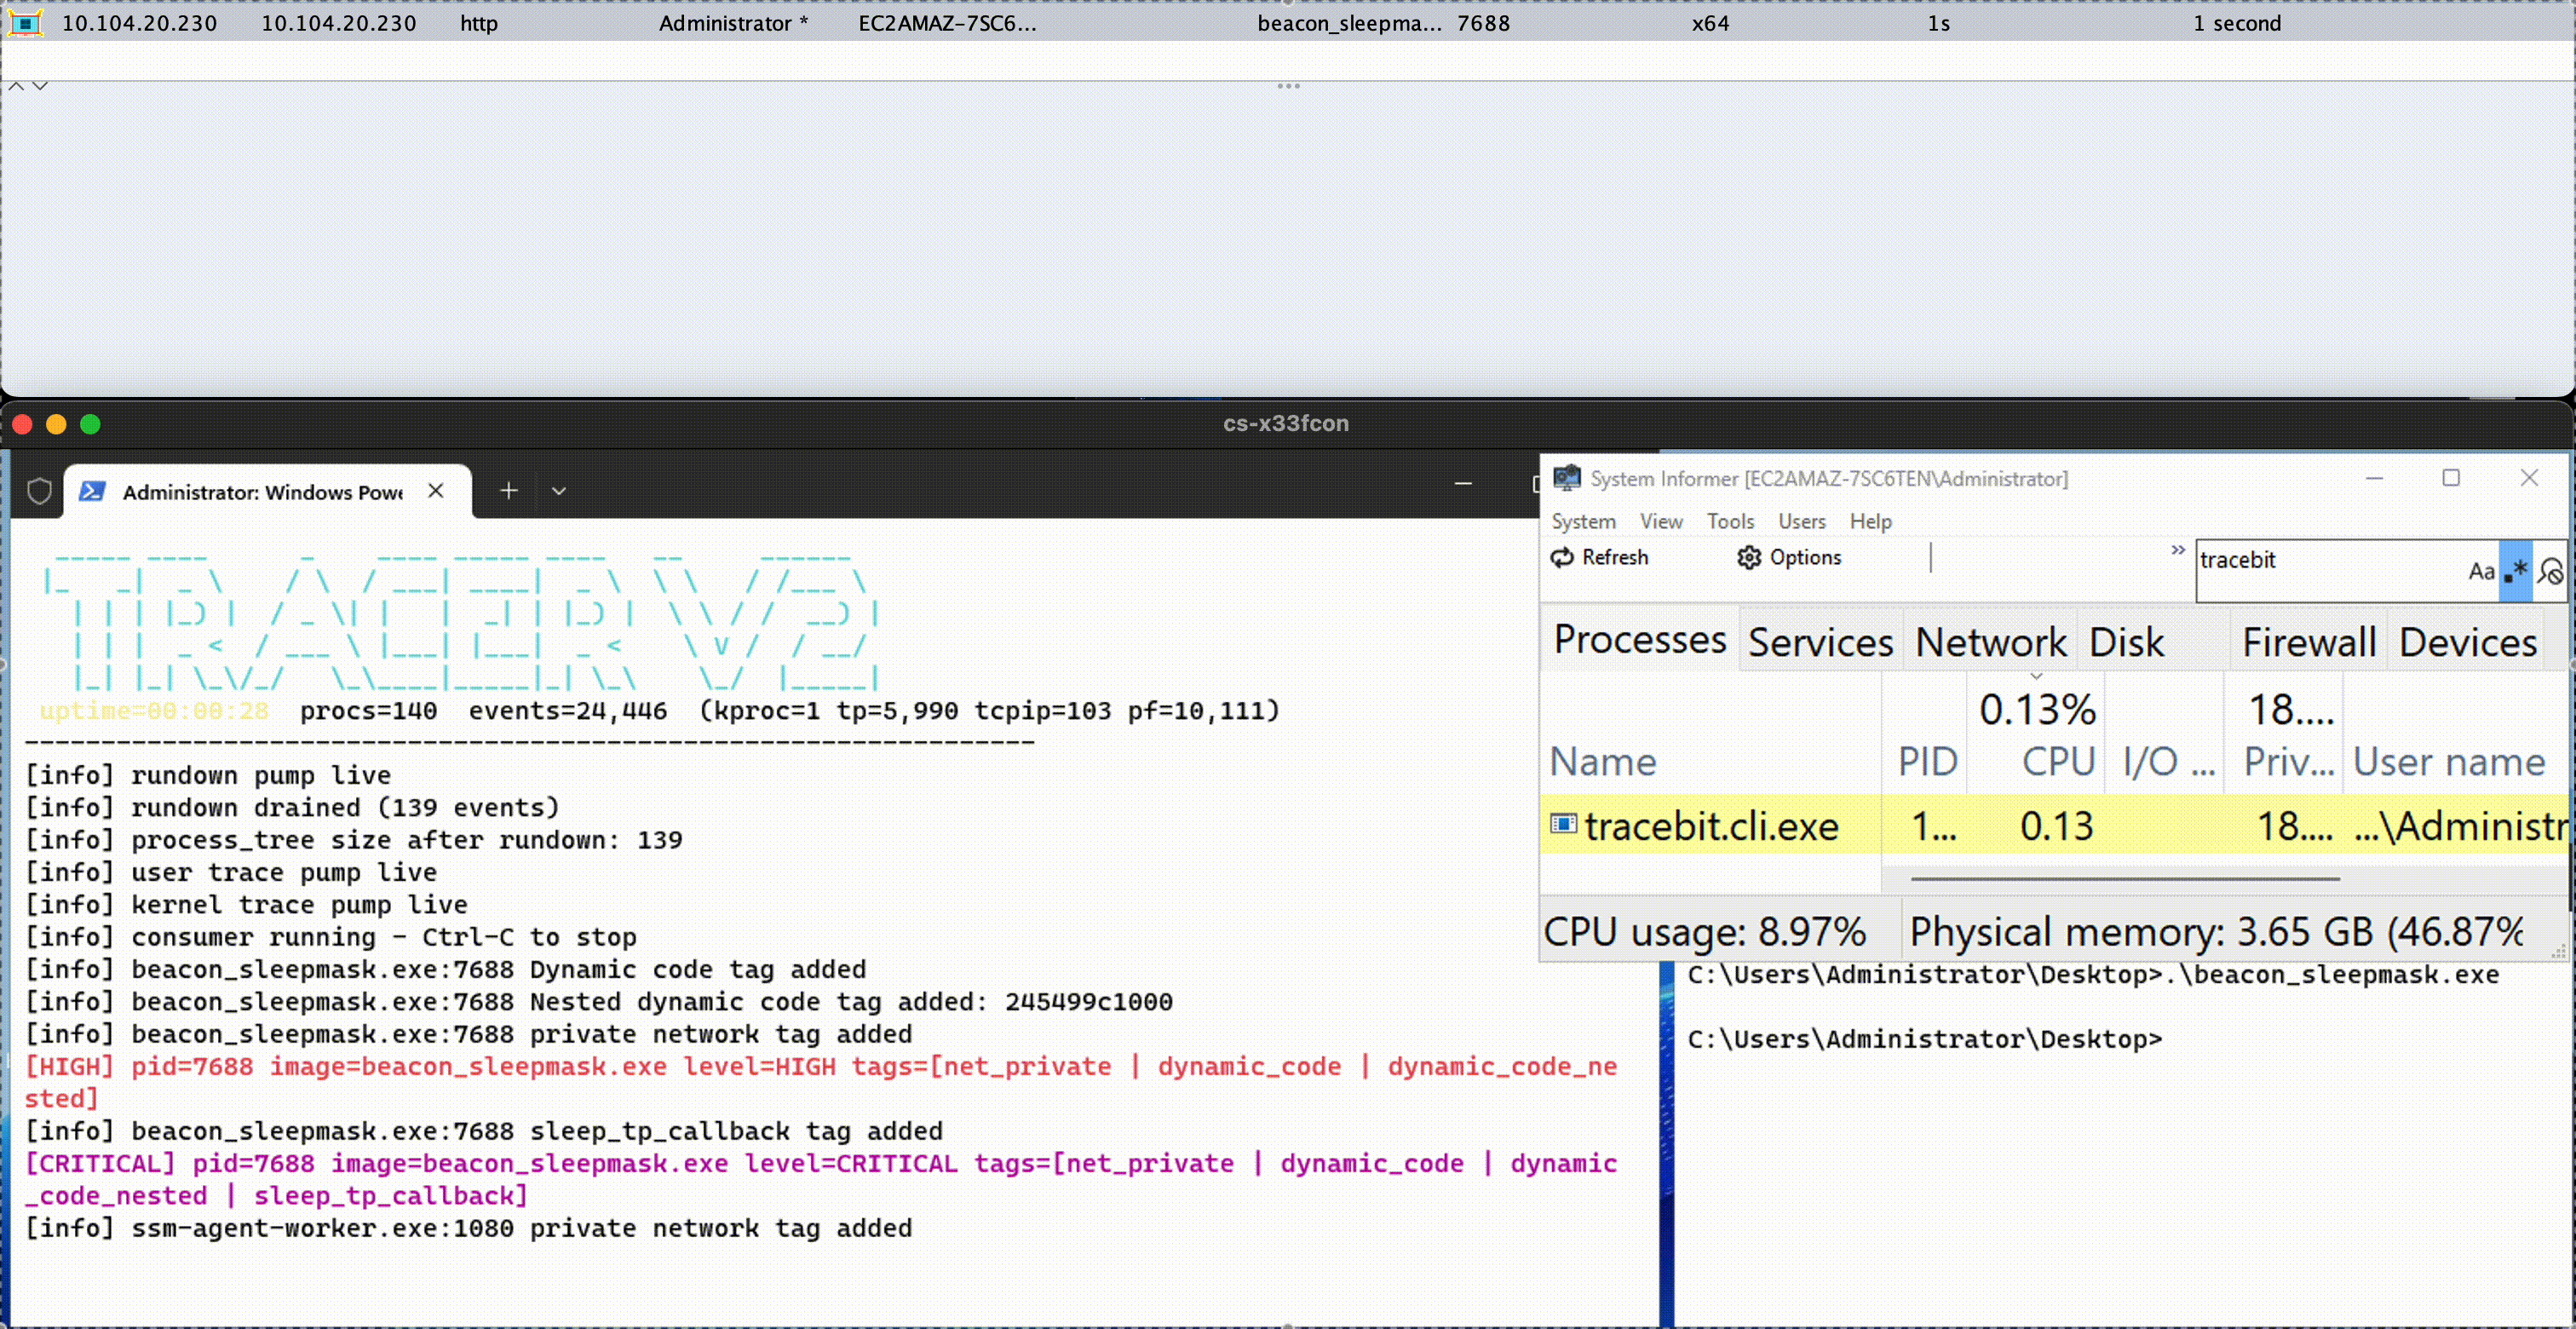 threathunters-io/kassandra_x33fcon_2026
Dieses Repository enthält das auf der x33fcon 2026 präsentierte Forschungstool sowie die zugehörigen Präsentationsfolien. Der Inhalt wird für…
 bushidouk/abused-legitimate-services
Cloud-, CDN- und Marketing-Dienste, die von Cyberkriminellen und APT-Gruppen genutzt werden
 synacktiv/windows_kernel_shadow_stack
Beweise von Konzepten, die einige Aspekte der Windows-Kernel-Schattenstapel-Mitigation demonstrieren.

 owasp/pscf
OWASP-Rahmenwerk, das strukturierte Sicherheitsfähigkeiten für Softwareprodukte bereitstellt, abgeleitet von regulatorischen und branchenspezifischen…
 nccgroup/royal_apt
Royal APT - APT15 - Verwandte Informationen von NCC Group Cyber Defense Operations Research
 oritwoen/boha
Datenbibliothek für Crypto-Bounties, Rätsel und Herausforderungen
 he-wenjian/igpu-leak
[CVE-2019-14615] iGPU Leak: Eine Schwachstelle zur Informationsoffenlegung bei der integrierten Intel-GPU.
 0xdea/raptor_infiltrate20
#INFILTRATE20 Raptors Party-Paket.
 giancarlolelli/quantum
Dieses Repository enthält den Code und die Einreichungsdetails für die QDay-Preis-Challenge von https://www.projecteleven.com/
 gyaansastra/cve-2023-21716
Eine Sicherheitslücke in der wwlib-Komponente von Microsoft Office ermöglicht es Angreifern, mit den Berechtigungen des Opfers, das ein bösartiges…
 runzeroinc/vulns-2026-fatfs-chance
Dokumentierte Sicherheitslücken in der FatFs-Bibliothek für eingebettete Dateisysteme mit CVE-Details, Fuzzing-Harness, Generator für…
 gnoxter/mountain_goat
Ein PoC, der Techniken zur Ausnutzung von CVE-2016-5696 Off-Path TCP Exploits: Global Rate Limit Considered Dangerous demonstriert.








