
 #1
Security-Papers, Forschungsprojekte, technische Referenzen und reproduzierbare Materialien für defensive oder autorisierte Analyse.
Kitploit empfohlen
 cr0nx/awesome-linux-attack-forensics-purplelabs
Diese Seite ist ein Ergebnis der laufenden praxisorientierten Forschung zu fortgeschrittenen Linux-Angriffen, Erkennungs- und Forensiktechniken sowie…
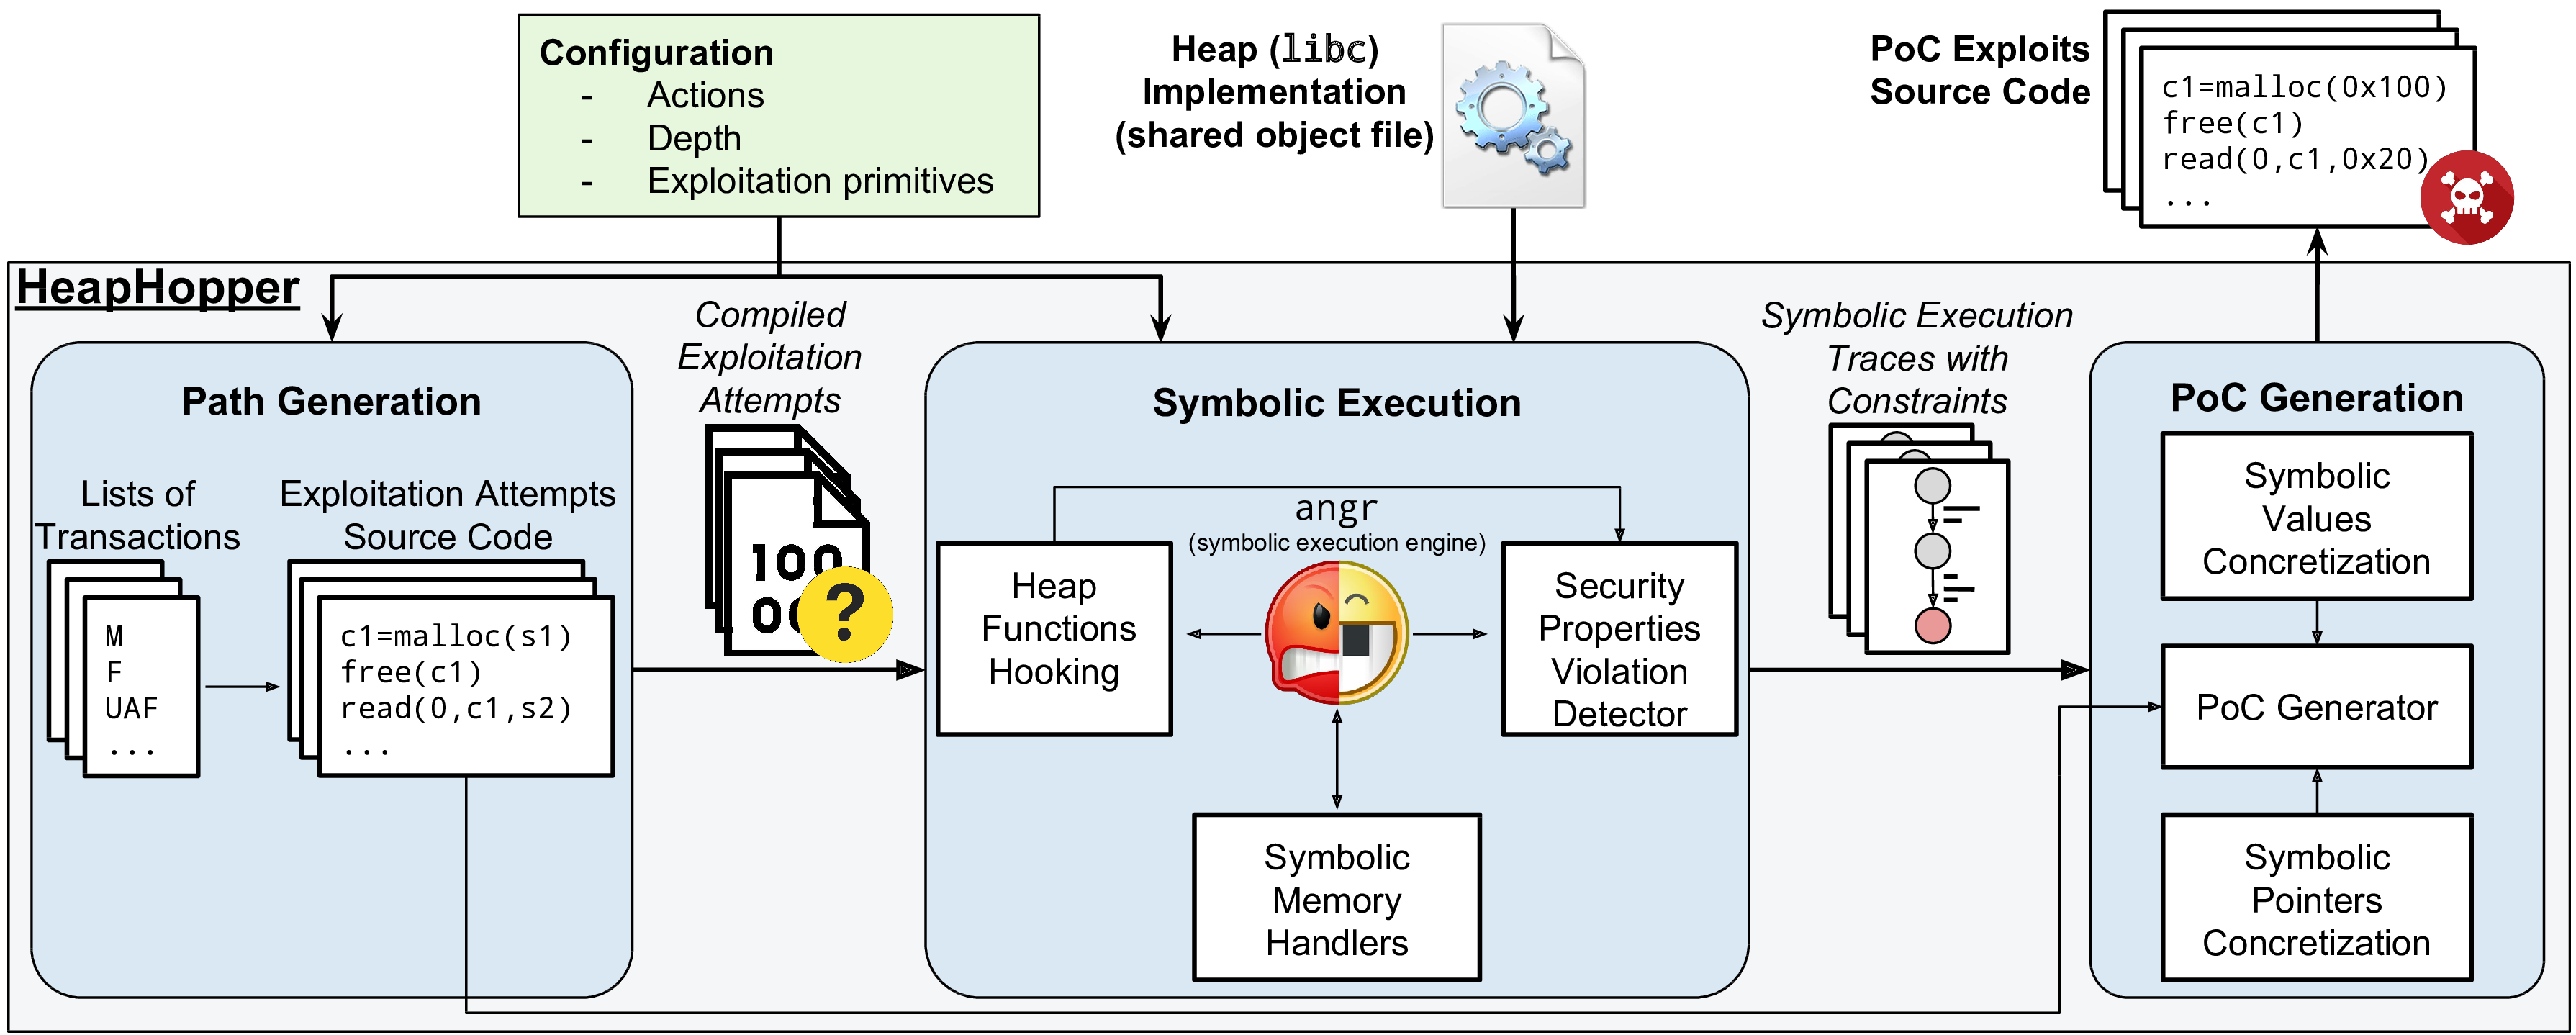 angr/heaphopper
HeapHopper ist ein Framework für begrenztes Modellprüfen von Heap-Implementierungen.
 adriancable/eternal
Minimale Maschinenarchitektur mit LLVM-Compiler-Backend, Linux-Port und virtueller Maschine zur Erstellung in sich geschlossener Software-Kapseln,…
 farazsth98/chronomaly
Android-Kernel-Exploit für CVE-2025-38352, zuvor in freier Wildbahn ausgenutzt. Ziel sind anfällige x86_64 Linux-Kernel v5.10.x.
 gojue/ehids-agent
Ein Linux-hostbasiertes Intrusion Detection System basierend auf eBPF.
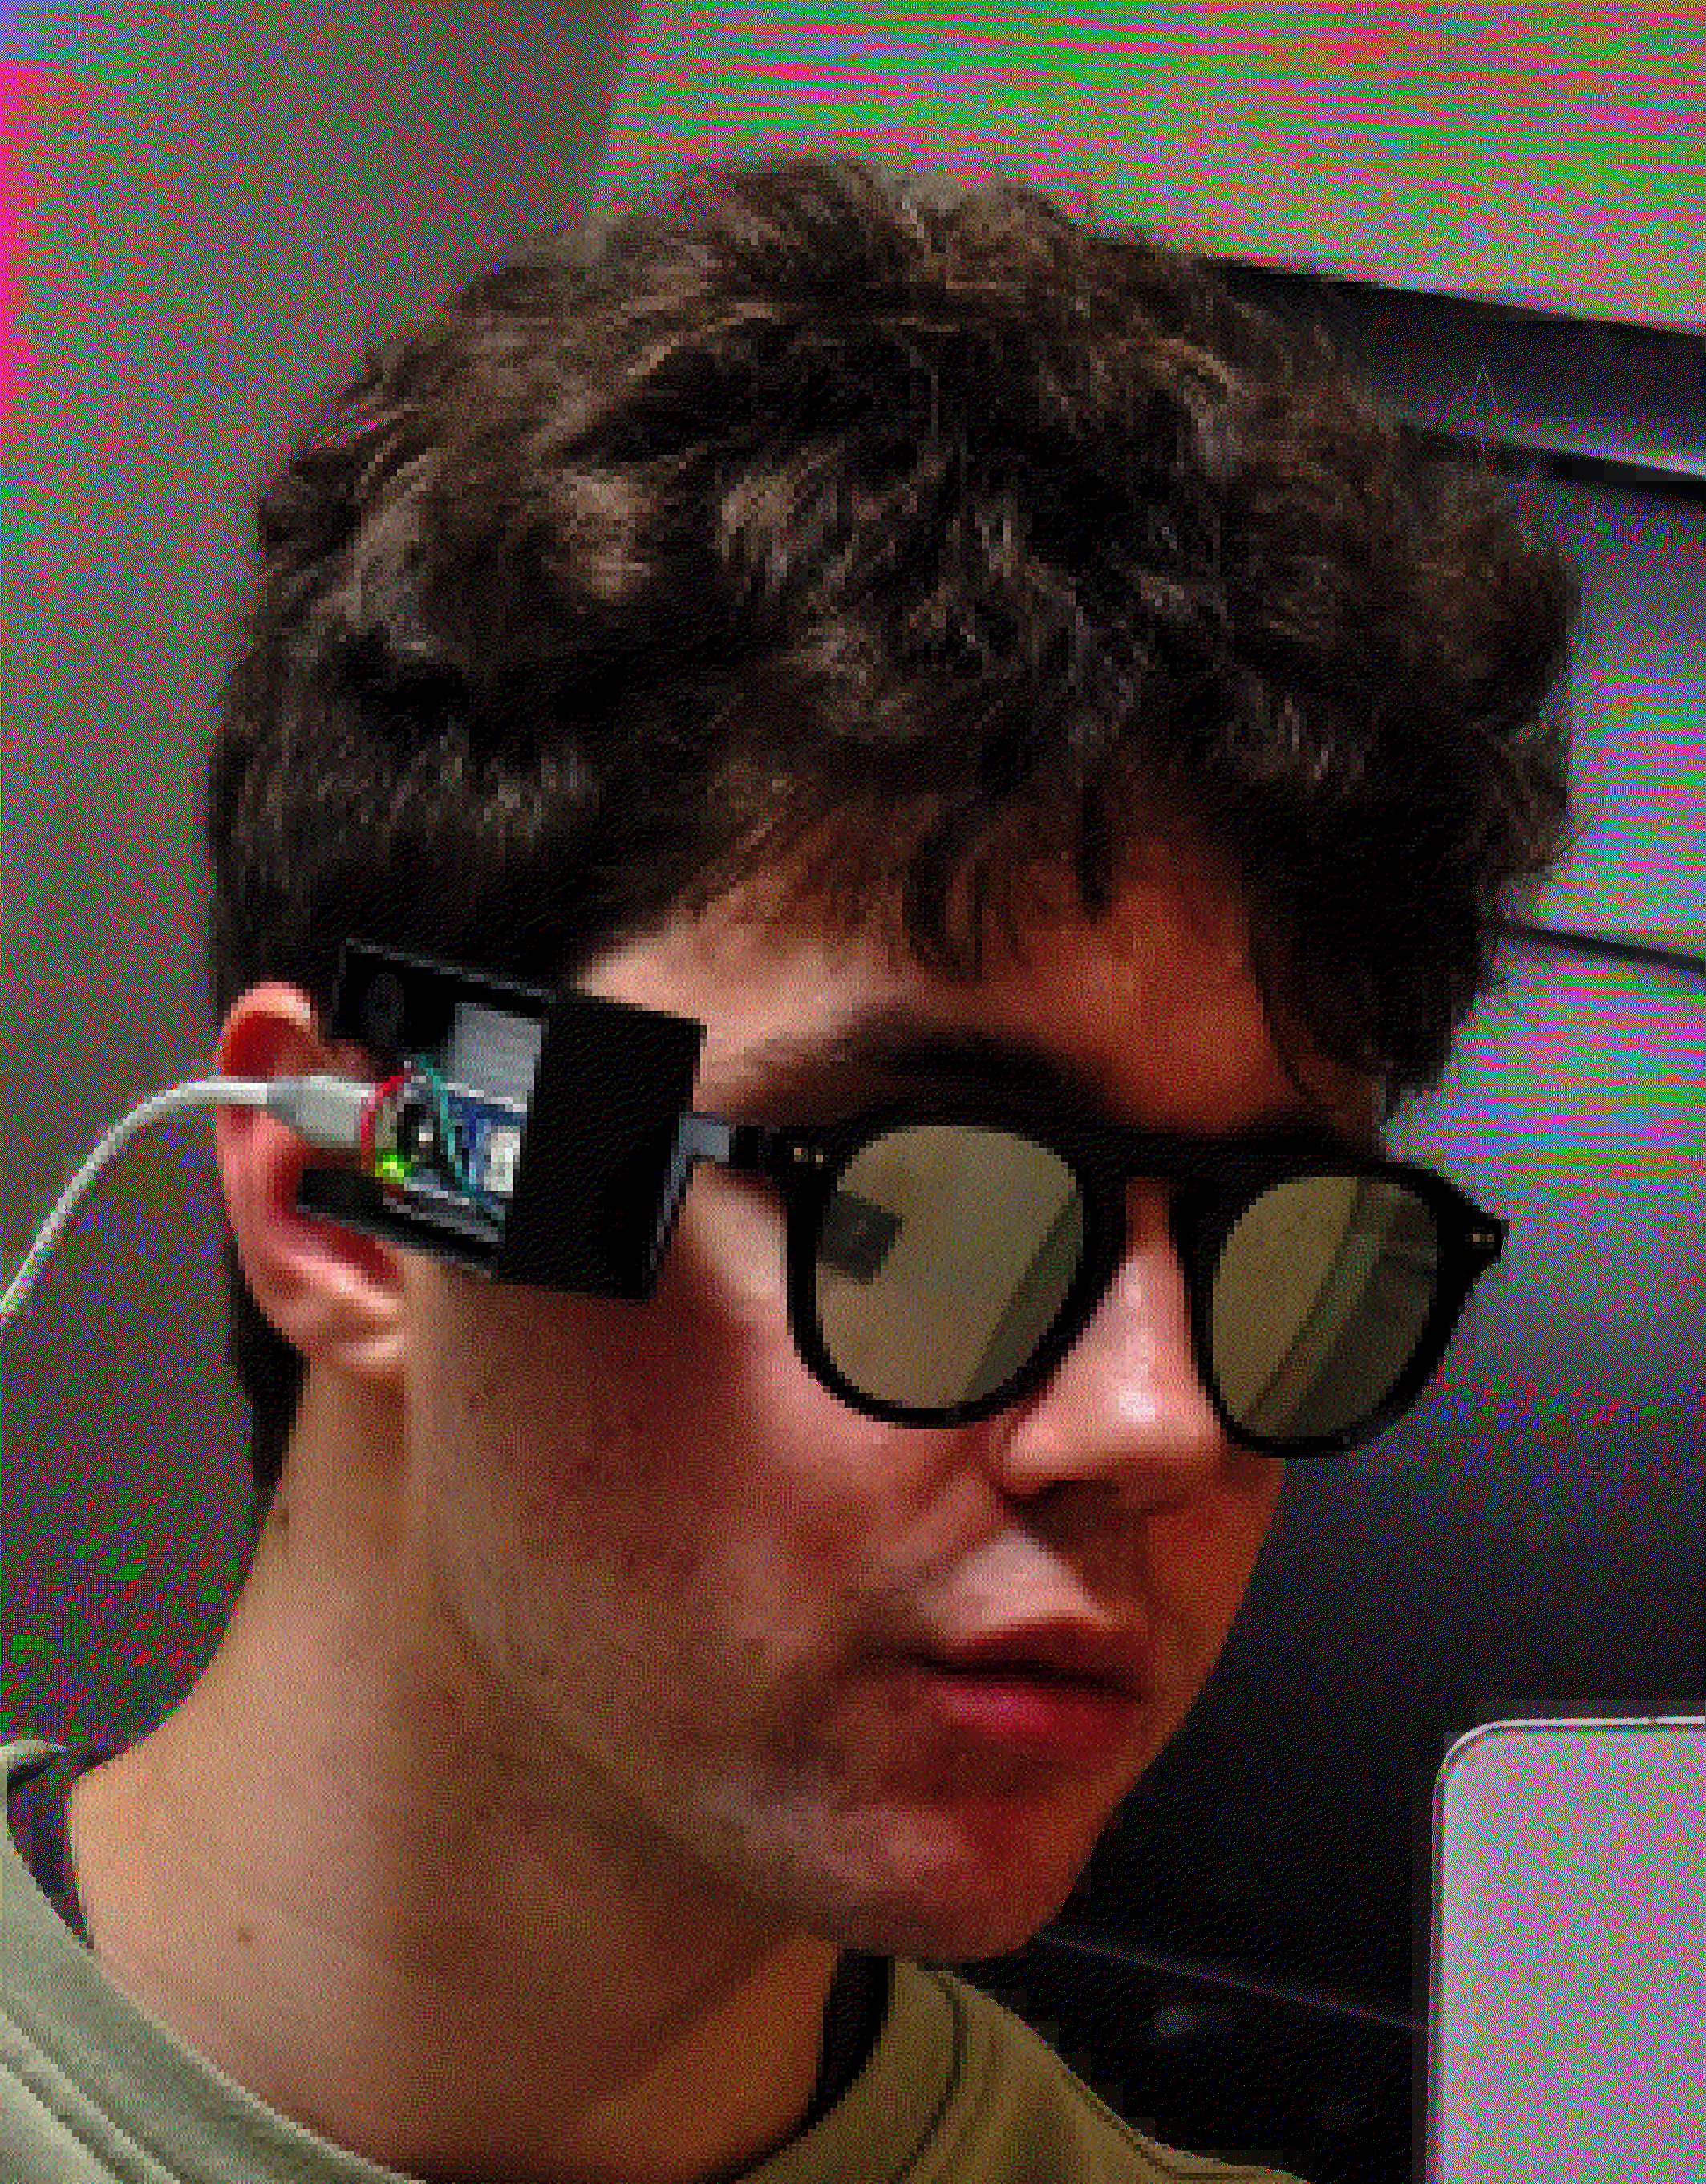 nullpxl/banrays
Brille, um Smart-Glasses mit Kameras zu erkennen. Ray-BANNED
 binarly-io/supplychainattacks
Kuratiertes Repository dokumentierter Firmware-Lieferketten-Angriffe mit IoCs, Erkennungstools und Referenzen, die Verteidigern helfen sollen,…
 seanheelan/o3_finds_cve-2025-37899
Artefakte für einen Blogbeitrag zum Finden von CVE-2025-37899 mit o3
 pumasecurity/serverless-prey
Serverlose Funktionen zum Aufbau von Reverse Shells auf Lambda, Azure Functions und Google Cloud Functions
 neomaster831/kurasagi
Windows 11 24H2-25H2 Runtime PatchGuard-Bypass
 palindromelabs/awesome-websocket-security
Großartige Informationen für die Sicherheitsforschung zu WebSockets
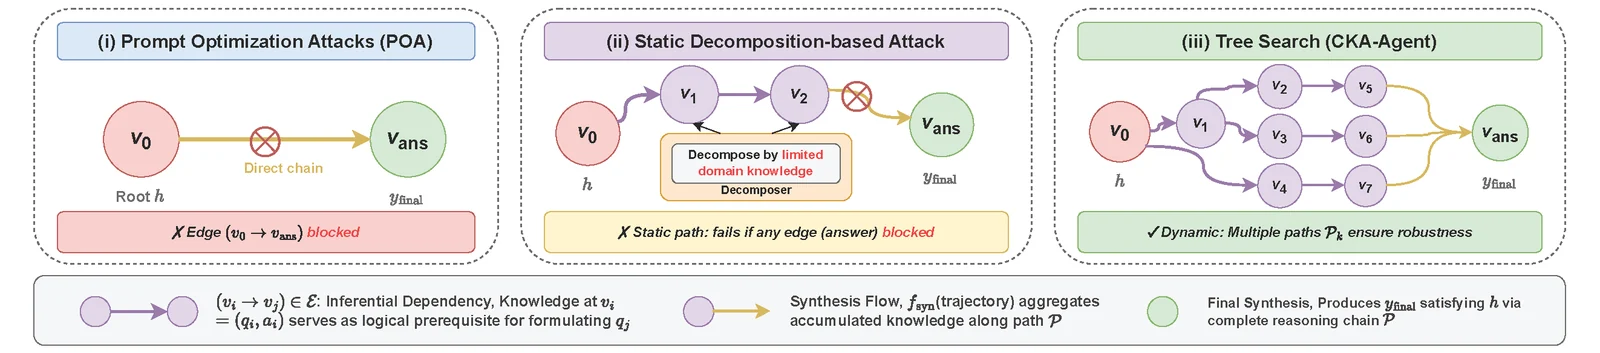 graph-com/cka-agent
Forschungsimplementierung eines LLM-Jailbreak-Agenten, der die Guardrails kommerzieller Modelle durch harmloses Prompt-Weaving und adaptive Baumsuche…
 shenli/distributed-system-testing
KI-Agenten-Fähigkeiten für Tests verteilter Systeme
 owasp/quantum-security-project
Anbieterneutrales OWASP-Projekt, das Sicherheitsrisiken des Quantenzeitalters mit einer Top-10-Risikoliste, Abhilfemaßnahmen und Bedrohungsmodellen…
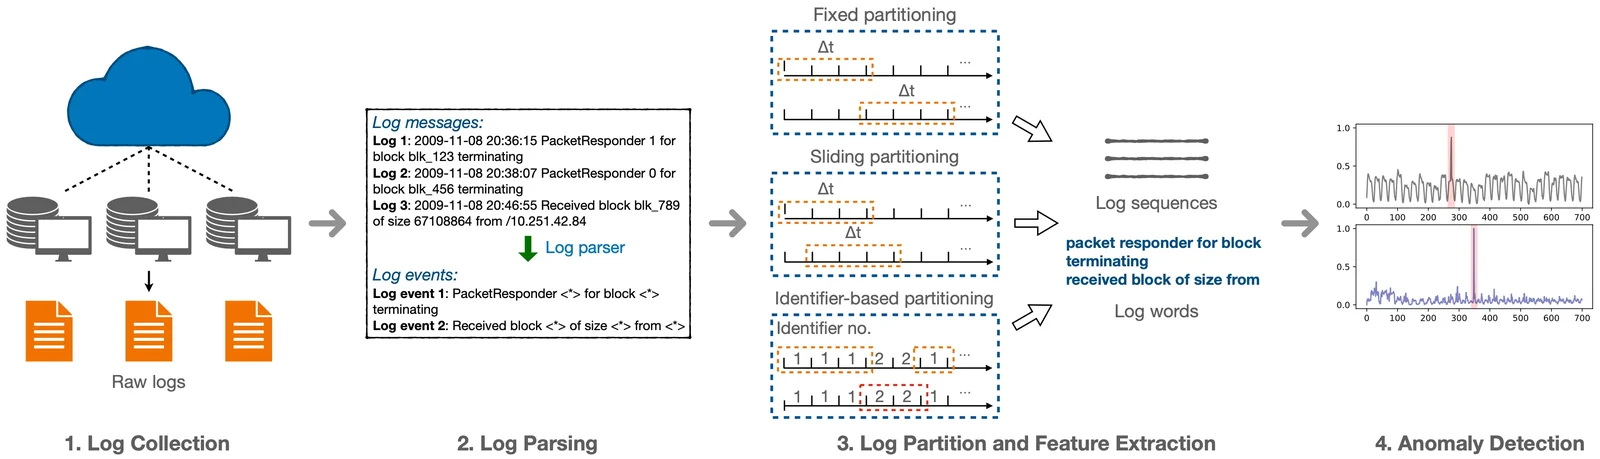 logpai/deep-loglizer
Ein Deep-Learning-Toolkit für die Anomalieerkennung in Logs.
 andrewaeva/dga
Das Repository, das die Algorithmen zur Generierung von Domainnamen und Wörterbücher bösartiger Domainnamen enthält. Entwickelt, um die Möglichkeit…
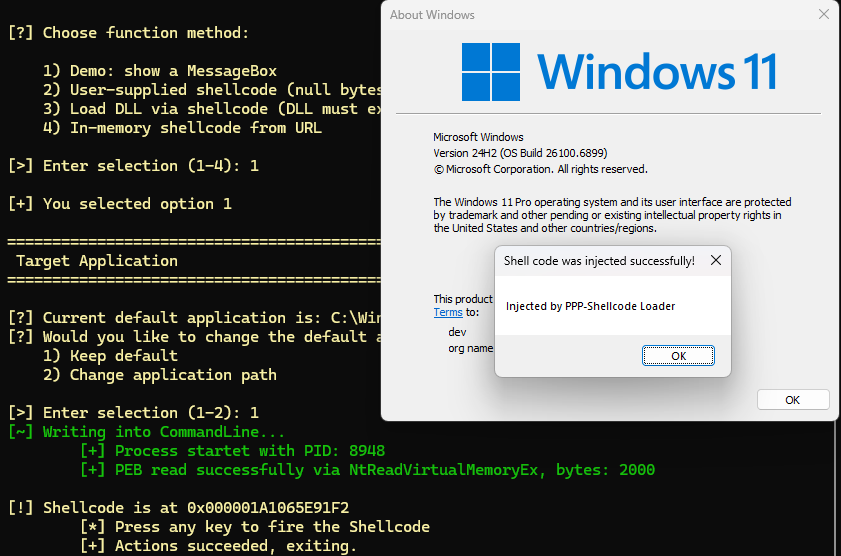 orange-cyberdefense/p3-loader
P³-Shellcode Loader ist ein Loader, der eine Code-Injektionstechnik implementiert, die die Process-Parameters-Struktur als Ausführungs- und…








