
 #1
Tools zum Sammeln und Analysieren öffentlich zugänglicher Informationen aus Online-Quellen.
Kitploit empfohlen
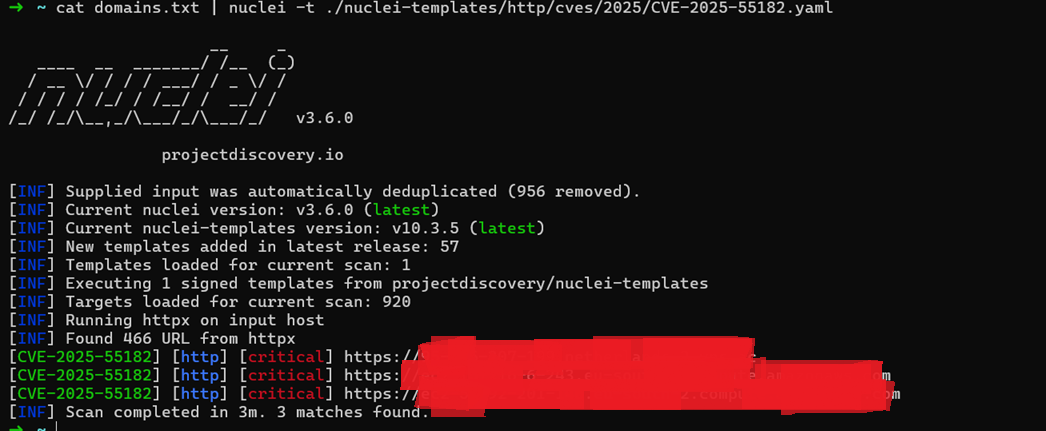
 jaycelation/cve-2025-55182
PoC, Jagd auf React2Shell über CVE-2025-55182
 0dai-ml/zerodapi
0dAPI Offizielle Dokumentation
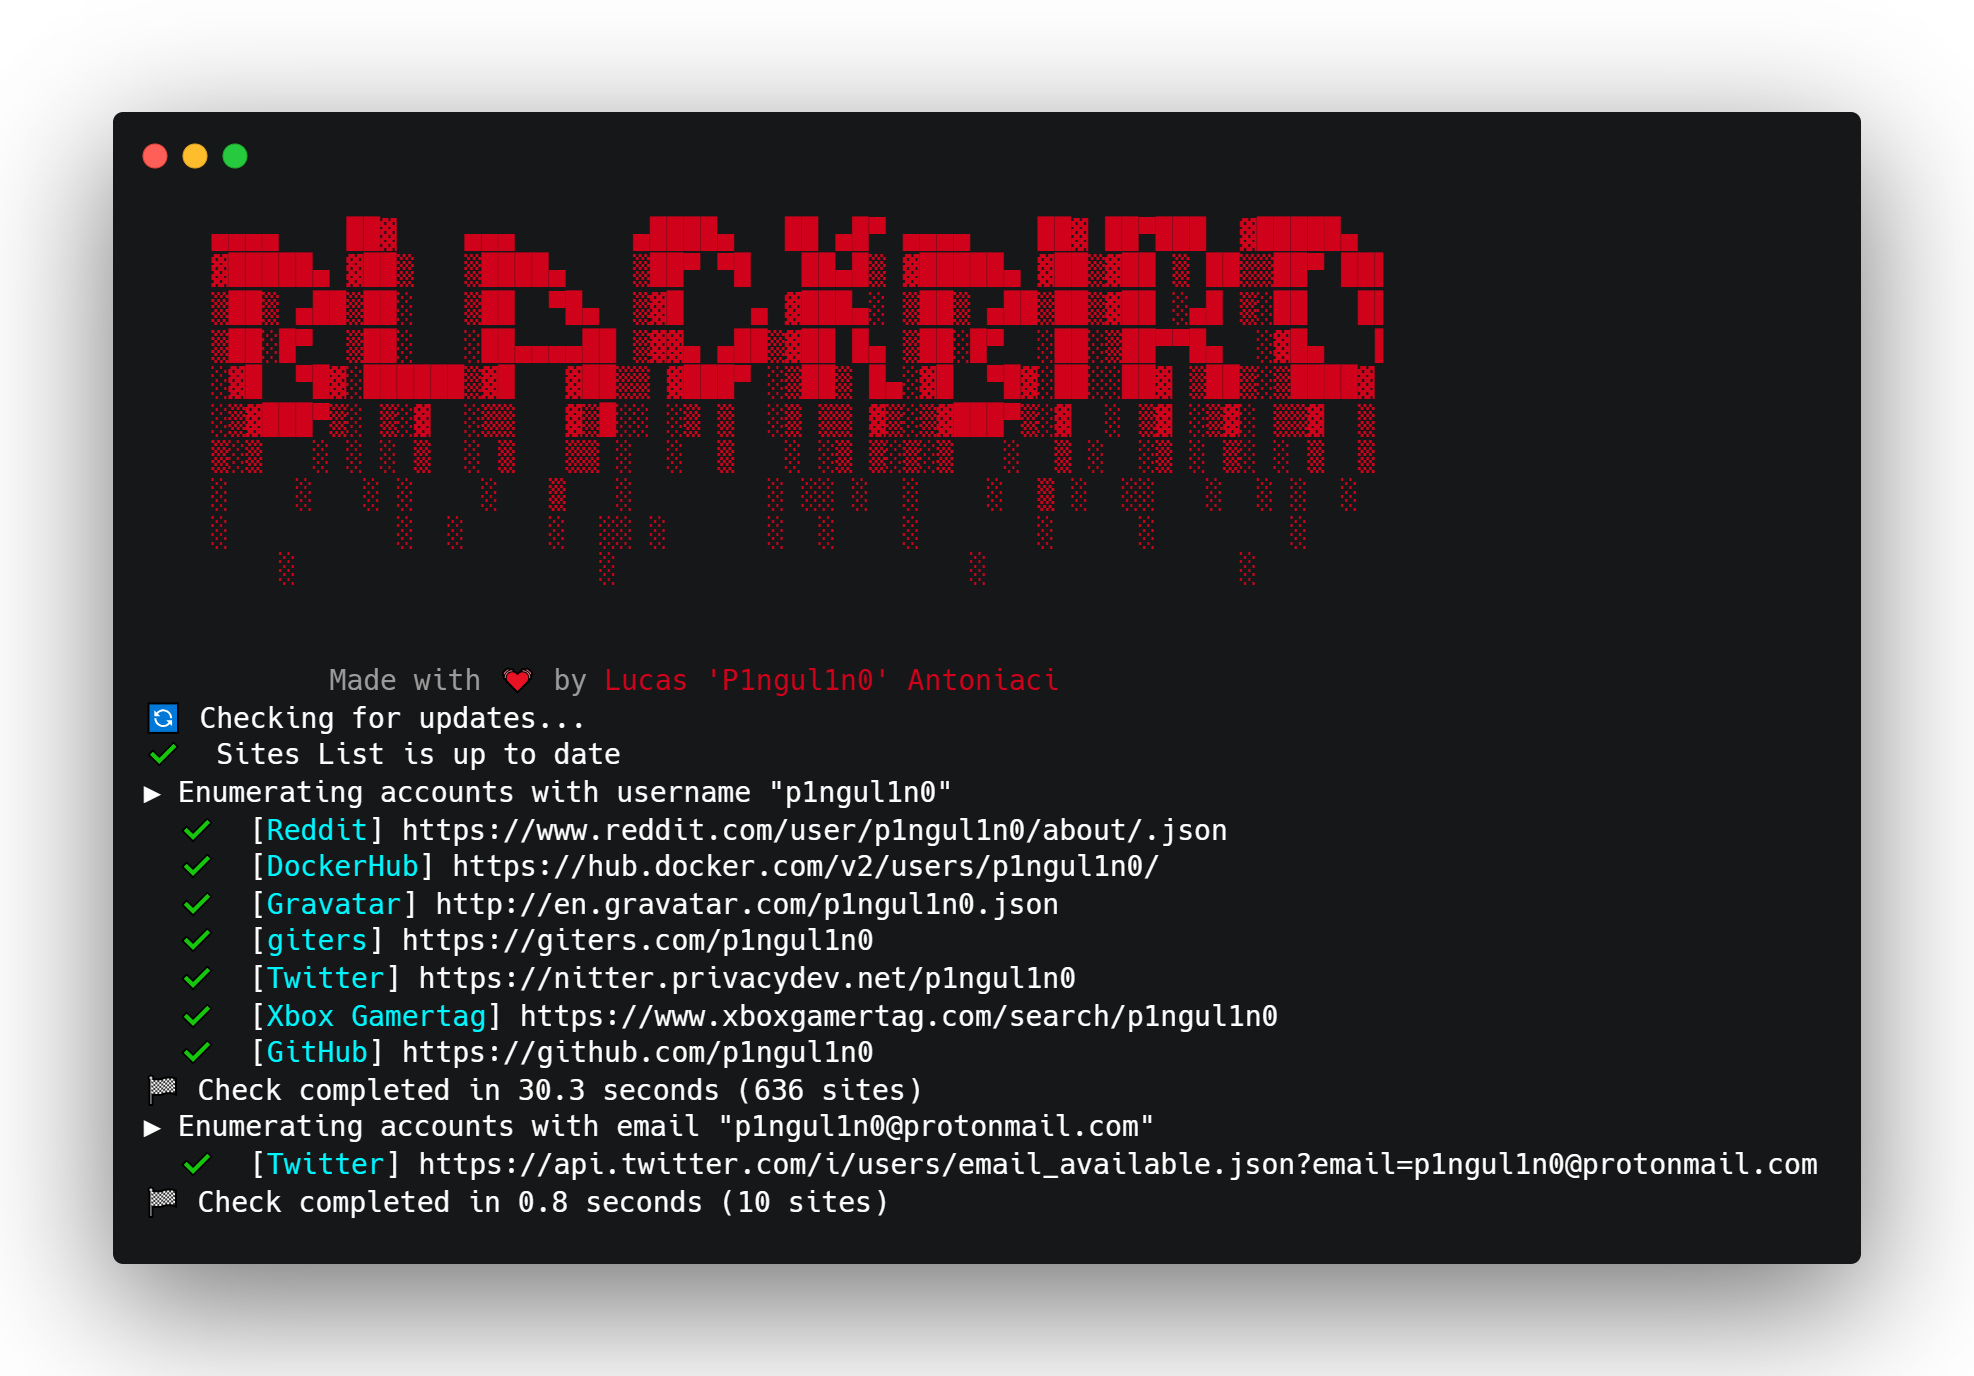
 gcabc123/blackbird
Ein OSINT-Tool zur Suche nach Konten anhand des Benutzernamens in sozialen Netzwerken.
 ankhcorp/bitleak
Abfragen und Anzeigen des Torrent-Downloadverlaufs, der mit einer bestimmten IP-Adresse verknüpft ist, unter Verwendung öffentlicher P2P-Datenquellen.
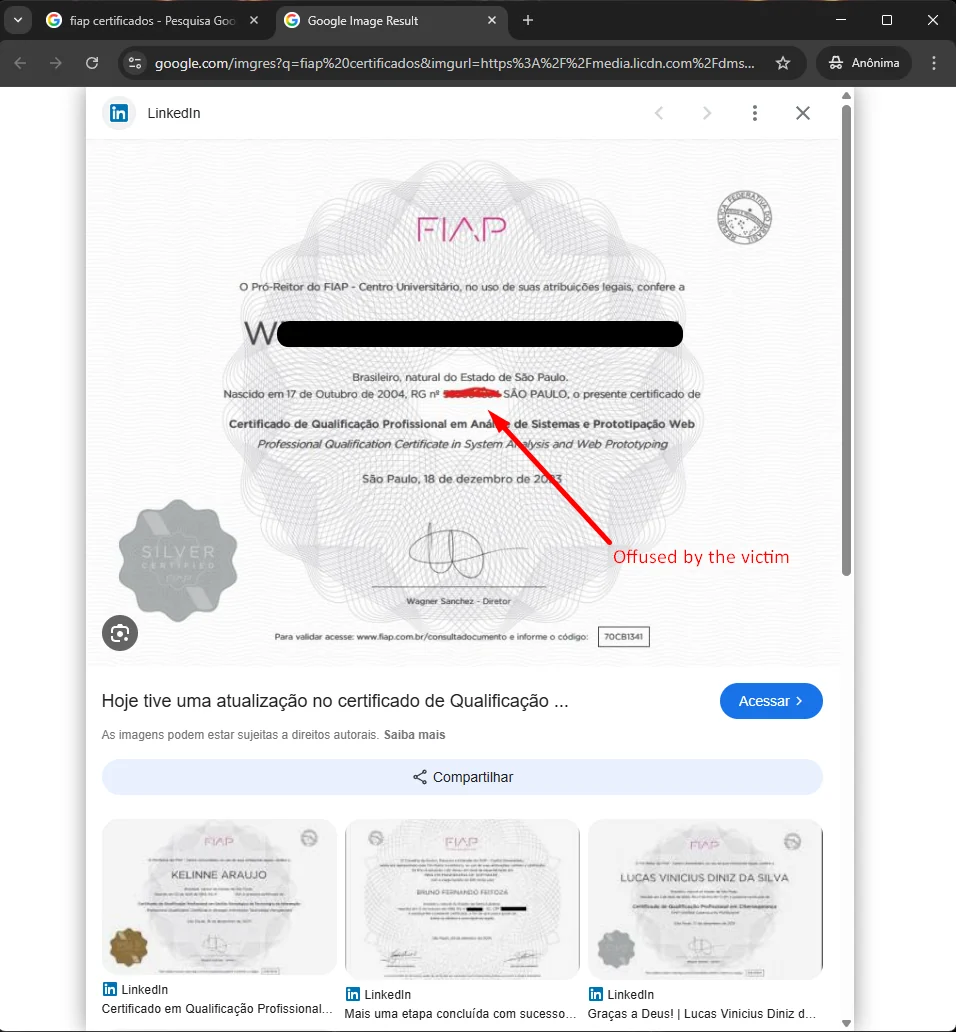 rrespxwnss/cve-2026-36374
Demonstriert eine Schwachstelle zur unauthentifizierten Aufzählung in einem öffentlichen Zertifikatsabfrage-Endpunkt, die persönliche Daten wie CPF…
 manyaigdtuw/cve-2025-68613_scanner
GUI Shodan-betriebener Scanner zur Identifizierung von n8n-Instanzen, die CVE-2025-68613 ausgesetzt sind (Versionsbereich 0.211.0–1.122.0)
 shacode/olyx
🔗 Leichte mobile Anwendung zur Sicherheitsorchestrierung für die URI-Überprüfung, die eine einheitliche Multi-Engine-Schnittstelle bietet, um die…
 hackinglz/gibson
Netzwerküberwachungstool, das Prozess-zu-Netzwerk-Verbindungen abbildet, Cloud-Anbieter identifiziert und Beaconing-Aktivitäten erkennt
 gmh5225/dark_ledger
Ein Repository zur Archivierung von Darknet-Marktdaten, einschließlich Händlerlisten, PGP-Schlüsseln, Angeboten und mehr – für Forschungs- und…
 timborin0/log4j-dork-scanner
Ein Skript zum Suchen, Scrapen und Scannen nach von Apache Log4j CVE-2021-44228 betroffenen Dateien mithilfe von Google Dorks.
 iitoneloc/sigint
Echtzeit-OSINT-Intelligence-Dashboard: 7 Live-Datenquellen (Flugzeuge, AIS-Schiffe, seismische Aktivitäten, Brände, Wetter, GDELT-Ereignisse,…
 anjai7/tryhack3m-bricks-heist
TryHackMe CTF Write-up — WordPress RCE via CVE-2024-25600, Crypto-Miner-Forensik und Identifizierung der LockBit-Ransomware-Gruppe
 teambugsbunny/wpusersscan
Wordpress Benutzernamen-Enumeration /CVE-2017-5487,WordPress < 4.7.1 -
 gmh5225/domain-enumeration-sicarius
Ein weiteres Tool zur Subdomain-Aufzählung mit etwas Magie 🧙🏻♂️
 n3ph0s/onionscan
Scannt und analysiert Tor-Versteckte Dienste (.onion), um Metadaten, SSH-Banner, E-Mail-Adressen und potenzielle IP-Lecks über mod_status zu…
 mad3e7cat/cve-2023-5612
Nmap-NSE-Skript zur Prüfung auf CVE-2023-5612
 352926/shellshock_crawler
Nutze Google, um Websites auf "ShellShock" (CVE-2014-6271) zu scannen.









