
 #1
Tools zum Sammeln und Analysieren öffentlich zugänglicher Informationen aus Online-Quellen.
Kitploit empfohlen
 hackinglz/saas_enum
Kommandozeilen-Tool zum Auffinden von SaaS-Plattformen, die ein Unternehmen nutzt, mittels DNS-Enumeration.

 jul10l1r4/getrails
Get trails lib: Alle indizierten URLs des Ziels abrufen
 gmh5225/logineo-scraper
Schnelles Skript zum Scrapen persönlicher Informationen aus Logineo-Instanzen
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
Schritt-für-Schritt-Anleitung für SOC-Analysten zur Untersuchung und Behebung von CVE-2024-3400 (PAN-OS-Befehlseinschleusung). Deckt Erkennung,…
 drskelebones/go-sherlock
Hochleistungs-Username-Suchmaschine in Go geschrieben. Scannt hunderte von sozialen Netzwerken und Websites, um Konten zu entdecken, die mit einem…
 shadowguardai/ti-a-ti-cveexploitchecker
Ermittelt, ob für eine bestimmte CVE öffentliche Exploits verfügbar sind. Nutzt APIs wie exploit-db oder NVD zur Ident
 gmh5225/disclosure-check
Tool zur Identifizierung der besten Mechanismen für die private Offenlegung einer Sicherheitslücke für ein Paket/Projekt.
 sh1katagana1/threatintelligence
Ein Repository für alles rund um Cyber Threat Intelligence.
 spiralbl0ck/cve-2024-31320-
GeoLocation des ausgenutzten Geräts mit CVE-2024-31320& bluetooth abrufen
 randomrobbiebf/elastic-search-email-extractor
Durchsucht die Elasticsearch-Datenbank nach E-Mail-Adressen
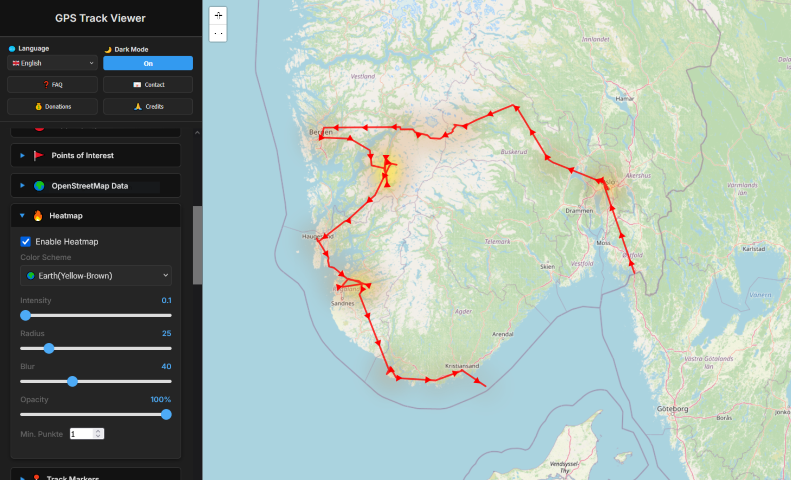 lukawe/localexifgeomap
Ein leistungsstarkes, datenschutzorientiertes, browserbasiertes Tool zur Visualisierung und Analyse von GPS-Daten aus Ihren Fotos. Ziehen Sie einfach…
 sunny-kathuria/exploit_cve-2022-26134
CVE-2022-26134, eine OGNL-Injection-Sicherheitslücke, die es einem nicht authentifizierten Angreifer ermöglicht, beliebigen Code auf einer Confluence…
 mohwahyudi/cve-2021-41773
Python-Skript, das Shodan verwendet, um Apache HTTP Server 2.4.49-Instanzen zu entdecken, die anfällig für CVE-2021-41773 Pfad-Traversal und…
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
Demonstriert das Erfassen von NTLM-Hashes über Responder und das Ausführen von Phishing-E-Mails, die CVE-2024-21413 ausnutzen, um Systeme zu…
 elzerjp/nuclei-ciscorv320dump-cve-2019-1653
Automatisierte Nuclei-Vorlage und Shodan-Workflow zur Erkennung und Ausnutzung der Cisco-Router-Konfigurations-Offenlegung (CVE-2019-1653) für…
 dream434/cve-2017-5487
Exploit für CVE-2017-5487 zur Enumeration von WordPress-Benutzerkonten über die REST-API, der sensible Informationen aus verwundbaren…
 anldori/cve-2021-41773-scanner
CVE-2021-41773 Shodan-Scanner
 tadash10/detect-cve-2024-0762
Das Erkennen von Schwachstellen wie CVE-2024-0762, insbesondere in UEFI-Firmware, ist aufgrund der Low-Level-Natur ziemlich herausfordernd.








