
 #1
Tools zum Sammeln und Analysieren öffentlich zugänglicher Informationen aus Online-Quellen.
Kitploit empfohlen
 kaal22/darkgrid
3D-Bedrohungsanalyse-Dashboard, das bösartige Infrastruktur aus OSINT-Quellen wie AbuseIPDB und OpenPhish visualisiert, mit einem…
 mindpatch/startpage-parser
Parsen von Suchergebnissen der Startpage-Suchmaschine (basiert auf google.com-Ergebnissen)
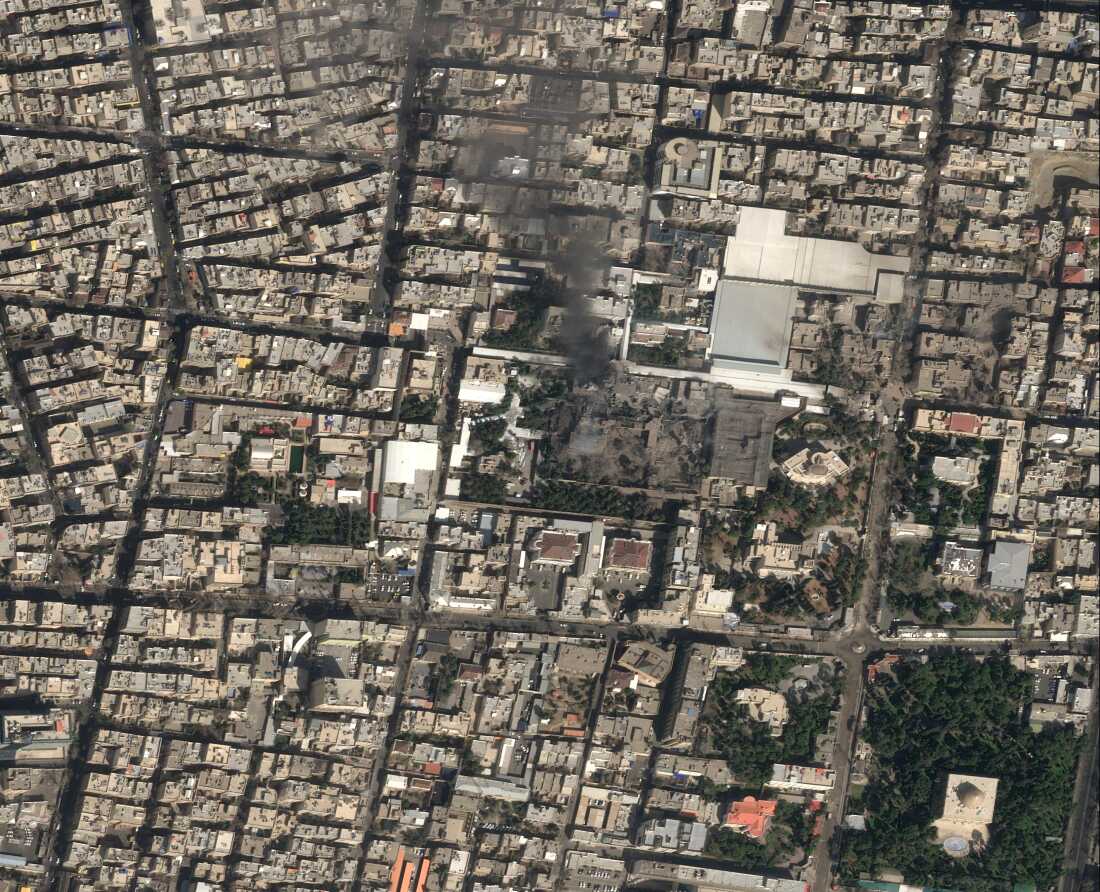 albintouma/iran-war-media
Iran War Media Monitor sammelt Nachrichtenartikel über den US-Israelischen Krieg gegen den Iran und wendet Stimmungsanalyse an, um aufzudecken, wer…
 aau-network-security/richkit
Domain-Anreicherungs-Toolkit $ pip install richkit
 monst3rsec/linkedin-profile-scraper
Automatisierter LinkedIn-Profil-Scraper zur E-Mail-Entanonymisierung und OSINT-Datensammlung, der authentifizierte Sitzungen nutzt, um…
 xpl0ited1/submonitor
Subdomain-Monitor mit Benachrichtigungsfunktionen für Slack, Discord und Telegram
 hilmiazizi/oorecon
Terminal-UI für die Angriffsflächen-Erkundung: DNS-Recon, Subdomain-Enumeration, Port-Scanning, Reverse-IP, geleakte Login-URLs und…
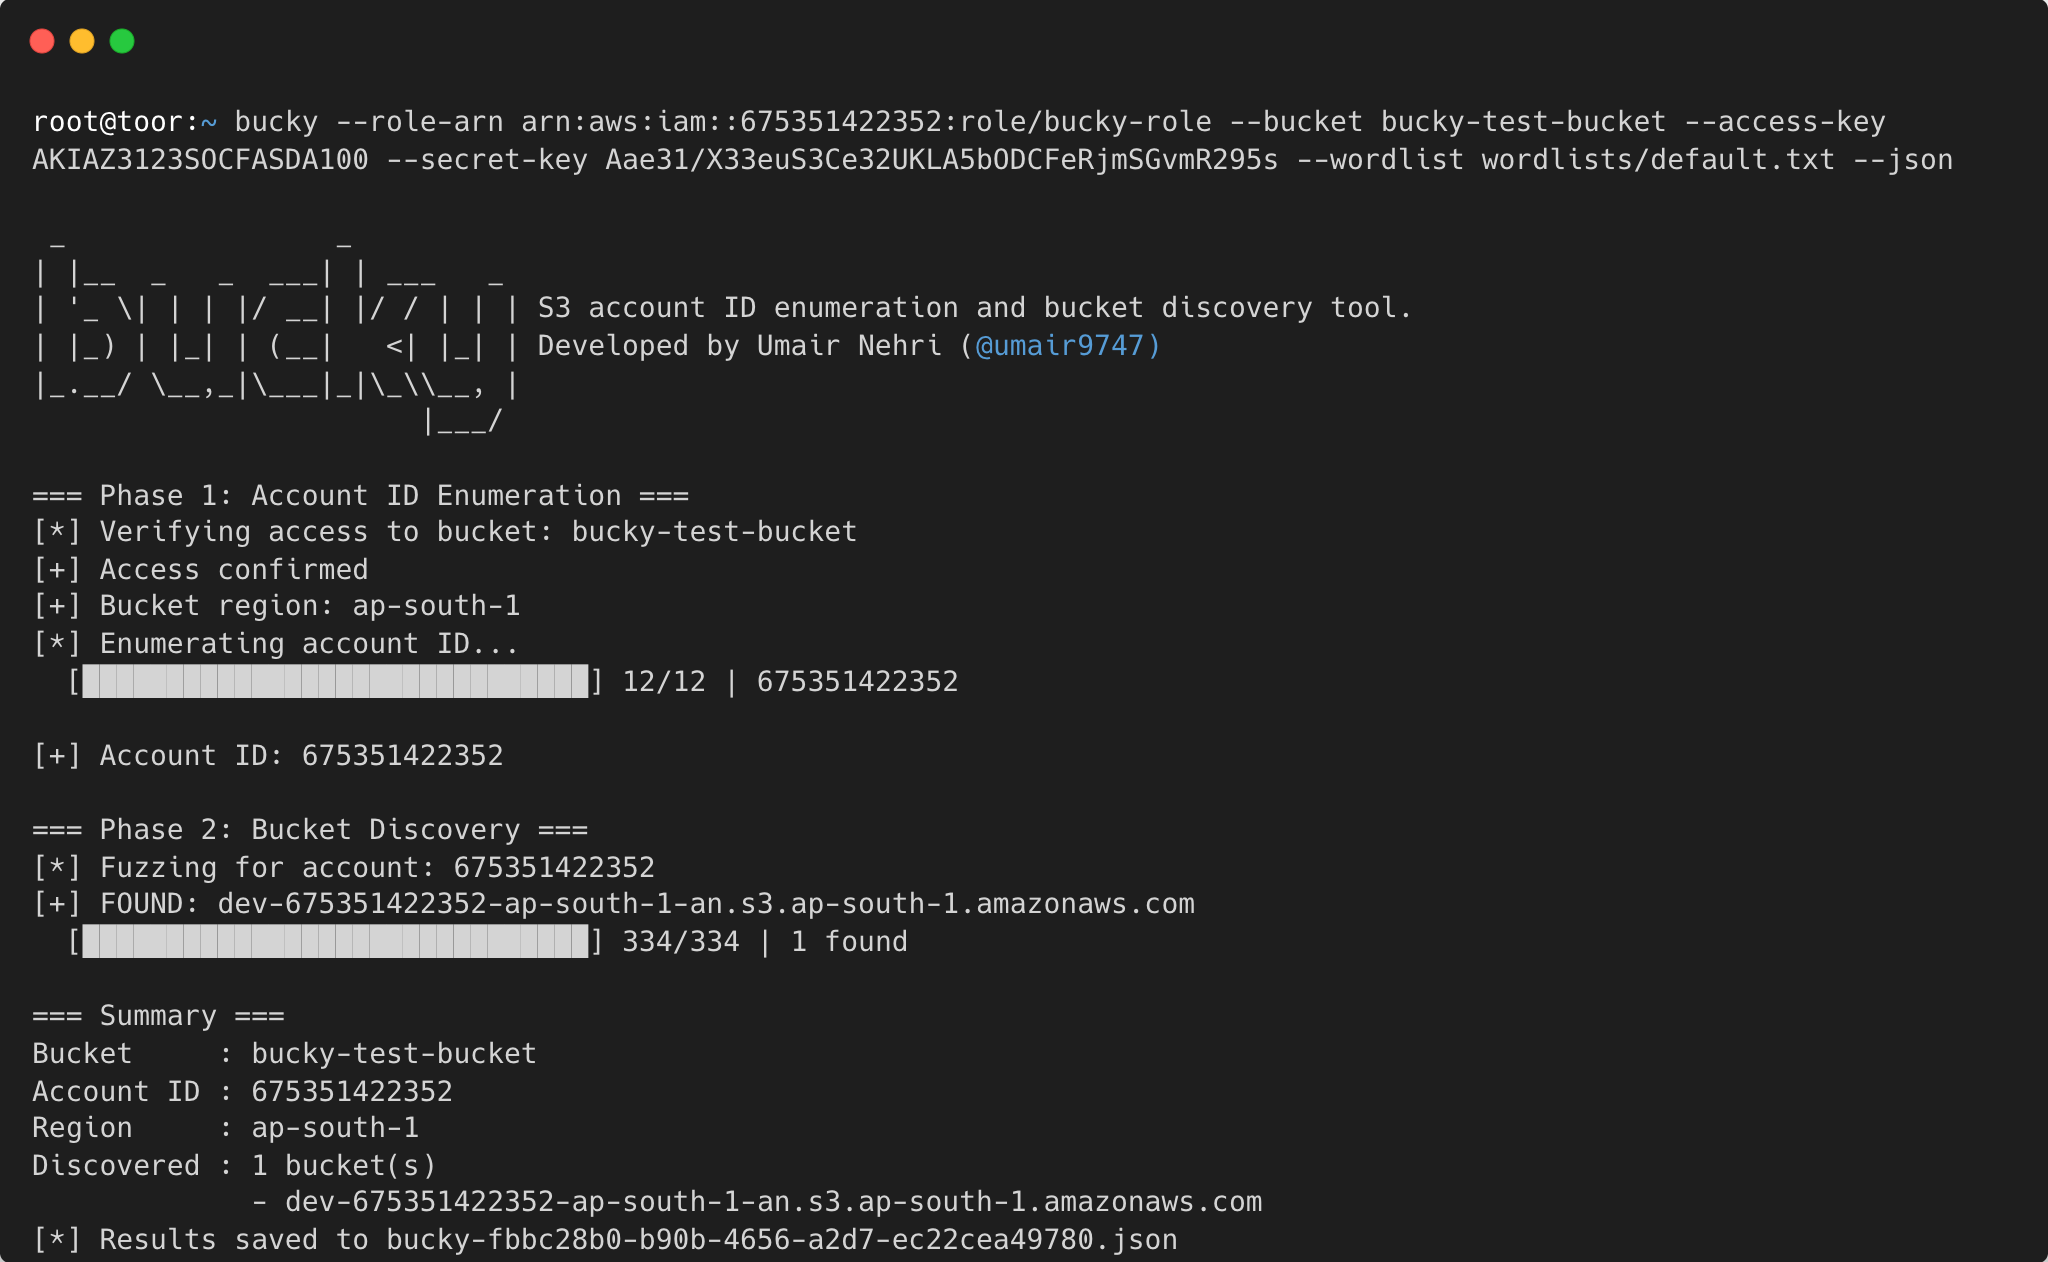 umair9747/bucky
Ein S3-Konto-ID-Enumeration- und Bucket-Erkennungstool
 jas502n/security_article
scrapy-Website-Artikel und -Link ...
 ooafa/bucketbuster
Durchsucht öffentliche Object-Storage-Endpunkte in Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei und Baidu, um auflistbare Buckets und…
 gnosticplayers/solr-grab
Stehlen Sie Apache Solr-Instanzabfragen mit oder ohne Benutzername und Passwort.
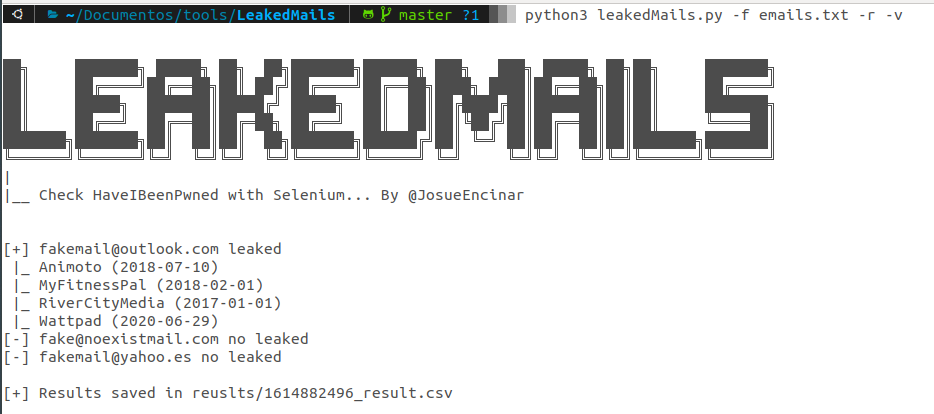 josue87/leakedmails
Automatisierter E-Mail-Leak-Checker, der Selenium verwendet, um HaveIBeenPwned nach geleakten Zugangsdaten abzufragen und CSV-Berichte über…
 dogucyber/ankosint
Python-basiertes OSINT-Tool, das öffentlich verfügbare Daten aus offenen Quellen sammelt und analysiert, um Threat Intelligence,…
 veteranop/trackem
Passiver Gerätetracker (Android)TrackEm Mobile ist ein Echtzeit-Passiv-Scanner für Wi-Fi- und Bluetooth-LE-Probe-Requests, entwickelt für OSINT,…
 owasp/owasp-open-source-intelligence-standard
Ein offener, herstellerneutraler Verifizierungsstandard für nachvollziehbare, überprüfbare und rechtebewusste Open-Source-Intelligence. Aktuelle…
 shadowopcode/desckvb-rat
Vollständige Analyse eines bisher nie dokumentierten Remote Access Trojans in Verbindung mit der Pjoao1578-Toolchain
 d4vinci/insta-crawler
Ein Python-Skript, das entwickelt wurde, um zufällige Instagram-Bild-IDs zu generieren und sie zu testen.
 tnkr/poc_monitor
Ein kurzer Scraper, der nach einem POC für CVE-2024-49112 sucht.








