 owasp/owasp-open-source-intelligence-standard
Ein offener, herstellerneutraler Verifizierungsstandard für nachvollziehbare, überprüfbare und rechtebewusste Open-Source-Intelligence. Aktuelle Version: OOVS v0.1.0.

Jede Beurteilung bis zu ihrem Ursprung nachvollziehbar · jede Anforderung anhand veröffentlichter Kriterien überprüfbar · KI-Ausgaben niemals mit Belegen verwechselt




Den Standard lesen · Die zehn Anforderungen · Für Bewertende · OWASP-Projektseite
Ein Intelligence-Produkt ist nur so gut wie die Rechenschaft, die man darüber ablegen kann. Die meiste Open-Source-Arbeit kann vier Fragen unter Prüfung nicht beantworten:
| Frage | Was OOVS verlangt | |
|---|---|---|
| 01 | Woher stammt das? | Herkunft, Zeitpunkt, Methode und Bearbeitungsverlauf begleiten jeden Eintrag, und Originale bleiben von Kopien unterscheidbar |
| 02 | Ist es unabhängig bestätigt? | Unabhängigkeit wird nach verschiedenen Ursprüngen gezählt, nicht nach Erwähnungen. Reposts und maschinelle Wiedergaben einer Quelle werden durch Wiederholung niemals zur Bestätigung |
| 03 | Wer ist für die Beurteilung rechenschaftspflichtig? | Beobachtung, Schlussfolgerung, Annahme und Unbekanntes werden getrennt ausgewiesen. Automatisierte Ausgaben sind eine Hilfe, niemals ein Zeuge, und eine namentlich genannte Person bleibt verantwortlich |
| 04 | Überlebt der Vorbehalt den Kontakt? | Konfidenz, Grenzen und Bearbeitungsbeschränkungen gelangen bis zum Punkt der Handlung, und eine Korrektur kann alle erreichen, die das Produkt erhalten haben |
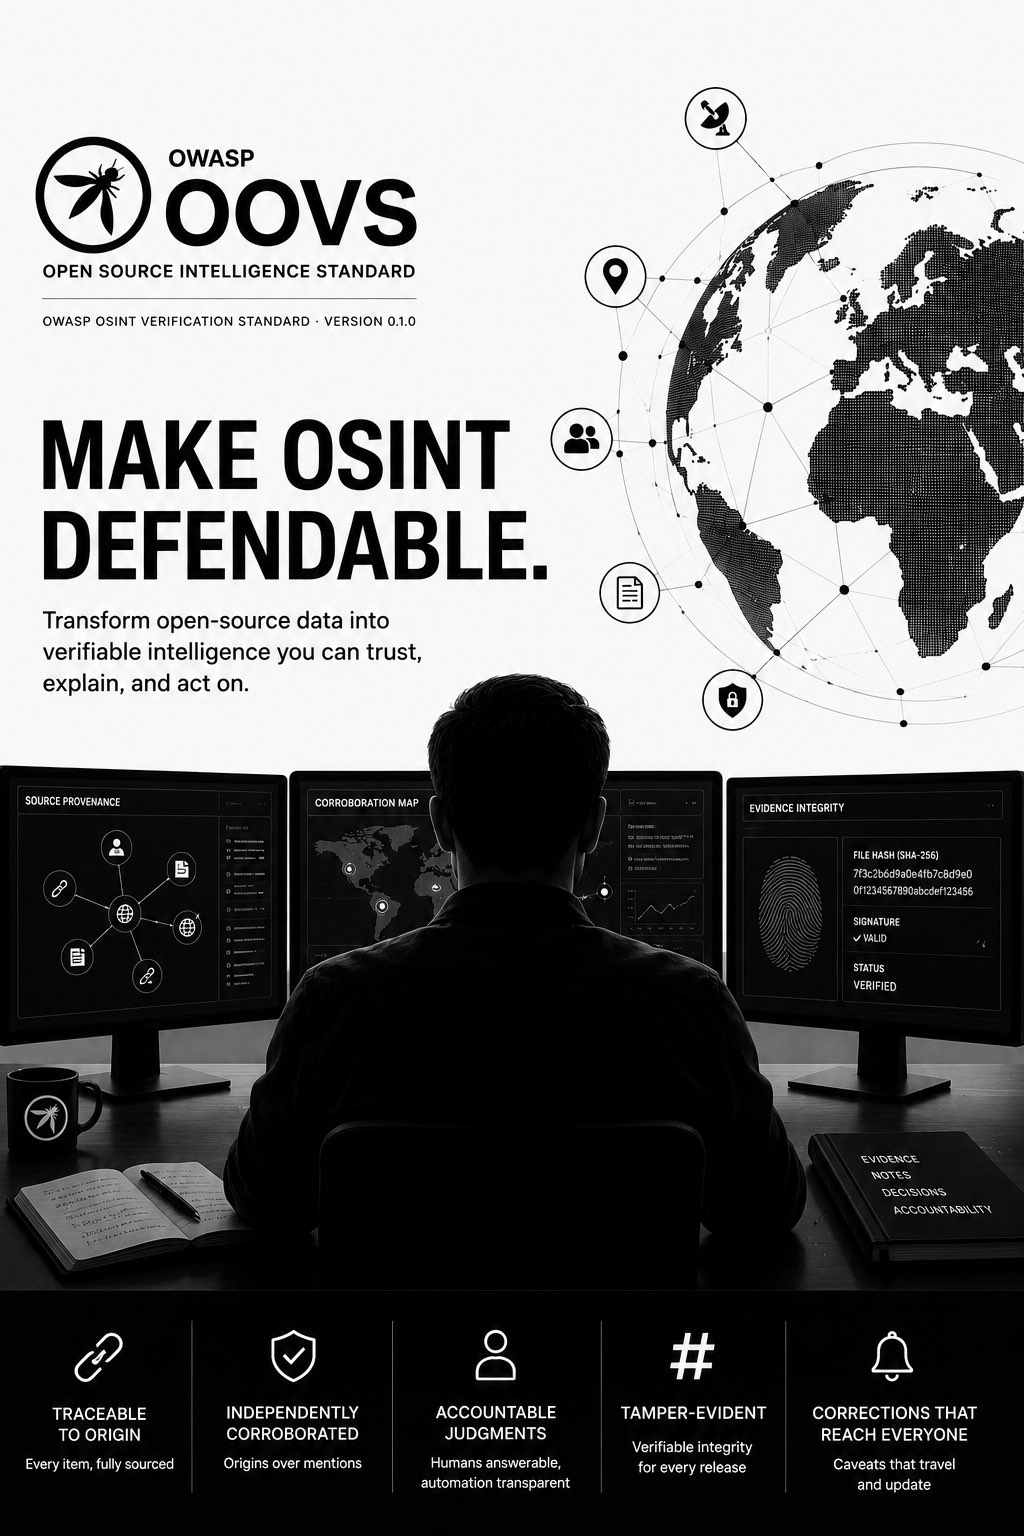
Was der Standard von einer arbeitenden Analystin verlangt.
Bis zum Ursprung nachvollzogene Herkunft · unabhängig festgestellte Bestätigung · Beurteilungen einer namentlich genannten Person zugeordnet
Veröffentlichungen gehasht, damit Empfangende ihre Kopie prüfen können · Korrekturen, die alle erreichen, die das Original gesehen haben
LesenDer normative Text, zehn Anforderungen mit Zielen, Belegen, Verfahren und Bestehenskriterien. |
AutomatisierenAnforderungen und Abnahmetests als Daten veröffentlicht, mit JSON Schema, damit Tooling sie nutzen kann. |
Ein Ergebnis erfassenEin portables Bewertungsformat, mit einem ausgearbeiteten synthetischen Beispiel zum Kopieren. |
Ebenfalls lesenswert: die Release Notes, die Richtlinie zu Sicherheit, Rechten und Missbrauch, Governance und wie OOVS im Verhältnis zu bestehenden Arbeiten steht.
Jede Anforderung nennt eine Verpflichtung, die Belege, die sie nachweisen, wie eine prüfende Person sie testet, und was als Fehlschlag gilt. Keine hängt von einem bestimmten Werkzeug, Anbieter oder einer Plattform ab.
